

CASO DE USO: ATRIBUCIÓN DE AUTORES DE AMENAZAS
IDENTIFICAR A LOS AUTORES DE LAS AMENAZAS
con la correlación de identidad holística
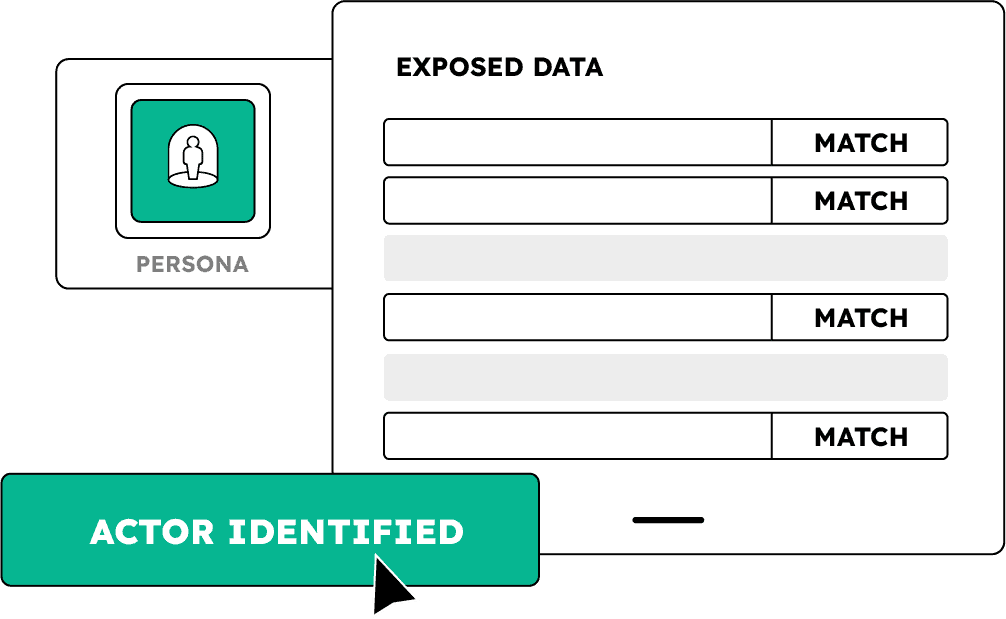
Descubre a los autores de amenazas con SpyCloud + IDLink™
Empieza con cualquier criterio de búsqueda —una dirección de correo electrónico, una dirección IP, un nombre de usuario o una contraseña— y deja que IDLink rastree las conexiones a través de los conjuntos de datos de alta eficacia de SpyCloud
Convierte los datos de exposición sin procesar en perfiles completos y detallados de los autores de delitos, las campañas y la infraestructura, lo que permite que un mayor número de analistas contribuya a los flujos de trabajo de atribución
Utiliza IDLink para correlacionar fragmentos de identidad dispares —incluso a través de TOR, VPN o alias— con el fin de reconstruir perfiles de los autores de las amenazas y poner de manifiesto solapamientos que antes pasaban desapercibidos
EXPLORA NUESTROS PRODUCTOS
DESCUBRE QUIÉN UTILIZA SPYCLOUD
Defenders
: te ayudamos
SpyCloud impulsa los procesos de atribución para los equipos que trabajan para descubrir a los autores de los delitos cibernéticos, gracias a una inteligencia de identidad integral.
Analistas de inteligencia sobre amenazas
Unidades de lucha contra la ciberdelincuencia y fuerzas del orden
¿NECESITAS AYUDA DE UN EXPERTO?
Ofrecemos servicios de análisis y formación
Los analistas de SpyCloud imparten formación metodológica personalizada sobre cómo utilizar los datos digitales recuperados para realizar análisis eficaces de los patrones de comportamiento e identificar rápidamente a los autores de las amenazas.
Integraciones









Próximos pasos
Convierte los datos digitales en una atribución precisa
Preguntas frecuentes sobre la atribución de actores maliciosos
SpyCloud IDLink realiza automáticamente una búsqueda cruzada a partir de un único selector introducido —como una dirección de correo electrónico, un nombre de usuario, una dirección IP, un número de teléfono o un hash de contraseña— en todo el conjunto de datos de la darknet recuperados por SpyCloud. Revela nombres de usuario relacionados, direcciones de correo electrónico alternativas, contraseñas compartidas, huellas digitales de dispositivos y asociaciones de infraestructura que vinculan la identidad del objetivo con una actividad delictiva más amplia. Dado que los datos de SpyCloud proceden de registros de programas de robo de información recuperados, resultados de kits de phishing y datos de filtraciones —en lugar de la indexación de la web superficial—, revela conexiones a las que las herramientas OSINT estándar no llegan. IDLink revela ocho veces más registros de identidad por investigación que los métodos OSINT estándar.
Las herramientas OSINT estándar consultan datos indexados o divulgados públicamente. El mundo del crimen organizado opera a través de canales privados no indexados. SpyCloud se infiltra directamente en estos canales, recuperando los datos robados reales en lugar de indexar lo que los delincuentes publican al respecto. Más del 80 % de las credenciales expuestas en el conjunto de datos de SpyCloud contienen contraseñas en texto plano. En evaluaciones comparativas frente a Flashpoint, Recorded Future y SOCRadar, la profundidad de las credenciales en texto plano de SpyCloud siempre se sitúa en cabeza.
Históricamente, los pivotes OSINT manuales llevan días. SpyCloud AI Insights automatiza la capa de correlación: partiendo de un único selector, AI Insights aplica IDLink para identificar activos de identidad relacionados, compara patrones en el conjunto de datos recuperados por SpyCloud para identificar señales de atribución y genera información de inteligencia procesada sin necesidad de una revisión manual registro por registro. Los clientes han informado de que han reducido una investigación de dos semanas a cuatro segundos.
Los actores maliciosos suelen reutilizar credenciales, identidades e infraestructura en operaciones separadas por meses o años. El lago de datos recuperados de SpyCloud, que abarca un periodo de 10 años, detecta estos patrones de reutilización que los conjuntos de datos más limitados o recientes pasan por alto por completo. Para rastrear a un actor malicioso es necesario correlacionar huellas digitales de dispositivos, cookies de sesión, registros de malware y patrones de credenciales que vinculen los alias con identidades reales. IDLink realiza esta correlación de forma automática, creando el grafo de identidades que conecta un ataque actual con un patrón histórico de actividad.
SpyCloud Cybercrime Investigations está disponible como una consola para analistas sin necesidad de programar y como una API de investigaciones programática. La API se integra de forma nativa con Maltego para el análisis visual de vínculos a través de más de 80 transformaciones de Maltego predefinidas, con Splunk para el enriquecimiento integrado en SIEM y con Jupyter Notebook para flujos de trabajo analíticos personalizados. Los analistas pueden acceder directamente al gráfico de identidades de SpyCloud desde sus flujos de trabajo de investigación existentes en Maltego sin necesidad de cambiar de herramienta.