

CASO DE USO: CORRECCIÓN DE MALWARE TRAS UNA INFECCIÓN
Neutralizar las amenazas del malware INFOSTEALER
No basta con reinstalar el sistema operativo de un dispositivo infectado. El malware de robo de información captura credenciales y cookies de sesión, lo que permite a los atacantes acceder a tus sistemas. SpyCloud te muestra exactamente qué se ha robado de los dispositivos infectados y permite aplicar medidas de corrección automatizadas para revocar el acceso, restablecer las credenciales de las aplicaciones e invalidar las cookies de sesión, con el fin de eliminar el riesgo tras la infección.
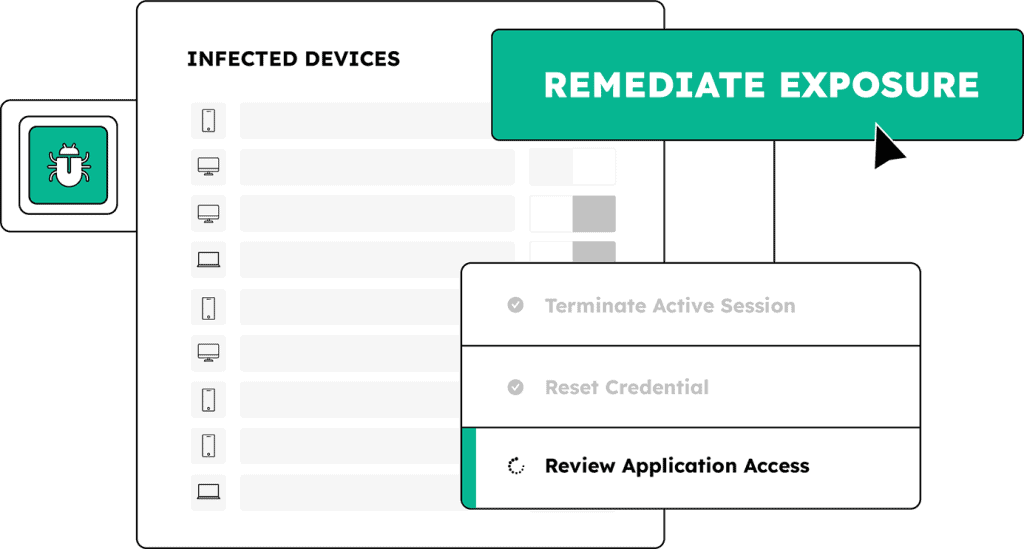
Un flujo de trabajo más completo para la respuesta ante el malware con SpyCloud
SpyCloud ayuda a los equipos de SOC e IR a descubrir el impacto total de las infecciones por programas de robo de información, incluso en dispositivos no gestionados, como los portátiles de los colaboradores externos. Gracias a los datos exhaustivos sobre exposición que ofrece SpyCloud, puedes actuar con rapidez y decisión para bloquear todos los puntos de entrada, con el fin de reducir el riesgo de ransomware y optimizar la respuesta.
DESCUBRE MÁS PRODUCTOS
Descubre el origen de la infección y elimina el riesgo de exposición con SpyCloud
DESCUBRE QUIÉN UTILIZA SPYCLOUD
Defenders
: te ayudamos
Directores de Seguridad de la Información
Mejora la resiliencia frente a las amenazas de malware sin aumentar la plantilla ni renovar la infraestructura
Integraciones









Próximos pasos
Convierte los dispositivos infectados en callejones sin salida para los atacantes
Preguntas frecuentes sobre la descontaminación tras una infección
El malware de robo de información sustraje mucho más que contraseñas. Una sola infección suele capturar todas las credenciales almacenadas en el navegador en todos los perfiles, las cookies de sesión activas de todas las aplicaciones en las que el usuario había iniciado sesión, la información de la huella digital del dispositivo y los datos de carácter personal (PII). Un restablecimiento forzado de la contraseña solo resuelve el problema de las credenciales. Las cookies de sesión robadas en la misma infección siguen siendo válidas y pueden ser utilizadas por un atacante hasta que caduquen o sean revocadas explícitamente. SpyCloud Endpoint Threat Protection muestra el inventario completo de lo que se ha sustraído de cada dispositivo infectado, incluyendo el número de cookies, la información de identificación personal (PII) y el alcance de las credenciales en todas las aplicaciones a las que se ha accedido desde ese dispositivo.
SpyCloud no depende de agentes en los dispositivos ni de la telemetría de EDR. Recupera los registros del malware de robo de información directamente de las comunidades delictivas donde se distribuyen y comercializan dichos registros. Dado que los datos de SpyCloud proceden del submundo delictivo y no de la supervisión de dispositivos, detecta infecciones en cualquier dispositivo cuyos artefactos robados aparezcan en esos registros, independientemente de si el dispositivo tenía instalado un agente EDR. En 2025, el 40 % de las infecciones por malware de robo de información registradas por SpyCloud se produjeron en dispositivos que tenían instaladas herramientas EDR o antivirus. La brecha es estructural, no un problema de configuración.
SpyCloud proporciona información a nivel de dispositivo sobre cada infección, incluida la lista completa de credenciales sustraídas en todos los perfiles de navegador y aplicaciones, el recuento de cookies de sesión robadas junto con dichas credenciales, los datos de identificación personal (PII) capturados por el malware, la familia de malware responsable, así como la ruta de infección y las URL de destino. El recuento de cookies de sesión es el indicador clave para la clasificación de la gravedad: un dispositivo con un recuento elevado de cookies indica una huella de compromiso más amplia que requiere una investigación exhaustiva del dispositivo y la revocación de sesiones en todas las aplicaciones afectadas. Una sola infección por malware puede dejar al descubierto el acceso a una media de 26 aplicaciones empresariales.
El malware de robo de información es el precursor más habitual de la implantación de ransomware. La cadena de ataque abarca desde la infección hasta la exfiltración de credenciales y cookies, pasando por la distribución en el mercado delictivo, la adquisición y explotación por parte de los operadores de ransomware, el movimiento lateral y, finalmente, la implantación. Casi una de cada tres empresas que sufrió un ataque de ransomware tenía constancia de una infección previa por un «infostealer». SpyCloud interrumpe esta cadena recuperando los registros del malware de las fuentes delictivas en el intervalo entre la exfiltración y la explotación, lo que da tiempo a los equipos de seguridad para restablecer las credenciales robadas, revocar las sesiones comprometidas y cerrar las vías de acceso antes de que el atacante actúe.
Las herramientas EDR detectan y contienen el malware activo en los dispositivos gestionados. Alertan cuando se produce un comportamiento sospechoso en los terminales registrados y pueden poner en cuarentena los sistemas infectados. Lo que no pueden hacer es revelar el inventario completo de lo que se filtró antes de la detección, cubrir las infecciones en dispositivos BYOD y terminales no gestionados, ni proporcionar los datos de credenciales y artefactos de sesión necesarios para revocar el acceso robado en todas las aplicaciones afectadas. La corrección posterior a la infección de SpyCloud cubre la brecha que deja el EDR: indica a los equipos de seguridad qué se ha robado, desde qué dispositivo y en qué aplicaciones, lo que permite una respuesta completa que se ajusta al alcance real de la brecha de seguridad, en lugar de limitarse a la medida de contención a nivel de dispositivo.