

IDLink™
Descubre tu panorama completo de riesgos
con IDLink™ Analytics
SpyCloud IDLink conecta automáticamente los puntos entre los fragmentos dispersos de datos de identidad expuestos.
Tanto si lo utilizas como una API independiente como si aprovechas su funcionalidad integrada en nuestros productos, IDLink transforma los datos recuperados en información útil sobre la identidad y ofrece una protección más eficaz frente a las amenazas relacionadas con la identidad.
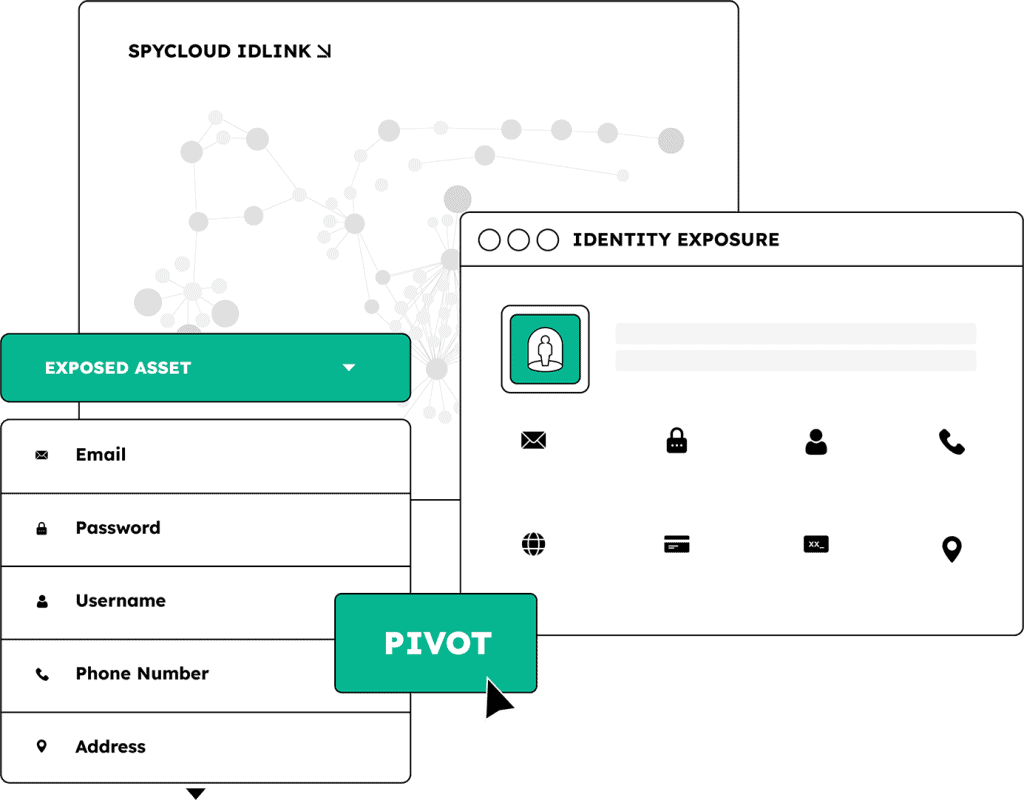
Ver las identidades en su totalidad, no por fragmentos
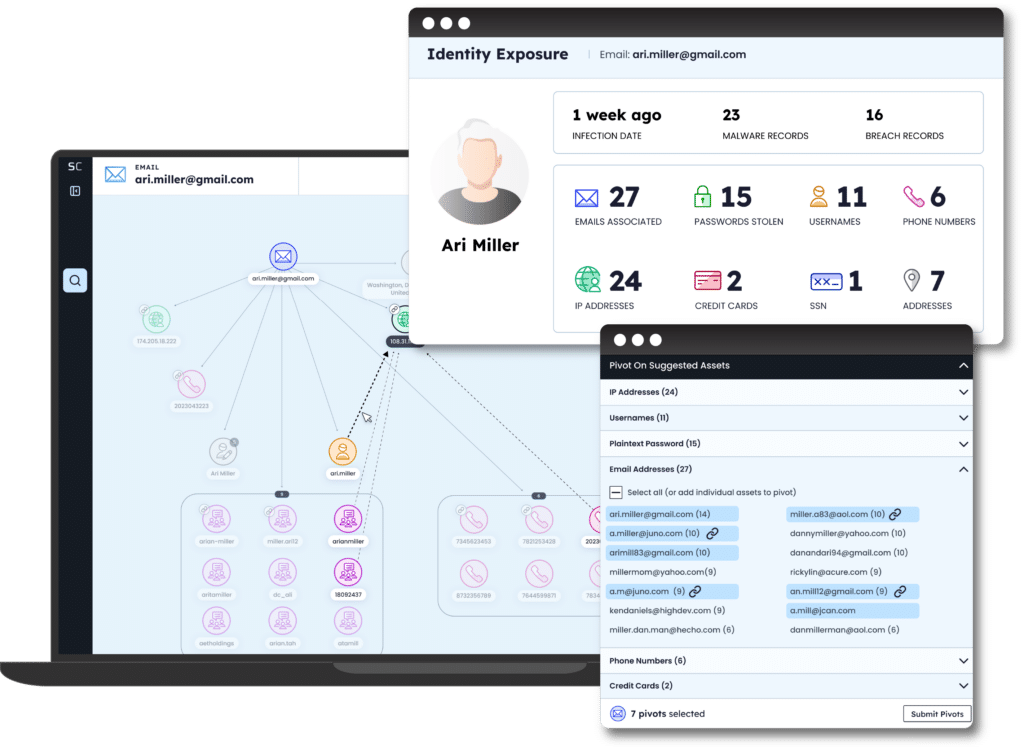
IDLink automatiza la resolución de identidades mediante la correlación de los activos expuestos entre identidades pasadas, presentes, personales y profesionales. Analiza señales como nombres de usuario, direcciones de correo electrónico y contraseñas compartidas, entre otras, para construir una identidad integral que vincula registros dispares a lo largo del tiempo y de más de 50 000 fuentes de filtraciones, revelando así exposiciones que, de otro modo, pasarían desapercibidas y sobre las que puedes actuar.
IDLink ofrece una solución integral de verificación de identidad para la prevención exhaustiva de los ataques de suplantación de identidad (ATO) tanto para empleados como para consumidores.
Gracias al mayor repositorio mundial de datos recuperados de la darknet y a sus herramientas de análisis avanzado, SpyCloud te ofrece una visión global de la identidad de tus usuarios y permite a los analistas descubrir y relacionar activos de identidad ocultos. Con SpyCloud, podrás llevar a cabo investigaciones exhaustivas sobre ciberdelitos y proteger tu empresa frente a ataques basados en la identidad derivados de la exposición de tus empleados, clientes y proveedores a la darknet.
Investigaciones más exhaustivas gracias a los análisis de IDLink
Gracias al uso de SpyCloud Investigations junto con IDLink, hemos observado un aumento del 400 % en la productividad y hemos permitido a los analistas de primer nivel llevar a cabo investigaciones que, de otro modo, no habrían podido realizar.
– Responsable de CTI, empresa líder mundial en servicios profesionales de TI
Resultados típicos con el análisis de IDLink frente a las consultas de coincidencia exacta
Mediante el análisis de los atributos comunes entre los datos de filtraciones, malware y suplantación de identidad, IDLink ofrece una visión completa y contextualizada de las identidades de los usuarios, sacando a la luz riesgos que otras herramientas pasan por alto.
8X
Más registros de identidad
2X
Más registros de malware
14X
Más contraseñas en texto plano
5X
»
SOC EFICIENCIA
«SpyCloud Investigations con IDLink ha reducido drásticamente el tiempo que dedicamos a las investigaciones, pasando de 2 horas de trabajo del SOC a solo unos minutos».
Responsable de SOC, aerolínea internacional
AHORRO DE TIEMPO CON CTI
«Cada minuto cuenta a la hora de investigar y, a veces, te pierdes en laberintos. IDLink me ahorra al menos 10 minutos por investigación».
SOC EFICIENCIA
«SpyCloud Investigations con IDLink ha reducido drásticamente el tiempo que dedicamos a las investigaciones, pasando de 2 horas de trabajo del SOC a solo unos minutos».
Responsable de SOC, aerolínea internacional
DESCUBRE MÁS PRODUCTOS
Saca más partido a IDLink
IDLink te permite visualizar y tomar medidas ante el riesgo real que supone para tu organización una sola identidad expuesta.
Investigaciones sobre delitos informáticos
Active Directory Guardian
Próximos pasos
¿Estás listo para pasar de una visión fragmentada de la identidad a una inteligencia integral sobre la identidad?
Solicita una demostración hoy mismo.
Preguntas frecuentes sobre el análisis de identidad
La supervisión de coincidencia exacta comprueba si una dirección de correo electrónico laboral o un nombre de usuario concretos aparecen en una filtración, un registro de malware o un conjunto de datos de phishing. Muestra resultados para ese identificador concreto y se limita a ello. El problema es que la mayoría de los empleados utilizan varias direcciones de correo electrónico, cuentas personales y nombres de usuario en su vida digital, y suelen reutilizar las mismas contraseñas en todas esas cuentas. Cuando se produce una filtración en una cuenta personal y las credenciales robadas incluyen una contraseña que coincide con la contraseña corporativa actual del empleado, un análisis de coincidencia exacta del correo electrónico corporativo no arroja ningún resultado, ya que la filtración no ha expuesto la dirección de trabajo. La exposición existe, pero es invisible para las herramientas de coincidencia exacta. SpyCloud IDLink resuelve esto realizando automáticamente análisis cruzados de todos los elementos de identidad asociados a una persona: direcciones de correo electrónico del trabajo, direcciones de correo electrónico personales, correos electrónicos de respaldo, nombres de usuario, contraseñas compartidas, datos de identificación personal (PII), huellas digitales de dispositivos y más de una docena de otros tipos de activos. Crea un gráfico de identidad conectado que vincula las exposiciones corporativas y personales, y luego devuelve solo los resultados que son relevantes para el riesgo corporativo. En comparación con las consultas de coincidencia exacta, IDLink encuentra una media de 8 veces más registros de identidad por usuario, 14 veces más contraseñas en texto plano, 5 veces más direcciones de correo electrónico y el doble de registros de malware.
La reutilización de contraseñas entre cuentas personales y laborales es uno de los puntos de entrada más comunes y difíciles de detectar en los ataques de suplantación de identidad (ATO). Un empleado que utilice la misma contraseña para su cuenta personal de Gmail y para su inicio de sesión de SSO en Okta genera un riesgo que ninguna herramienta de supervisión corporativa puede detectar mediante la detección de coincidencias exactas, ya que la filtración de Gmail no expone la dirección de correo electrónico del trabajo. IDLink subsana esta laguna correlacionando la identidad laboral del empleado con su huella de identidad personal completa. Cuando los datos de SpyCloud contienen un registro de filtración que muestra una dirección de correo electrónico personal expuesta junto con una contraseña concreta, y IDLink determina que ese correo electrónico personal pertenece a un empleado cuya contraseña actual de la cuenta laboral coincide con la contraseña expuesta, señala la exposición y activa medidas correctivas a través de Active Directory, Okta o Entra ID. Esto es lo que permite a Identity Guardians, con IDLink habilitado, encontrar 14 veces más contraseñas en texto plano por usuario que el análisis de coincidencias exactas. La cuenta del empleado seguiría siendo vulnerable indefinidamente con la supervisión de coincidencia exacta, ya que la exposición nunca afecta al dominio corporativo.
IDLink opera con más de 200 tipos de activos de identidad recuperados del conjunto de datos de la darknet de SpyCloud, entre los que se incluyen direcciones de correo electrónico actuales e históricas, correos electrónicos de copia de seguridad y recuperación, nombres de usuario en múltiples servicios, contraseñas en texto plano y con hash, números de teléfono, direcciones físicas, huellas digitales de dispositivos, direcciones IP, metadatos de origen de las filtraciones y telemetría de infecciones por malware. Cuando IDLink realiza una consulta sobre la identidad de un empleado de una empresa o de un consumidor, analiza automáticamente en segundo plano todas las conexiones de activos disponibles, creando un grafo de identidad que vincula registros procedentes de datos de filtraciones, registros de malware de robo de información y capturas de phishing a lo largo de todo el historial digital de esa persona. Es fundamental destacar que IDLink no muestra todo lo que encuentra. Aplica un filtrado por relevancia para eliminar los activos de identidad que quedan fuera del ámbito de aplicación y que no guardan relación con el riesgo corporativo en cuestión, lo que garantiza que los resultados sean útiles en lugar de confusos. El resultado es un conjunto seleccionado de exposiciones vinculadas a la identidad específica del usuario, y no un volcado sin procesar de todos los registros asociados a puntos de datos adyacentes. Esta precisión es la que permite a los equipos del SOC llevar a cabo investigaciones a gran escala con la tecnología de IDLink; de hecho, un cliente ha informado de un aumento del 400 % en la productividad de los analistas tras su implementación.
En las investigaciones sobre ciberdelitos, un único dato —una dirección de correo electrónico, un nombre de usuario, una dirección IP— rara vez revela toda la información sobre quién está detrás de un ataque. Los análisis manuales de OSINT que recorren múltiples fuentes para encontrar identidades relacionadas, perfiles alternativos e infraestructura requieren días de trabajo por parte de los analistas y, con frecuencia, llegan a callejones sin salida cuando los datos no se encuentran en fuentes públicas indexadas. IDLink automatiza la capa de correlación. Partiendo de un único selector, IDLink realiza búsquedas automáticamente en todo el conjunto de datos de la darknet de SpyCloud para revelar nombres de usuario relacionados, direcciones de correo electrónico alternativas, contraseñas compartidas entre cuentas, huellas digitales de dispositivos y asociaciones de infraestructura que vinculan la identidad objetivo con una actividad delictiva más amplia. Dado que los datos de SpyCloud proceden de registros de programas de robo de información recuperados, resultados de kits de phishing y datos de filtraciones —y no de la indexación de la web superficial—, revela conexiones a las que las herramientas OSINT estándar no llegan. IDLink revela ocho veces más registros de identidad por investigación que los métodos OSINT estándar, y un cliente informó de que había reducido una investigación de dos semanas a cuatro segundos. Para los analistas que trabajan en la atribución de ransomware, las investigaciones de amenazas internas o la cartografía de campañas de fraude, IDLink convierte un callejón sin salida de OSINT en una pista válida al descubrir las conexiones entre cuentas que utilizan los atacantes para permanecer ocultos.
IDLink está integrado en toda la suite de productos de SpyCloud y también está disponible como una API independiente para los equipos que deseen integrar la correlación holística de identidades directamente en sus propias herramientas y flujos de trabajo. En el contexto empresarial, IDLink potencia la capacidad de análisis más profundo de Identity Guardians, lo que permite que Active Directory Guardian, Okta Workforce Guardian y Entra ID Guardian detecten la reutilización de contraseñas entre cuentas personales y corporativas, en lugar de limitarse a señalar coincidencias exactas de credenciales corporativas. En el contexto de la investigación, IDLink se ejecuta automáticamente dentro del Módulo de Investigaciones de Ciberdelitos, analizando los activos de identidad en segundo plano cada vez que un analista envía un selector. Para las aplicaciones dirigidas al consumidor, la API Consumer IDLink permite a los equipos de fraude y de producto enviar múltiples artefactos de identidad de forma conjunta y recibir señales de exposición correlacionadas para la detección de identidades sintéticas, la detección de creaciones de cuentas de alto riesgo y la toma de decisiones sobre el riesgo de las transacciones. Los equipos que implementan IDLink como una API independiente pueden consultarla mediante programación junto con otras fuentes de datos, incorporando los resultados a plataformas SIEM, flujos de trabajo de investigación personalizados o motores de toma de decisiones sobre fraude. El denominador común de todas las implementaciones es el mismo: IDLink sustituye las comprobaciones de identidad unidimensionales por una visión conectada del historial completo de exposición de una persona a lo largo de su huella de identidad, tanto laboral como personal.