

PRODUCTO: PROTECCIÓN CONTRA AMENAZAS PARA EL PERSONAL
Detectar riesgos de exposición de datos de identidad
& Eliminar automáticamente la ruta de ataque
Los atacantes no necesitan contraseñas para acceder al sistema. Las infecciones por malware, los ataques de phishing exitosos, las listas combinadas y las filtraciones dejan un rastro de datos de identidad expuestos que los delincuentes utilizan para eludir por completo la autenticación. SpyCloud detecta de forma continua las exposiciones de identidad de los empleados, lo que te proporciona la información necesaria para actuar con rapidez: restablecer sesiones y neutralizar las amenazas de alta gravedad.
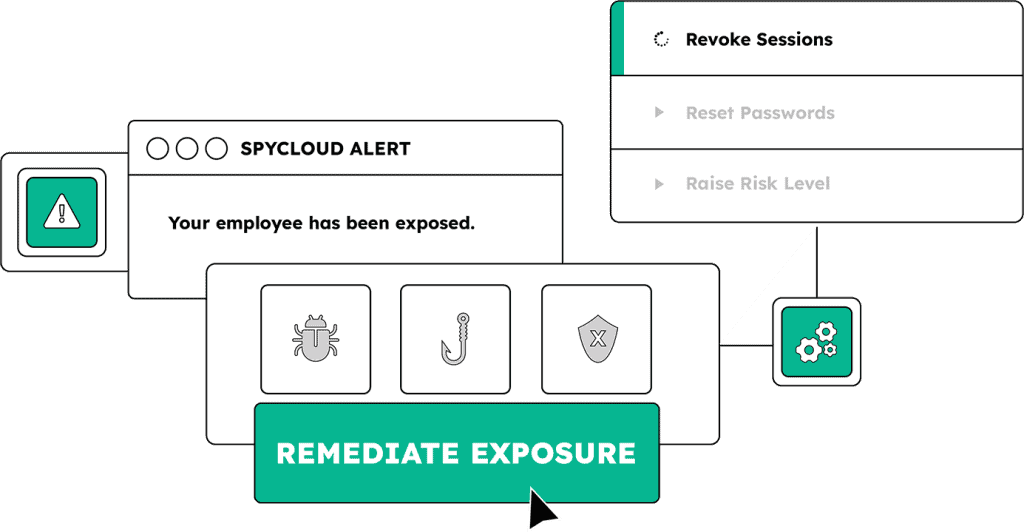
Saber en todo momento cuándo quedan expuestas las identidades y las sesiones de los empleados, de forma continua
Las cookies de sesión robadas eluden por completo la autenticación multifactorial (MFA) y las claves de acceso, lo que permite a los delincuentes obtener acceso autenticado a tu entorno sin necesidad de utilizar ninguna contraseña. Al recuperar datos de identidad expuestos y sesiones robadas directamente del mercado negro, SpyCloud proporciona información temprana y útil, así como medidas correctivas automatizadas que cierran los puntos de entrada antes de que sean explotados.
Consulta las cookies de sesión recuperadas, los datos de identidad y las credenciales procedentes de registros de malware, kits de phishing, listas combinadas y filtraciones relacionadas con tu plantilla y tus colaboradores externos.
Anule al instante las sesiones comprometidas de toda su plantilla y restablezca las credenciales expuestas, eliminando así la ventana de oportunidad para eludir la autenticación.
Incorpora la información de alerta temprana a tu sistema de gestión de identidades y accesos (IAM), inicio de sesión único (SSO) o sistema de gestión e integración de eventos y información de seguridad (SIEM) para activar políticas adaptativas —puntuación de riesgos, acceso condicional y corrección automatizada— en el momento en que se detecte una exposición.
Descubre cómo funciona la protección continua contra amenazas para los empleados de SpyCloud
Intégralo directamente en tu infraestructura de identidad y respuesta
Diseñado para equipos de seguridad que actúan con rapidez, SpyCloud se integra en tus flujos de trabajo actuales para detectar y actuar ante fugas de identidad antes de que se conviertan en incidentes o sucesos.
Envía las señales de exposición a tu IAM/IdP para revocar las sesiones robadas y aplicar una autenticación reforzada en el momento en que se detecten las exposiciones.


Introduce las señales de exposición de la identidad de los empleados en tu SIEM para generar alertas, investigar y correlacionarlas con otros datos de seguridad de identidades




Automatiza los flujos de trabajo de corrección y la respuesta a incidentes en tu SOAR utilizando los datos de exposición de identidades de SpyCloud


SpyCloud profundiza más en la dark web y en el cibermercado negro que otras herramientas y detecta más datos de identidades robadas con mayor rapidez. Obtenemos más resultados que con el otro sistema porque los datos de SpyCloud son más recientes y completos.
DESCUBRE OTROS PRODUCTOS
Protege a toda tu plantilla frente a las amenazas relacionadas con la identidad
Detecta vulnerabilidades en toda tu plantilla ampliada y bloquea automáticamente la vía de ataque.
Guardianes de la identidad
Revocar automáticamente las sesiones robadas en Active Directory, Okta Workforce o Entra ID, lo que impide eludir la autenticación
Protección contra amenazas en dispositivos finales
Detecta infecciones por malware de robo de información entre tu plantilla para identificar las cookies de sesión robadas y los accesos a aplicaciones que permiten a los atacantes hacerse con un punto de apoyo
Próximos pasos
Las amenazas a la identidad dirigidas a tu plantilla tienen su origen en la red clandestina. SpyCloud localiza el punto de partida y lo neutraliza.
Preguntas frecuentes sobre la protección de las credenciales de los empleados
SpyCloud Workforce Threat Protection supervisa las credenciales de empleados y colaboradores externos a través de cuatro fuentes de datos distintas recuperadas de infraestructuras delictivas. Los datos de filtraciones de terceros abarcan credenciales procedentes de filtraciones en empresas en las que los empleados se registraron con direcciones de correo electrónico de trabajo, incluyendo detalles sobre el origen de la filtración y contraseñas en texto plano. Los registros de malware de robo de información abarcan las credenciales sustraídas de dispositivos infectados de empleados y contratistas, junto con cookies de sesión, huellas digitales de dispositivos y datos de acceso a aplicaciones capturados durante la misma infección. Los datos de captura de phishing abarcan las credenciales obtenidas durante ataques de phishing exitosos dirigidos a cuentas de empleados, extraídas de los resultados de kits de phishing capturados antes de que dichas credenciales circulen ampliamente en los mercados delictivos. Las «combolists» incluyen conjuntos de credenciales reempaquetados que agrupan múltiples fuentes de filtraciones y malware en nuevas listas listas para el ataque. SpyCloud recopila y procesa de forma continua más de 25 000 millones de datos de identidad robados cada mes, y los nuevos datos suelen publicarse a los pocos días de aparecer en los mercados delictivos, mucho antes de que lleguen a los servicios de notificación de filtraciones o a los índices públicos. La diferencia práctica es que los clientes de SpyCloud detectan las exposiciones en cuestión de horas o días, en lugar de las semanas o meses que suelen transcurrir según los plazos habituales de divulgación de las filtraciones.
Los servicios estándar de monitorización de la dark web y de notificación de filtraciones identifican las filtraciones de credenciales analizando las partes indexables de los foros y mercados de la dark web, o bien recibiendo notificaciones cuando se hace pública una filtración. Ambos enfoques dependen de datos que ya están disponibles de forma pública o semipública, lo que significa que llegaron a los mercados delictivos semanas o meses antes de que el servicio de monitorización los detectara. SpyCloud se infiltra directamente en las comunidades delictivas y recupera los datos de identidad robados directamente de la fuente antes de que entren en el ecosistema delictivo más amplio. Esto incluye los registros de malware de robo de información, que se distribuyen a través de canales delictivos privados y rara vez son indexados por los escáneres de la dark web, así como los resultados de los kits de phishing, que se capturan antes de que las credenciales de una campaña de phishing se hayan agregado y revendido. El conjunto de datos recuperados por SpyCloud contiene ahora 65.7 mil millones de registros de identidad distintos. Más allá de la actualidad y el alcance de los datos, los análisis IDLink de SpyCloud amplían la supervisión a las huellas de identidad personales de los empleados, sacando a la luz exposiciones vinculadas a direcciones de correo electrónico personales y cuentas personales que comparten patrones de contraseña con cuentas corporativas. Esto genera 14 veces más contraseñas en texto plano por usuario en comparación con la supervisión de coincidencias exactas solo en el dominio corporativo, detectando así la vía de ataque por reutilización de contraseñas que los servicios de notificación de violaciones de seguridad, por su propia naturaleza, no pueden ver.
Workforce Threat Protection es una capa de inteligencia y detección, no un sustituto de las herramientas de IAM. Okta y Azure AD gestionan el ciclo de vida de las identidades, las políticas de acceso y la autenticación. Funcionan a partir de señales internas —eventos de inicio de sesión, solicitudes de acceso, incumplimientos de políticas dentro del entorno corporativo—. No tienen visibilidad de lo que ocurre en los mercados delictivos con las credenciales de los empleados fuera del perímetro corporativo. Workforce Threat Protection cubre esa laguna mediante la supervisión continua de fuentes delictivas en busca de exposiciones vinculadas a las identidades de los empleados y el envío de alertas de exposición que permiten actuar. A continuación, esas alertas se incorporan directamente a los flujos de trabajo de IAM: Workforce Threat Protection se integra con Okta, Entra ID y Active Directory para activar medidas correctivas automatizadas cuando se confirma una coincidencia. Para las organizaciones que utilizan Identity Guardians, la respuesta automatizada consiste en un restablecimiento forzado de la contraseña o una revocación de la sesión que se ejecuta a los pocos minutos de la detección. Para las organizaciones que utilizan SIEM o SOAR, los datos de exposición enriquecen las colas de alertas y alimentan los guiones de respuesta automatizados. La relación es complementaria: las herramientas de IAM gestionan la capa de autenticación, mientras que Workforce Threat Protection supervisa el mercado negro en busca de lo que los atacantes ya saben sobre esa capa.
Tanto «Workforce Threat Protection» como «Endpoint Threat Protection» utilizan los datos recuperados de la darknet por SpyCloud, pero abordan distintos ámbitos del problema de la exposición de la identidad. «Workforce Threat Protection» supervisa las credenciales de los empleados y contratistas en todo el dominio corporativo para detectar posibles filtraciones, malware y datos de phishing, y pone de manifiesto la exposición a nivel de credenciales: qué empleados tienen contraseñas comprometidas, de qué fuente proceden y con qué antigüedad. Responde a la pregunta de quién está expuesto y activa medidas correctivas para la higiene de las credenciales. La «Protección contra amenazas en los terminales» profundiza específicamente en el impacto a nivel de dispositivo de las infecciones por «infostealers». Cuando un dispositivo se infecta, un «infostealer» sustrae no solo credenciales, sino también cookies de sesión, datos de autocompletado del navegador, información de identificación personal (PII), huellas digitales del dispositivo y el inventario completo de todas las aplicaciones a las que se accede desde ese dispositivo. La Protección contra amenazas en terminales revela el número de cookies, el alcance de la exposición de las aplicaciones y la información de identificación personal (PII) de cada dispositivo infectado: el alcance total de la infección, en lugar de limitarse únicamente a la parte relacionada con las credenciales. La mayoría de los programas de seguridad se benefician de ambos. La Protección contra amenazas para la plantilla proporciona una higiene continua de las credenciales en toda la plantilla. La Protección contra amenazas en terminales se encarga de la investigación y la respuesta más exhaustivas cuando se confirma una infección específica por un programa de robo de información y es necesario comprender el alcance total de lo que se ha sustraído antes de completar la corrección.
El proceso de tratamiento de datos de SpyCloud está diseñado para reducir al mínimo el lapso de tiempo que transcurre entre el momento en que las credenciales robadas aparecen en fuentes delictivas y el momento en que los equipos de seguridad pueden actuar al respecto. Los datos de filtraciones y las capturas de phishing suelen publicarse en la plataforma SpyCloud a los pocos días de haber sido recuperados de fuentes delictivas. Los registros de malware de robo de información, que circulan por canales delictivos más privados, se procesan en un plazo de horas o días tras su recuperación por parte de SpyCloud. El efecto práctico es que los equipos de seguridad se enteran de la exposición de las credenciales de los empleados en el mismo plazo en el que los operadores delictivos están adquiriendo y probando esos datos —a menudo antes de que los datos se hayan utilizado como arma en un ataque dirigido—. Una empresa de servicios financieros que utiliza Workforce Threat Protection informó de que detectaba entre 3.000 y 11.000 coincidencias directas de credenciales por hora en los momentos de mayor actividad. Cada una de ellas representa una cuenta que podría haber dado lugar a una apropiación de la misma antes de que Workforce Threat Protection detectara la exposición. La alternativa —esperar a recibir una notificación de violación de seguridad que llega semanas o meses después de que los datos hayan caído en manos de los delincuentes— deja un amplio margen de tiempo durante el cual los atacantes con acceso a esos mismos datos pueden probar las credenciales en los portales de inicio de sesión corporativos sin ser detectados.