

CASO DE USO: PREVENCIÓN DEL FRAUDE
Cambiar la prevención del fraude
a una fase más temprana
Detectar los riesgos antes
El fraude no comienza con la transacción. Empieza en el momento en que se ve comprometida la identidad de un usuario. SpyCloud integra las credenciales comprometidas, las cookies y la información de identificación personal (PII) en tu aplicación y en tus modelos de riesgo, lo que te permite reducir los falsos positivos y evitar la apropiación de cuentas, el secuestro de sesiones, las identidades sintéticas y el fraude sin crear fricciones adicionales.
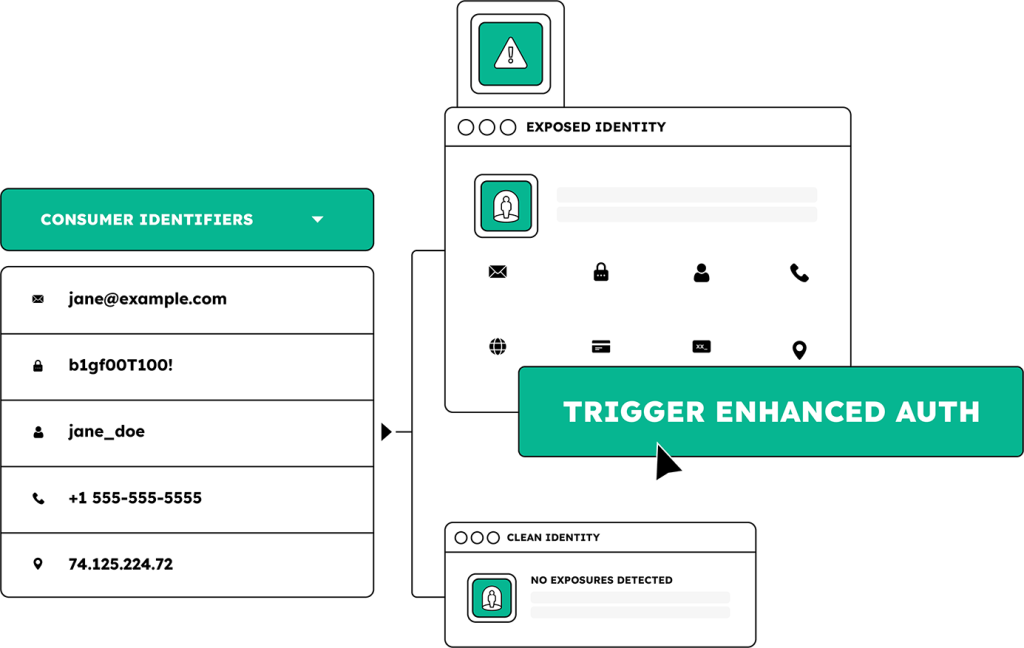
Supera en astucia a los estafadores con información sobre riesgos centrada en la identidad
La mayoría de las soluciones antifraude se centran en lo que hacen los usuarios. SpyCloud se centra en lo que ya les ha ocurrido. Al identificar a los usuarios cuyas identidades están siendo objeto de explotación o venta en mercados delictivos, facilitamos la adopción de medidas decisivas en tiempo real, con las mínimas molestias para los usuarios legítimos.
Detectar credenciales expuestas, tokens de sesión e información de identificación personal (PII) vinculados a usuarios que hayan quedado expuestos en una filtración de datos de terceros, una infección por malware o un ataque de phishing.
Exige una autenticación reforzada o bloquea las transacciones para detener a los posibles estafadores, y permite que los usuarios de bajo riesgo interactúen sin complicaciones.
Enriquecer las investigaciones con datos sobre la exposición de la identidad para acelerar el reconocimiento de patrones, agilizar la atribución y resolver los casos más rápidamente
Incorporar la inteligencia de identidad en cada etapa del ciclo de vida del usuario
INTENTO DE TRANSACCIÓN
INVESTIGACIÓN POSTERIOR AL FRAUDE
Los delincuentes se registran con identidades falsas o con credenciales que ya se han filtrado
Los estafadores cometen ataques de tipo «ATO» mediante credenciales reutilizadas o el secuestro de sesiones.
Los estafadores eluden los controles deficientes o estáticos
Tu equipo se ve afectado por flujos de trabajo manuales, lentos y de baja calidad
Identificar las altas de alto riesgo utilizando datos de identidad que hayan sido objeto de filtraciones, sustraídos mediante malware o obtenidos mediante phishing con éxito
Mejorar los modelos de riesgo en tiempo real para activar una autorización de nivel superior o bloquear las transacciones de riesgo
Acelerar la atribución gracias a la información sobre fugas de datos y exposición a malware vinculada a la identidad
DESCUBRE MÁS PRODUCTOS
Convierte la información sobre riesgos en tu defensa contra el fraude
DESCUBRE QUIÉN UTILIZA SPYCLOUD
Defenders
: te ayudamos
Equipos de identidad digital
Equipos del CIAM
Equipos de riesgo y confianza
Mejora las evaluaciones de riesgo de los usuarios y reduce los falsos positivos gracias a los datos extraídos por malware y a la información sobre sesiones robadas
Investigadores y analistas de fraudes
Próximos pasos
SpyCloud se integra con tu infraestructura actual para ampliar las señales de fraude, mejorar la puntuación de riesgo de identidad y ofrecer resultados cuantificables. Deja de reaccionar y empieza a predecir desde hoy mismo.
Preguntas frecuentes sobre la prevención del fraude de identidad
Las plataformas de detección de fraude conductual analizan el comportamiento de los usuarios: patrones de inicio de sesión, características de los dispositivos, velocidad de las transacciones, comportamiento de navegación y otras señales generadas durante una sesión o transacción. Estas herramientas son muy eficaces a la hora de detectar comportamientos anómalos en usuarios conocidos y de detectar el fraude automatizado a gran escala. Sin embargo, tienen una limitación estructural: operan a partir de señales generadas dentro del entorno de la organización y no pueden ver lo que ya le ha sucedido a un usuario fuera de él. Un usuario cuyas credenciales fueron robadas la semana pasada a raíz de una infección por un programa de robo de información aún no ha mostrado ningún comportamiento anómalo en su plataforma. Su inicio de sesión parece normal porque lo es: dispone de las credenciales correctas, el dispositivo adecuado y no presenta un historial de transacciones sospechoso. SpyCloud proporciona la capa de inteligencia previa que las herramientas de comportamiento no pueden generar: el hecho de que las credenciales, las cookies de sesión o los datos de identificación personal (PII) de este usuario estén circulando actualmente en los mercados delictivos. Esa señal, incorporada al modelo de fraude antes o durante la autenticación, permite una intervención de riesgo antes de que el estafador haya tenido la oportunidad de comportarse de forma anómala. Ambos enfoques son complementarios, más que competitivos. La detección de fraude basada en el comportamiento sigue siendo esencial para detectar el fraude que las herramientas de comportamiento pueden detectar. SpyCloud amplía la prevención del fraude a los incidentes de compromiso de identidad que preceden por completo al comportamiento.
El fraude de identidad sintética es difícil de detectar en el momento de la creación de la cuenta, ya que la identidad fraudulenta se construye para que parezca real. Los controles de fraude tradicionales —validación del correo electrónico, verificación telefónica, huellas digitales de dispositivos— están diseñados para verificar la autenticidad de los datos de identidad, no para detectar si dichos datos han sido fabricados a partir de elementos de identidad robados o ensamblados a partir de datos de varias personas reales. La API Consumer IDLink de SpyCloud aborda esto de forma diferente, correlacionando simultáneamente múltiples datos de identidad enviados con el conjunto de datos de la darknet recuperados por SpyCloud. Cuando una solicitud de creación de cuenta envía una dirección de correo electrónico, un número de teléfono, un nombre de usuario y una dirección IP juntos, IDLink comprueba si esos elementos han aparecido anteriormente en combinaciones compatibles con la construcción de identidades sintéticas o con la creación masiva de cuentas con fines delictivos. Una dirección de correo electrónico que nunca haya aparecido en ningún registro de filtración, pero que esté asociada a un número de teléfono procedente de un registro de infección por malware con numerosas filtraciones, o un número de teléfono que aparezca en varias cuentas marcadas por actividad fraudulenta, genera una señal de correlación que ninguna comprobación basada en un único identificador puede detectar. Esta es la principal herramienta de detección de identidades sintéticas en el momento de la creación de la cuenta, cuando aún no existen señales de comportamiento.
La autenticación de dos factores (ATO) basada en cookies de sesión es el vector de fraude más difícil de detectar para las herramientas tradicionales, ya que el atacante presenta una sesión autenticada válida. La cookie ha sido sustraída del dispositivo de un usuario legítimo mediante malware de robo de información o phishing de tipo «AitM», y cuando se reproduce, resulta indistinguible de la sesión normal del usuario legítimo. Las señales de comportamiento son mínimas, ya que el atacante no realiza solicitudes inusuales: se comporta como el titular de la cuenta porque dispone de su sesión. El producto «Session Identity Protection» de SpyCloud proporciona un flujo actualizado continuamente de cookies de sesión comprometidas vinculadas a los dominios de las aplicaciones de una organización, recuperadas de los mercados delictivos casi en tiempo real. Los equipos de lucha contra el fraude cotejan este flujo con las sesiones activas o las solicitudes de autenticación entrantes. Cuando una cookie de sesión coincide con un artefacto del que se sabe que está comprometido, el sistema puede interrumpir la sesión y exigir una nueva autenticación al usuario legítimo. Es fundamental destacar que esta intervención es selectiva: solo se interrumpe a los usuarios cuyas sesiones se han confirmado como comprometidas. Los usuarios legítimos con sesiones limpias no experimentan ninguna dificultad. Esta precisión es lo que convierte a la inteligencia de cookies de sesión en una herramienta eficaz contra el fraude, sin la carga de los falsos positivos que generan las políticas de reautenticación generalizadas.
Las API contra el fraude al consumidor de SpyCloud abordan cuatro puntos de contacto distintos del ciclo de vida, cada uno de los cuales detecta un vector de ataque diferente. En el momento de la creación de la cuenta, la API Consumer IDLink realiza una correlación integral de identidades para detectar patrones de identidades sintéticas antes de que se cree una cuenta fraudulenta. Las API «User Exposure» y «Password Exposure» también pueden ejecutarse durante la creación de la cuenta para señalar si las credenciales introducidas ya se sabe que han sido comprometidas. En el momento del inicio de sesión y la autenticación, la API «User Exposure» realiza una comprobación en tiempo real cotejando los registros de filtraciones, malware y phishing, lo que activa una autenticación reforzada para los usuarios de alto riesgo sin añadir complicaciones a los de bajo riesgo. La fuente de «Session Identity Protection» señala a los usuarios cuyas cookies de sesión activas aparecen en mercados delictivos, lo que permite terminar la sesión antes de que un atacante pueda actuar sobre ellas. En transacciones de alto valor, la API Consumer IDLink eleva la puntuación de riesgo de aquellas cuentas cuyas señales de correlación de identidad indiquen un compromiso más amplio o patrones de identidad sintética. En estado de reposo, las comprobaciones por lotes programadas que utilizan la API de exposición de usuarios detectan cuentas que han quedado expuestas recientemente desde su último inicio de sesión, lo que permite realizar un contacto proactivo o bloquear la cuenta antes de que el titular sea objeto de un ataque. La mayoría de las implementaciones en producción ejecutan la API de exposición de usuarios de forma integrada durante el inicio de sesión, además de barridos periódicos por lotes, y recurren a la API Consumer IDLink para los puntos de contacto de alto riesgo y la verificación de nuevas cuentas.
SpyCloud proporciona información sobre el fraude a través de una API REST con salida en formato JSON, diseñada para integrarse en las plataformas de detección de fraude existentes como una señal de enriquecimiento, más que como un sistema sustitutivo. El patrón de integración más habitual consiste en añadir las señales de exposición de SpyCloud como una característica de riesgo adicional en el motor de toma de decisiones sobre el fraude, junto con las señales existentes relacionadas con el comportamiento, los dispositivos y la red. Un usuario cuya exposición de credenciales se haya confirmado en los datos recuperados por SpyCloud recibe una puntuación de riesgo elevada que puede desencadenar una autenticación reforzada, medidas de seguridad adicionales, una revisión manual o el bloqueo de la transacción, en función de la política de riesgo de la organización. SpyCloud no toma la decisión sobre el fraude, sino que proporciona las pruebas procedentes de la darknet que el motor de toma de decisiones utiliza para tomar una decisión mejor fundamentada. Para los equipos de lucha contra el fraude que utilizan plataformas como Sift, Sardine, Emailage o modelos de aprendizaje automático personalizados, los datos de la API de SpyCloud pueden incorporarse como variables de entrada con un trabajo de integración mínimo. Para los equipos que utilizan plataformas SOAR o de automatización de flujos de trabajo, SpyCloud Connect ofrece un servicio gestionado que crea y mantiene integraciones personalizadas que conectan los datos de SpyCloud con cualquier herramienta del conjunto de soluciones contra el fraude, sin necesidad de que el equipo de lucha contra el fraude dedique recursos de ingeniería específicos.