

CASO DE USO: PREVENCIÓN AUTOMATIZADA DE ATO
Proteger a los empleados y a los consumidores frente a
APROPIACIÓN DE CUENTA
Para prevenir los ataques de apropiación de cuentas es necesario detectar y subsanar rápidamente los datos de identidad expuestos, más allá de las simples credenciales robadas. El enfoque integral de SpyCloud saca a la luz las filtraciones en la dark web mucho más allá de lo que detectan tus herramientas actuales y elimina automáticamente las amenazas de apropiación de cuentas (ATO), para que por fin puedas adelantarte a los delincuentes que tienen en el punto de mira a tus empleados y clientes.
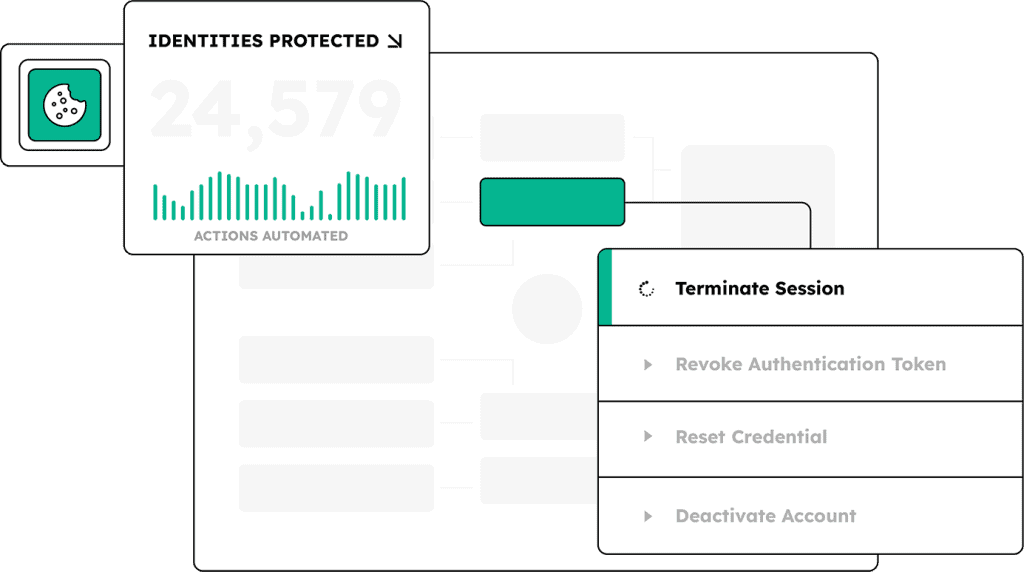
El enfoque de SpyCloud
Las credenciales son solo una parte del asunto. Los datos de identidad son dinámicos, están interconectados y, a menudo, se utilizan de formas que la mayoría de las herramientas no pueden detectar.
SpyCloud ofrece una visión integral de la identidad que abarca las exposiciones personales, corporativas y mixtas, con datos útiles vinculados a usuarios reales y vectores de amenaza reales, y cuenta con una automatización que resuelve el problema, no solo te avisa de él.
Considerar las cuentas como perímetros independientes y dar por sentado que el borrado de los dispositivos resuelve el problema.
Considerar las identidades como puntos de datos interconectados que los delincuentes aprovechan para obtener un acceso ilimitado.
Las exposiciones laborales, personales, actuales y pasadas de los usuarios son importantes para tu empresa.
No necesitas más fuentes de información, sino los datos de identidad adecuados que pongan de manifiesto el alcance de las amenazas a las que se enfrentan tus usuarios en este mismo momento.
Automatizar la corrección de los datos de identidad robados (cookies, contraseñas) para que puedas detener los ataques antes de que se produzcan.
Anticípate a la suplantación de cuentas: para cada identidad que gestiones
Supervisar las credenciales y los elementos de autenticación vinculados a empleados y usuarios en casos de filtraciones, infecciones por malware y ataques de phishing que hayan tenido éxito.
Poner en marcha flujos de trabajo que revoquen tokens, restablezcan contraseñas y activen una autenticación reforzada antes de que se produzca una violación de la seguridad
DESCUBRE MÁS PRODUCTOS
Evita el robo de cuentas con la protección contra amenazas a la identidad
Evitar que los datos de identidad expuestos se utilicen para acceder a las cuentas de los empleados
Automatiza la corrección en cuestión de minutos tras la detección en Active Directory, Entra ID y Okta Workforce
DESCUBRE QUIÉN UTILIZA SPYCLOUD
Defenders
: te ayudamos
OPERACIONES DE SEGURIDAD
Detecta automáticamente las identidades de los empleados expuestas y responde a través de tu herramienta preferida
PREVENCIÓN DEL FRAUDE
Prevenir el ATO y el secuestro de sesiones en las plataformas de consumo antes de que se produzca el fraude
Integraciones









Próximos pasos
Detecta las filtraciones de identidades en la dark web antes de que los atacantes inicien sesión
Preguntas frecuentes sobre la prevención de la suplantación de cuentas
La supervisión de credenciales detecta las contraseñas expuestas, pero los ataques ATO modernos también aprovechan las cookies de sesión robadas, los tokens de actualización y los datos del malware de robo de información. SpyCloud recuperó 8.6 mil millones de cookies de sesión robadas en 2025 y rastreó 13.2 millones de nuevas infecciones por malware de robo de información, con una media de 50 credenciales por cada una. Una prevención eficaz de los ataques ATO requiere visibilidad sobre las credenciales, las cookies de sesión y los registros del malware de robo de información, y no solo sobre los datos de las filtraciones.
La ATO basada en alertas notifica a los equipos de seguridad y se basa en una clasificación manual, lo que lleva horas o días. La corrección automatizada de la ATO activa flujos de trabajo directamente en Active Directory, Okta o Entra ID a los pocos minutos de la detección. Los clientes de SpyCloud que cuentan con Identity Guardians corrigen las identidades expuestas en menos de 5 minutos desde su detección.
El malware de robo de información suele infectar dispositivos personales y de contratistas que quedan fuera del alcance de los sistemas EDR. En 2025, el 40 % de las infecciones por malware de robo de información se produjeron en dispositivos que tenían instalado un sistema EDR o un antivirus. Este malware sustraje toda la información almacenada en el navegador, independientemente de la aplicación en la que se encuentre. Las organizaciones que no tienen visibilidad sobre los registros de este tipo de malware en los mercados delictivos no pueden eliminar por completo la exposición a la toma de control de cuentas (ATO) derivada de una sola infección.
La autenticación MFA y la autenticación sin contraseña reducen el riesgo de ATO basado en credenciales, pero no lo eliminan. Ambas se activan en el momento del inicio de sesión. Tras una autenticación satisfactoria, el sistema emite cookies de sesión y tokens de actualización que pueden ser sustraídos por malware de robo de información o robados mediante phishing dirigido a los administradores (AitM). En 2025, los ataques de phishing se dispararon un 400 % respecto al año anterior y SpyCloud recuperó 28,6 millones de registros de identidades sustraídas mediante phishing, incluidas cookies de sesión y tokens de autenticación.
Las herramientas nativas de proveedores de identidad (IdP) funcionan con señales de autenticación internas y no pueden detectar las credenciales sustraídas de dispositivos personales, terminales no gestionados o aplicaciones de terceros. SpyCloud recupera registros de identidad procedentes de fuentes delictivas, como registros de programas de robo de información, resultados de kits de phishing y datos de filtraciones. SpyCloud IDLink detecta entre 12 y 14 veces más registros expuestos por usuario que los métodos de supervisión tradicionales.