

CASO DE USO: PREVENCIÓN DEL RANSOMWARE
Interrumpir la cadena de ataque del ransomware
con protección contra amenazas a la identidad
El ransomware no empieza con el cifrado de archivos, sino con la filtración de identidades. SpyCloud detiene el ransomware antes de que se active, detectando y corrigiendo las credenciales expuestas, las cookies de sesión y los datos personales que los atacantes utilizan para abrirse paso en el sistema.
Tanto si la filtración se debe a malware, a phishing o a una brecha de seguridad de un tercero, recuperar el control sobre los datos expuestos te permite bloquear el acceso inicial, detener el movimiento lateral y evitar que la situación se agrave, lo que mantiene a tu organización un paso por delante.
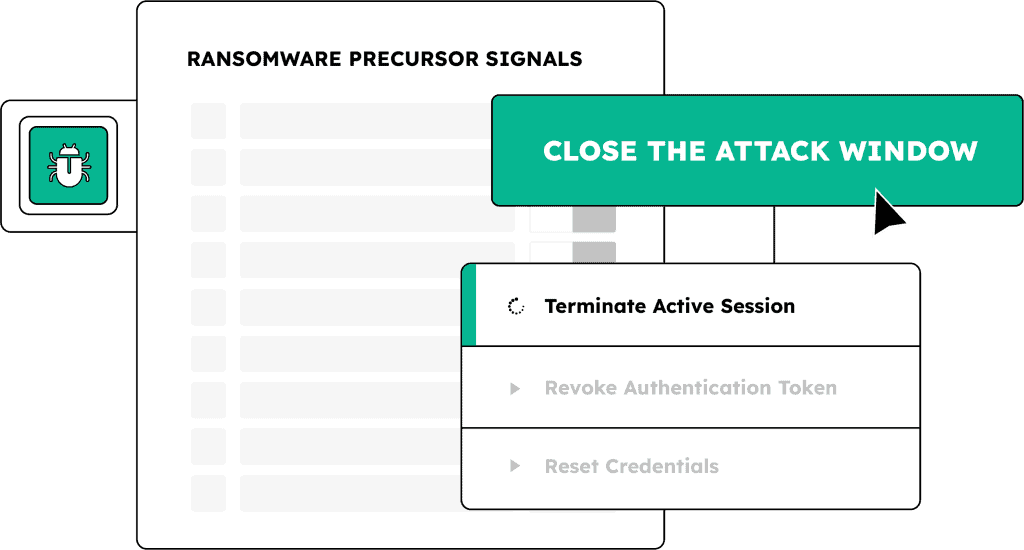
Elimina el riesgo del ransomware de raíz
La clave para prevenir el ransomware es detectar y solucionar la pérdida de acceso.
Los ataques de ransomware suelen tener su origen en ataques de phishing o en infecciones por programas de robo de información. Los profesionales de la seguridad señalan que el phishing es la vía de acceso más habitual en los ataques de ransomware, y un estudio reciente ha revelado que un tercio de los incidentes de ransomware fueron precedidos por una infección por un programa de robo de información en las 16 semanas anteriores.
Si se corrigen a tiempo los puntos de acceso vulnerables, se puede evitar que el phishing y el malware se conviertan en un ataque de ransomware en toda regla.
Descubre las identidades de los usuarios que han sido blanco de ataques de phishing y de malware diseñado para robar información
Evita que los atacantes utilicen datos de autenticación robados para desplazarse lateralmente o ampliar sus privilegios
Integra información útil sobre identidades en tus flujos de trabajo para reducir el tiempo de permanencia y minimizar el riesgo de ransomware
EXPLORA NUESTROS PRODUCTOS
La inteligencia de identidades de SpyCloud es tu sistema de alerta temprana contra el ransomware. Impide el acceso inicial corrigiendo los datos de identidad expuestos y las aplicaciones comprometidas por malware.
Neutraliza las amenazas de malware antes de que se conviertan en incidentes de ransomware que acaben costando mucho dinero
Impide que los ciberdelincuentes utilicen credenciales robadas para hacerse con el control de cuentas e intensificar las campañas de ransomware
Proteger las cookies de sesión que los atacantes utilizan para eludir la autenticación multifactorial (MFA) y obtener acceso inicial
Cada vez que recibimos una alerta de [SpyCloud], siempre le damos seguimiento, ya que se trata de información siempre actualizada. El uso de SpyCloud nos ayuda a romper el ciclo de los intermediarios de acceso a identidades y a subsanar las cuentas comprometidas antes de que se utilicen en nuestra contra.
DESCUBRE QUIÉN UTILIZA SPYCLOUD
Defenders
: te ayudamos
SOC y respuesta ante incidentes
INFORMACIÓN SOBRE AMENAZAS CIBERNÉTICAS
Integraciones









Próximos pasos
Preguntas frecuentes sobre la prevención del ransomware
Los ataques de ransomware comienzan con el robo de datos de identidad. La cadena de ataque más habitual se inicia cuando un malware de robo de información captura credenciales y cookies de sesión del dispositivo de un empleado; esos datos se distribuyen a través de los mercados del crimen, los operadores de ransomware los adquieren y utilizan las credenciales robadas para autenticarse en el entorno corporativo e implementar el ransomware. Casi una de cada tres empresas que sufrió un ataque de ransomware tenía constancia de una infección previa por un programa de robo de información. En 2025, el 85 % de las organizaciones declaró haber sido víctima de un ataque de ransomware, y el phishing representó el 35 % de los vectores de acceso iniciales, frente al 25 % registrado en 2024.
SpyCloud interviene en el momento más temprano posible: el intervalo de exposición de credenciales y sesiones que precede a cualquier acción del atacante dentro de la organización. Cuando SpyCloud recupera un registro de malware o un conjunto de credenciales obtenidas mediante phishing vinculadas al dominio de un cliente, detecta la exposición a las pocas horas de que esos datos aparezcan en los mercados delictivos. Se trata del intervalo que transcurre entre el momento en que un atacante adquiere la credencial robada y el momento en que la prueba en el portal de inicio de sesión corporativo. SpyCloud activa restablecimientos automáticos de contraseñas a través de Identity Guardians y revocaciones de sesiones mediante Okta Workforce Guardian, Active Directory Guardian y Entra ID Guardian, eliminando así la vía de acceso del atacante antes de que se establezca el acceso inicial.
Los operadores de ransomware y los intermediarios de acceso recurren cada vez más al malware de robo de información como principal mecanismo para obtener credenciales de acceso inicial. Las infecciones por malware de robo de información son baratas de desplegar a gran escala, generan datos de credenciales y sesiones de gran valor, y operan de forma silenciosa sin activar alertas de EDR o antivirus en el 40 % de los casos. Cuando un operador de ransomware compra un registro de malware en un mercado delictivo, no solo recibe credenciales, sino también la huella digital del dispositivo, la lista de acceso a aplicaciones y las cookies de sesión necesarias para autenticarse como el empleado infectado, lo que hace que el intento de acceso inicial parezca un inicio de sesión legítimo.
Las herramientas EDR detectan actividades maliciosas en los terminales gestionados y pueden contener las infecciones activas. Sin embargo, no tienen visibilidad sobre lo que ocurre una vez que los datos salen del dispositivo: la transacción en el mercado delictivo, la adquisición de credenciales por parte de un operador de ransomware o los ataques posteriores. SpyCloud actúa en el lado delictivo de esta brecha, recuperando los artefactos robados de la misma infraestructura delictiva que utilizan los operadores de ransomware para obtener el acceso inicial. Cuando una credencial aparece en un mercado delictivo antes de que un operador de ransomware la utilice, SpyCloud puede detectarla y activar medidas correctivas antes de que el operador se introduzca en el entorno.
En la fase de exposición de credenciales, Workforce Threat Protection supervisa continuamente las credenciales de los empleados comparándolas con datos recuperados de filtraciones, malware y phishing, detectando nuevas exposiciones a las pocas horas de su publicación en el mercado delictivo. En la fase de infección por malware, Endpoint Threat Protection recopila los registros del malware de robo de información y elabora un inventario completo de la exfiltración a nivel de dispositivo, incluyendo el número de credenciales, el número de cookies y las listas de aplicaciones afectadas. En la fase de sesión y acceso, Session Identity Protection e Identity Guardians revocan los artefactos de sesión robados y fuerzan el restablecimiento de contraseñas a través de Okta, Entra ID y Active Directory en cuestión de minutos tras confirmarse una exposición.