

CASO DE USO: SOLUCIÓN DE PROBLEMAS DERIVADOS DE LA EXPOSICIÓN AL PHISHING
Recuperar identidades víctimas de phishing
Cuando el phishing funciona, lo dejamos sin efecto
Nuevo estudio sobre el phishing:
Las empresas son cinco veces más blanco de ataques de phishing que de malware→
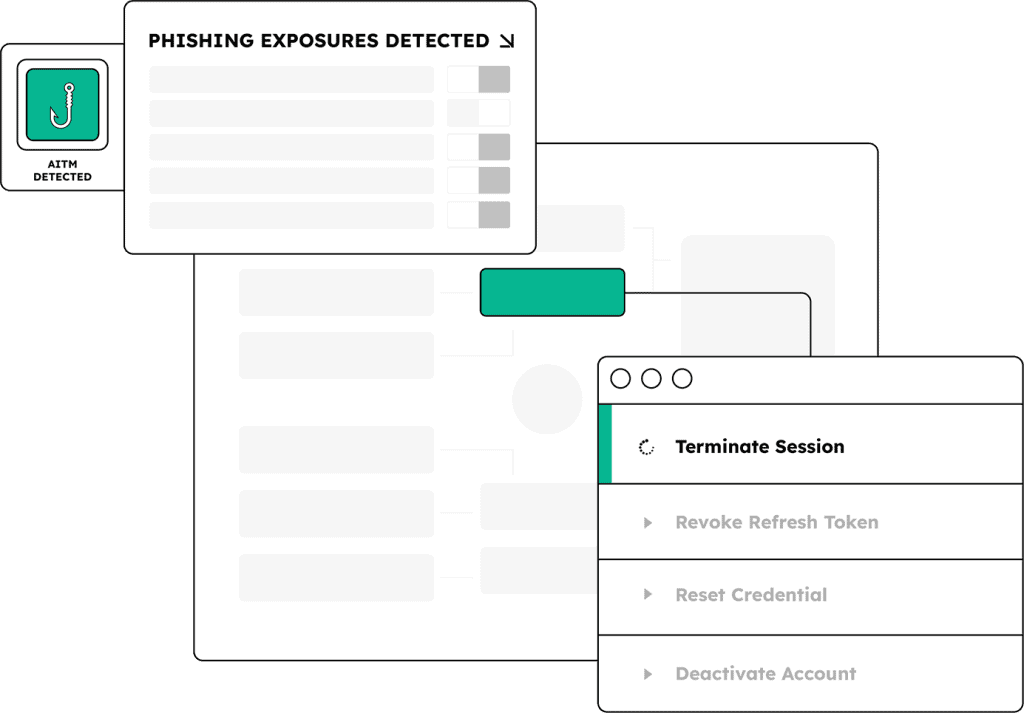
Evita las consecuencias del phishing con la protección contra amenazas a la identidad
Restablece las contraseñas o activa la autenticación reforzada antes de quelos atacantes utilicen las credenciales obtenidas mediante phishing
Recupera automáticamente las identidades de empleados y clientes víctimas de phishing mediante integraciones nativas o activando un flujo de trabajo en tu plataforma SOAR, IAM o de detección de fraudes.
Céntrate en los usuarios vulnerables que figuran en las listas de objetivos de phishingpara que puedas supervisarlos, formarlos o tomar otras medidas adecuadas con antelación
EXPLORA NUESTROS PRODUCTOS
Descubre el phishing y elimina el riesgo con SpyCloud
DESCUBRE QUIÉN UTILIZA SPYCLOUD
Defenders
: te ayudamos
SECOPS
Investigar y solucionar rápidamente los incidentes de phishing para impedir el acceso de los atacantes
PREVENCIÓN DEL FRAUDE
Detén la apropiación de cuentas de las víctimas de phishing antes de que se produzcan pérdidas
Próximos pasos
Preguntas frecuentes sobre la corrección de la exposición al phishing
Las credenciales expuestas por filtraciones aparecen en conjuntos de datos publicados con fechas de filtración conocidas, lo que proporciona a los equipos de seguridad una vía de notificación estructurada. Las credenciales expuestas por phishing son capturadas en tiempo real por la infraestructura de los kits de phishing, distribuidas inmediatamente a través de canales delictivos y utilizadas en cuestión de horas o días antes de que aparezcan en un servicio de notificación de filtraciones. En 2025, los ataques de phishing se dispararon un 400 % interanual y SpyCloud recuperó 28,6 millones de registros de identidad sustraídos mediante phishing, incluidas cookies de sesión y tokens de autenticación capturados en pleno proceso de autenticación por kits de phishing AitM. Sin un mecanismo para detectar directamente los resultados de los kits de phishing, los equipos de seguridad no tienen forma de saber qué empleados han sido víctimas hasta que el ataque tiene éxito.
Los kits de phishing de tipo «adversario en el medio» actúan como proxy en todo el proceso de autenticación. Cuando un empleado se autentica a través del proxy de phishing, el kit captura sus credenciales y, lo que es más importante, la cookie de sesión y el token de actualización que el servidor legítimo emite tras completarse con éxito la autenticación. Estos datos posteriores a la autenticación son más peligrosos que la contraseña, ya que eluden todos los controles de inicio de sesión posteriores, incluidos la autenticación multifactorial (MFA) y las claves de acceso. SpyCloud se infiltra directamente en las operaciones de phishing «adversario en el medio» (AitM), recuperando los datos de sesión recopilados de la infraestructura delictiva pocas horas después del incidente de phishing original.
SpyCloud supervisa dominios y direcciones de correo electrónico comparándolos con su base de datos de phishing recuperada, que se actualiza continuamente. Cuando una campaña de phishing captura credenciales vinculadas al dominio de un cliente, SpyCloud identifica las identidades de los empleados afectados, las credenciales específicas y los datos de sesión robados, así como los metadatos de la fuente del phishing. Esto permite a los equipos de seguridad definir con precisión el alcance de las medidas correctivas: restablecimientos forzados de contraseñas y revocaciones de sesiones solo para las víctimas confirmadas de phishing, en lugar de un restablecimiento general en toda la organización que provoca interrupciones operativas sin aportar un beneficio de seguridad proporcional.
El phishing superó a todos los demás vectores de ataque como principal punto de entrada del ransomware en 2025, representando el 35 % de los incidentes de ransomware, frente al 25 % registrado en 2024. La cadena de ataque abarca desde la obtención mediante phishing de las credenciales de los empleados, pasando por su venta en el mercado negro, hasta su adquisición por parte de los operadores de ransomware, el movimiento lateral y el cifrado. El intervalo de tiempo entre la obtención mediante phishing y el despliegue del ransomware puede ser de unas horas. SpyCloud recupera el contenido de los kits de phishing antes de que los artefactos robados lleguen a los mercados negros, lo que permite la corrección en el mismo intervalo de tiempo que, de otro modo, se utilizaría para el acceso inicial.
El restablecimiento de la contraseña bloquea la vía de acceso basada en credenciales, pero no resuelve el problema de los artefactos de sesión que el phishing AitM también captura. Un token de actualización robado por un kit de phishing AitM sigue siendo válido hasta 90 días en la mayoría de las configuraciones de proveedores de identidad empresariales, independientemente de cualquier cambio posterior de contraseña. Un atacante que posea un token de actualización robado puede generar nuevas cookies de sesión de forma silenciosa durante ese periodo. La corrección completa del phishing requiere revocar el token de actualización robado y dar por terminada la sesión de SSO a nivel del proveedor de identidad, además de restablecer la contraseña. SpyCloud detecta los tres tipos de artefactos robados y avisa al proveedor de identidad para que ejecute las tres acciones de corrección.