

PRODUCTO: GUARDIANES DE LA IDENTIDAD
Corrección automatizada de credenciales y sesiones
SpyCloud Identity Guardians se integra con Active Directory, Entra ID y Okta Workforce para detectar y corregir automáticamente las credenciales comprometidas y las sesiones robadas. Evita el secuestro de sesiones y mejora las prácticas de seguridad en el uso de contraseñas entre toda tu plantilla con un esfuerzo mínimo.
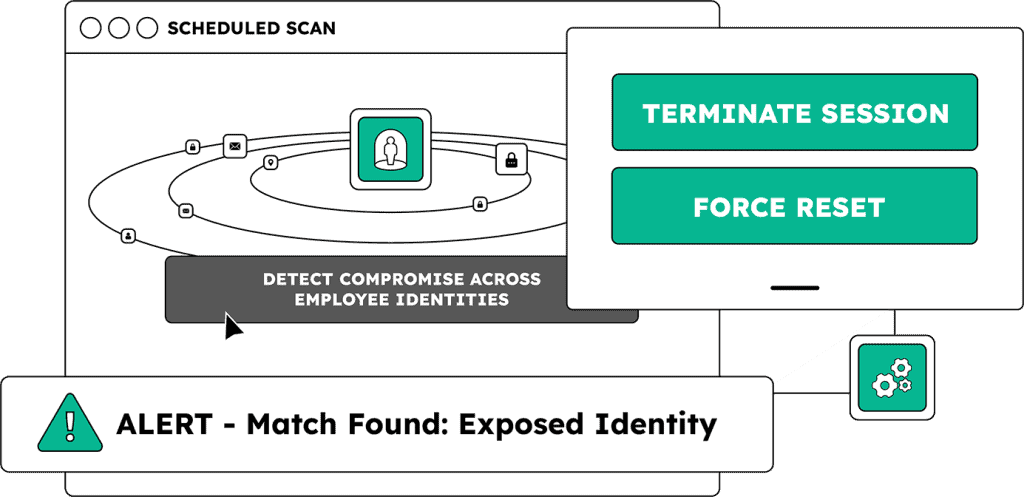
Convierte los datos de la darknet en una defensa automatizada de los directorios
SpyCloud Identity Guardians permite a los equipos de gestión de identidades y accesos (IAM) prevenir las amenazas a la identidad al actuar sobre las sesiones comprometidas y las credenciales robadas a causa de malware, phishing, filtraciones y exposiciones a listas combinadas antes de que lo hagan los delincuentes. En lugar de depender de políticas de contraseñas obsoletas o restablecimientos manuales, Identity Guardians ofrece una supervisión continua y una corrección automatizada de las exposiciones verificadas de sesiones e identidades, en consonancia con la norma NIST 800-63B y los principios de «Zero Trust».
Elimina los puntos ciegos de las filtraciones en la dark web cerrando sesiones y restableciendo contraseñas al instante, incluidas aquellas vinculadas a identidades pasadas o personales de los empleados.
Ampliar la protección a los contratistas y terceros para garantizar un acceso seguro y conforme a la normativa en todos los entornos
EXPLORA NUESTROS PRODUCTOS
SpyCloud se integra en el proceso de gestión de identidades
Tanto si gestionas directorios locales como identidades en la nube, Identity Guardians se integra en tu entorno con una configuración mínima , lo que permite la corrección de credenciales y sesiones en tiempo real sin ralentizar las operaciones.

Automatizar el restablecimiento de credenciales o desactivar cuentas de alto riesgo, tomando medidas ante la exposición a malware en tan solo 5 minutos desde su detección
Integra la solución con Okta Workforce Identity para garantizar el cumplimiento de las normas de seguridad en el uso de contraseñas, revocar sesiones y evitar el secuestro de sesiones.
Más información en
Análisis de IDLink
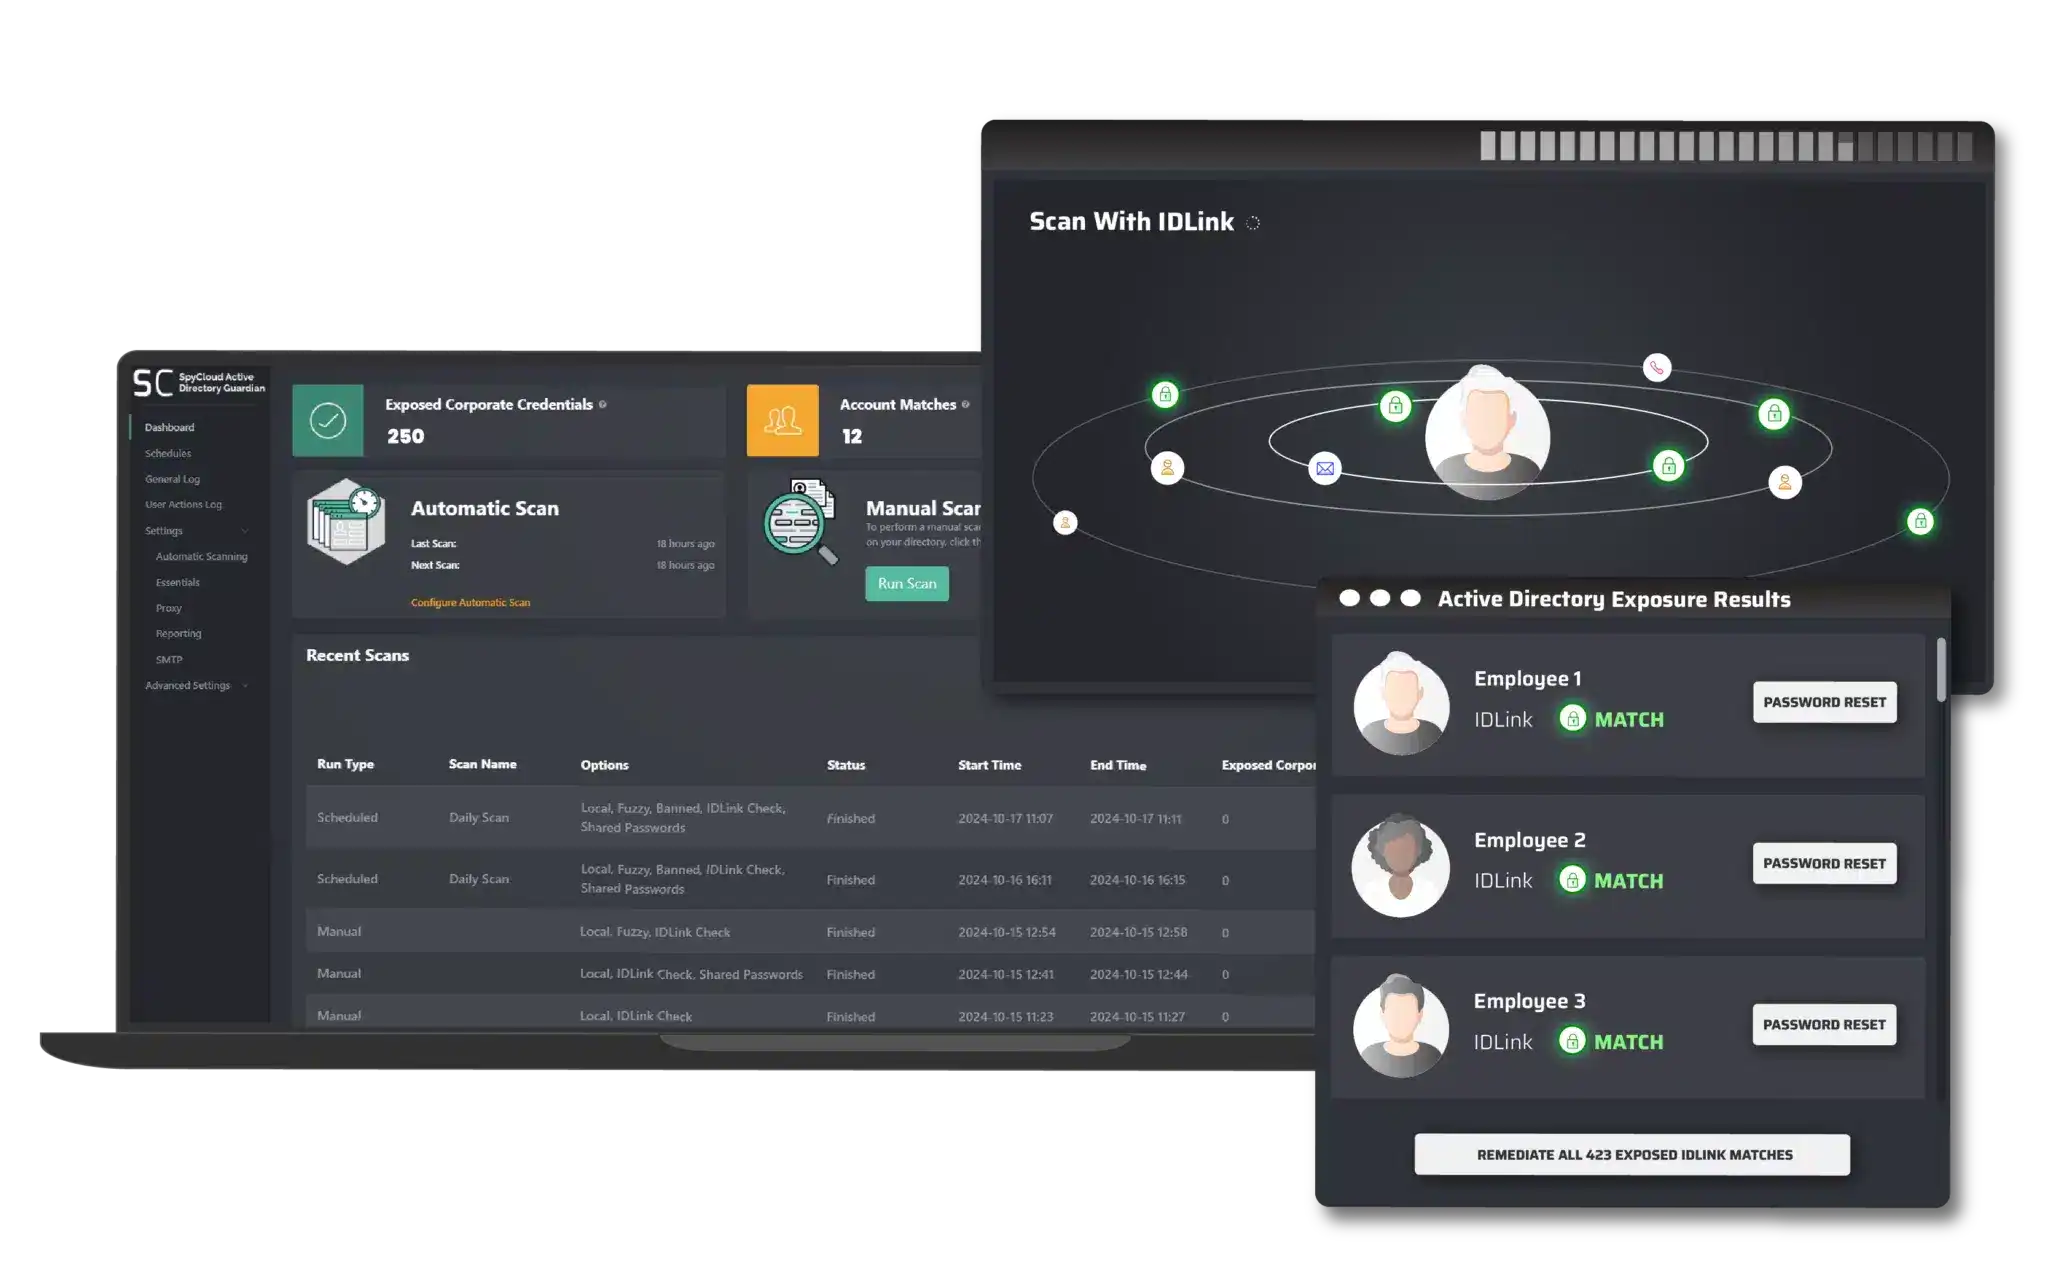
Encuentra hasta 14 veces más contraseñas por usuario
Realiza un análisis con IDLink para obtener una cobertura aún más completa de las cuentas de Active Directory expuestas. Descubre todas las credenciales expuestas vinculadas a las identidades integrales de tus empleados, algunas de las cuales probablemente se encuentren fuera del alcance de tu supervisión.
El uso de SpyCloud nos ayuda a romper el ciclo de los intermediarios de acceso a identidades y a subsanar las cuentas comprometidas antes de que se utilicen en nuestra contra. La plataforma Active Directory Guardian también nos ha permitido aplicar y mantener una excelente higiene de las cuentas de nuestros clientes.
DESCUBRE MÁS PRODUCTOS
Mejora tu defensa contra las amenazas a la identidad
Protección contra amenazas para los empleados
Evita el secuestro de sesiones y los intentos de apropiación de cuentas tomando medidas respecto a las identidades de los empleados que han quedado expuestas
Protección contra amenazas en dispositivos finales
Soluciona los problemas de los usuarios, dispositivos y aplicaciones expuestos a malware para prevenir el ransomware y otros ataques a la identidad
Próximos pasos
Protege tu directorio. Mantén la cordura.
Solicita hoy mismo una demostración con nuestro equipo.
Preguntas frecuentes sobre la corrección de sesiones y credenciales comprometidas
Las herramientas nativas de IdP funcionan exclusivamente con señales internas. Okta ThreatInsight detecta patrones de inicio de sesión anómalos y direcciones IP maliciosas conocidas dentro del entorno de Okta. Azure AD Password Protection bloquea las contraseñas débiles y de uso común en el momento de su creación. Ninguna de estas herramientas tiene visibilidad sobre las credenciales que han sido robadas fuera del entorno corporativo y que ahora circulan en los mercados delictivos. Cuando el dispositivo personal de un empleado se ve infectado por un malware de robo de información y se filtran sus credenciales de trabajo, ese robo no genera ninguna señal dentro de Okta ni de Azure AD. Las credenciales robadas simplemente existen en los mercados delictivos, listas para ser probadas en el portal de inicio de sesión corporativo, sin que se genere ninguna alerta hasta que se produzca un intento de inicio de sesión o se vea comprometida una cuenta. SpyCloud Identity Guardians realiza un seguimiento comparativo con el conjunto de datos de la darknet recuperados por SpyCloud —registros de filtraciones, registros de malware de robo de información y datos de phishing obtenidos directamente de la infraestructura delictiva—, que es donde realmente se encuentran esas credenciales robadas. Los análisis de IDLink amplían esa supervisión a las huellas de identidad personal, detectando credenciales que quedaron expuestas a través de cuentas personales con la misma contraseña que la cuenta laboral. El resultado es que se encuentran 14 veces más contraseñas en texto plano por usuario en comparación con la supervisión de coincidencias exactas basada únicamente en el dominio corporativo.
La Publicación Especial 800-63B del NIST, en su sección 5.1.1.2, exige que las organizaciones verifiquen que las contraseñas elegidas por los usuarios no figuren en una «lista de cambios frecuentes» de credenciales comprometidas, lo que incluye contraseñas obtenidas de corpus de filtraciones anteriores, palabras de diccionario, caracteres repetitivos o secuenciales y palabras específicas del contexto. La norma exige una supervisión continua frente a esta lista, no auditorías periódicas, y requiere que se solicite a los usuarios que elijan una credencial diferente cuando se detecte una coincidencia. SpyCloud Identity Guardians cumple cada uno de los elementos de este requisito. El conjunto de datos de la darknet de SpyCloud se actualiza continuamente a medida que se procesan nuevos registros de filtraciones, registros de programas de robo de información y capturas de phishing —normalmente a los pocos días de que los nuevos datos aparezcan en los mercados delictivos—. Identity Guardians comprueba las credenciales de los empleados con este conjunto de datos de forma continua o programada (según se configure), activa automáticamente el restablecimiento forzado de contraseñas cuando se detecta una coincidencia y genera registros de auditoría adecuados para la documentación de evaluación según la norma NIST 800-63B. SpyCloud también proporciona documentación de cumplimiento exportable para los paquetes de pruebas de SOC 2 Tipo II y las revisiones de contratación pública federal. Las herramientas nativas de los proveedores de identidad (IdP) —auditorías manuales trimestrales, informes periódicos de pruebas de penetración y revisiones anuales de acceso— no satisfacen el requisito de supervisión continua. SpyCloud sí lo hace.
Los tres Identity Guardians cumplen el mismo objetivo fundamental —supervisar continuamente las credenciales de los empleados comparándolas con los datos de la darknet recuperados por SpyCloud y activar automáticamente las medidas correctivas—, pero se integran en diferentes entornos de identidad. Active Directory Guardian se ejecuta localmente en un servidor miembro de Active Directory o en un controlador de dominio. Está diseñado para organizaciones con implementaciones de AD en las propias instalaciones y utiliza llamadas nativas de Microsoft para replicar los datos de los usuarios y los hash NTLM para la verificación de credenciales. Puede activar el restablecimiento de contraseñas a través de AD directamente o mediante la API de Okta para entornos híbridos en los que Okta actúa como capa de autenticación sobre AD. Entra ID Guardian se ejecuta en un contenedor de Azure y es compatible con implementaciones de Entra ID nativas en la nube e híbridas. No requiere agente y se integra con Microsoft Defender y Sentinel para las organizaciones que ya utilizan la pila de seguridad de Microsoft. Okta Workforce Guardian se integra directamente con el motor Okta Workflows y admite toda la gama de acciones correctivas de Okta: forzar el restablecimiento de contraseñas, revocar sesiones activas, desactivar cuentas de alto riesgo y cambiar los grupos de usuarios para activar políticas de autenticación adaptativa. Para las organizaciones con un entorno híbrido o con varios directorios, los Guardianes pueden funcionar en paralelo: Active Directory Guardian o Entra ID Guardian se encargan de la capa de directorio, mientras que Okta Workforce Guardian se encarga de la capa de autenticación y de sesión.
El análisis estándar de directorios comprueba si la contraseña laboral actual de un empleado aparece en un registro de filtración en el que se haya expuesto su dirección de correo electrónico laboral. Sin embargo, pasa por alto el punto de entrada más habitual de los ataques de suplantación de identidad (ATO): un empleado que utiliza la misma contraseña para una cuenta personal que ha sufrido una filtración. La filtración expuso una dirección de correo electrónico personal, no la laboral, por lo que el análisis de coincidencia exacta no arroja ningún resultado. La cuenta laboral del empleado tiene, en la práctica, la misma contraseña que una credencial comprometida, pero la exposición resulta invisible para el equipo de seguridad de la empresa. Identity Guardians, con el análisis de IDLink activado, aborda este problema directamente. IDLink correlaciona automáticamente la identidad laboral del empleado con su huella de identidad personal —direcciones de correo electrónico personales, cuentas de respaldo, nombres de usuario históricos y otros artefactos de identidad encontrados en el conjunto de datos recuperado por SpyCloud—. Cuando IDLink detecta que una cuenta personal asociada al empleado ha sido comprometida con una contraseña que coincide con la contraseña actual de su cuenta de trabajo, señala la exposición y activa un restablecimiento forzado a través de Active Directory, Okta o Entra ID. Esto es lo que produce una diferencia de 14 veces en el número de contraseñas encontradas en comparación con el análisis de coincidencia exacta. La vía de ataque que siguen la mayoría de los incidentes de ATO —comprometimiento de una cuenta personal, reutilización de esa contraseña en el trabajo— es precisamente lo que detecta el análisis habilitado con IDLink y lo que pasa por alto el análisis de coincidencia exacta.
La base de datos de la darknet de SpyCloud se actualiza continuamente a medida que se recogen nuevos registros de filtraciones, registros de malware de robo de información y datos de phishing procedentes de fuentes delictivas. Los nuevos datos suelen aparecer en el corpus de SpyCloud a los pocos días de salir a la luz en los mercados delictivos, a menudo antes de que lleguen a fuentes indexadas públicamente. Identity Guardians realiza análisis automáticos que comparan los datos de SpyCloud recién publicados con las identidades de los empleados supervisados a medida que llegan. Cuando se confirma una coincidencia, la acción correctiva configurada en la política —restablecimiento de contraseña, desactivación de la cuenta o revocación de la sesión— se activa automáticamente sin intervención manual. El tiempo transcurrido desde la detección hasta que se completa la corrección es inferior a cinco minutos en implementaciones estándar. En entornos de SSO en los que se ha implementado Okta Workforce Guardian, la revocación de la sesión es inmediata y se propaga en cascada a todas las aplicaciones posteriores de la instancia de SSO. La importancia operativa radica en que el «plazo de exposición» —el tiempo que transcurre entre el momento en que un delincuente obtiene las credenciales robadas y el momento en que la organización puede actuar al respecto— se reduce a horas en lugar de semanas. Sin una supervisión automatizada continua, ese plazo suele medirse en meses: las credenciales se ven comprometidas, circulan en los mercados delictivos y se prueban en los portales de inicio de sesión corporativos antes de que la organización tenga indicios de que existe dicha exposición.
SpyCloud Identity Guardians supervisa de forma continua las credenciales expuestas procedentes de diversas fuentes, como filtraciones, infecciones por malware y ataques de phishing, con el fin de identificar cuentas comprometidas.
Sí, Identity Guardians ofrece integraciones perfectas con Active Directory, Entra ID y Okta para automatizar los procesos de corrección de credenciales y sesiones.
Los «Identity Guardians» pueden restablecer automáticamente las contraseñas o desactivar cuentas cuando se detectan fugas de credenciales y sesiones, lo que ayuda a evitar el acceso no autorizado.
SpyCloud Identity Guardians puede solucionar el problema de las credenciales y sesiones comprometidas en cuestión de minutos tras su detección, lo que reduce considerablemente el margen de maniobra de los atacantes.
Sí, Identity Guardians ofrece una mayor visibilidad de las filtraciones de credenciales y sesiones, lo que permite a las organizaciones abordar de forma proactiva los riesgos asociados a los empleados, proveedores y contratistas.