

ANWENDUNGSFALL: ZUORDNUNG VON BEDROHUNGSAKTEUREN
BEDROHUNGSAKTEURE IDENTIFIZIEREN
mit ganzheitlicher Identitätskorrelation
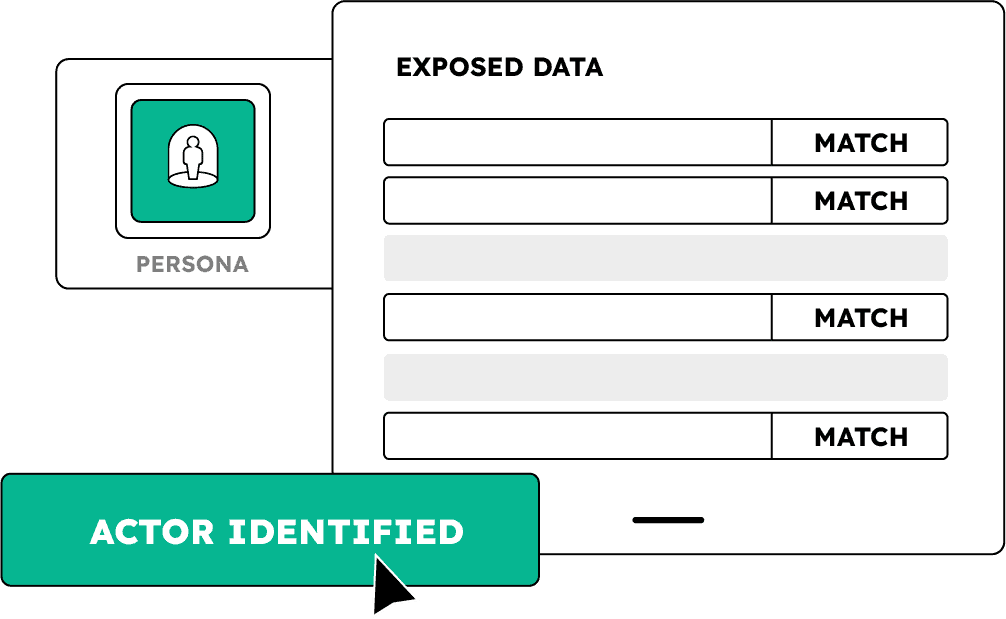
Entlarven Sie Angreifer mit SpyCloud + IDLink™
Beginnen Sie mit einem beliebigen Suchkriterium – einer E-Mail-Adresse, einer IP-Adresse, einem Benutzernamen oder einem Passwort – und lassen Sie IDLink Verbindungen in den hochwirksamen Datensätzen von SpyCloud aufspüren.
Verwandeln Sie Rohdaten zu Straftätern, Kampagnen und Infrastruktur in ganzheitliche, angereicherte Profile – und ermöglichen Sie so mehr Analysten, zu Attributions-Workflows beizutragen
Nutzen Sie IDLink, um unterschiedliche Identitätsfragmente – selbst über TOR, VPNs oder Aliase hinweg – miteinander zu verknüpfen, um Profile von Angreifern zu rekonstruieren und bisher unsichtbare Überschneidungen aufzudecken.
PRODUKTE ENTDECKEN
ENTDECKEN SIE, WER SPYCLOUD NUTZT
Verteidiger
– wir helfen
SpyCloud unterstützt die Attributionsprozesse von Teams, die daran arbeiten, die Hintermänner von Cyberkriminalität zu entlarven – mit ganzheitlicher Identitätsanalyse.
Analysten für Bedrohungsinformationen
Einheiten zur Bekämpfung der Cyberkriminalität und Strafverfolgungsbehörden
BRAUCHEN SIE HILFE VON EINEM EXPERTEN?
Wir bieten Analystendienstleistungen und Schulungen an
Die Analysten von SpyCloud bieten maßgeschneiderte Methodikschulungen an, in denen vermittelt wird, wie sich wiedergewonnene digitale Daten für eine effektive Lebensmusteranalyse und die schnelle Identifizierung von Angreifern nutzen lassen.
Integrationen









Nächste Schritte
Digitale Spuren in präzise Attribution umwandeln
Häufig gestellte Fragen zur Zuordnung von Angreifern
SpyCloud IDLink führt automatisch eine Querverweis-Analyse anhand eines einzelnen übermittelten Selektors – darunter E-Mail-Adresse, Benutzername, IP-Adresse, Telefonnummer oder Passwort-Hash – im gesamten von SpyCloud zurückgewonnenen Darknet-Datensatz durch. Es deckt verbundene Benutzernamen, alternative E-Mail-Adressen, gemeinsam genutzte Passwörter, Geräte-Fingerabdrücke und Infrastrukturverknüpfungen auf, die die Zielidentität mit umfassenderen kriminellen Aktivitäten in Verbindung bringen. Da die Daten von SpyCloud aus wiedergewonnenen Infostealer-Protokollen, den Ergebnissen von Phishing-Kits und Daten aus Sicherheitsverletzungen stammen und nicht aus der Indizierung des Surface-Webs, deckt das Tool Verbindungen auf, die mit herkömmlichen OSINT-Tools nicht erfasst werden können. IDLink deckt pro Untersuchung achtmal mehr Identitätsdatensätze auf als herkömmliche OSINT-Methoden.
Herkömmliche OSINT-Tools durchsuchen öffentlich indexierte oder offengelegte Daten. Die kriminelle Unterwelt nutzt jedoch nicht indexierte, private Kanäle. SpyCloud dringt direkt in diese Kanäle ein und gewinnt die tatsächlich gestohlenen Daten zurück, anstatt lediglich die öffentlichen Beiträge der Kriminellen zu diesen Daten zu indexieren. Über 80 % der in SpyClouds Datensatz enthaltenen Zugangsdaten enthalten Passwörter im Klartext. In Vergleichstests mit Flashpoint, Recorded Future und SOCRadar liegt SpyCloud hinsichtlich der Tiefe der im Klartext vorliegenden Zugangsdaten durchweg an der Spitze.
Manuelle OSINT-Pivots dauerten bisher Tage. SpyCloud AI Insights automatisiert die Korrelationsebene: Ausgehend von einem einzigen Selektor wendet AI Insights IDLink an, um verbundene Identitätsdaten aufzudecken, führt Musterabgleiche im von SpyCloud neu erfassten Datensatz durch, um Zuordnungssignale zu identifizieren, und generiert fertige Erkenntnisse, ohne dass eine manuelle Überprüfung jedes einzelnen Datensatzes erforderlich ist. Kunden berichten, dass sie eine zweiwöchige Untersuchung auf vier Sekunden verkürzen konnten.
Angreifer verwenden Zugangsdaten, Identitäten und Infrastruktur häufig wieder, auch bei Angriffen, die Monate oder Jahre auseinanderliegen. Der auf 10 Jahre zurückreichende, von SpyCloud gesammelte Datenpool erfasst diese Wiederverwendungsmuster, die in enger gefassten oder neueren Datensätzen gänzlich übersehen werden. Um einen Angreifer aufzuspüren, müssen Geräte-Fingerabdrücke, Sitzungs-Cookies, Malware-Protokolle und Muster bei Zugangsdaten miteinander in Zusammenhang gebracht werden, um Aliasnamen mit echten Identitäten zu verknüpfen. IDLink führt diese Korrelation automatisch durch und erstellt einen Identitätsgraphen, der einen aktuellen Angriff mit einem historischen Aktivitätsmuster verknüpft.
SpyCloud Cybercrime Investigations ist als „No-Code“-Analystenkonsole und als programmatische Investigations-API verfügbar. Die API lässt sich nativ in Maltego für die visuelle Verknüpfungsanalyse über mehr als 80 vorgefertigte Maltego-Transformationen, in Splunk für die SIEM-integrierte Anreicherung sowie in Jupyter Notebook für benutzerdefinierte Analyse-Workflows integrieren. Analysten können direkt aus ihren bestehenden Maltego-Untersuchungs-Workflows heraus in den Identitätsgraphen von SpyCloud wechseln, ohne das Tool wechseln zu müssen.