

PRODUCTO: PROTECCIÓN CONTRA AMENAZAS FINANCIERAS
Detectar datos robados de tarjetas de pago
Antes de que se utilice con fines fraudulentos
La supervisión tradicional de tarjetas solo avisa una vez que se ha producido el fraude. SpyCloud ofrece protección preventiva al detectar datos de tarjetas de crédito, tarjetas regalo y tarjetas de fidelidad comprometidos, sustraídos de dispositivos infectados con malware, lo que brinda a los emisores la oportunidad de actuar antes de que lo hagan los delincuentes.
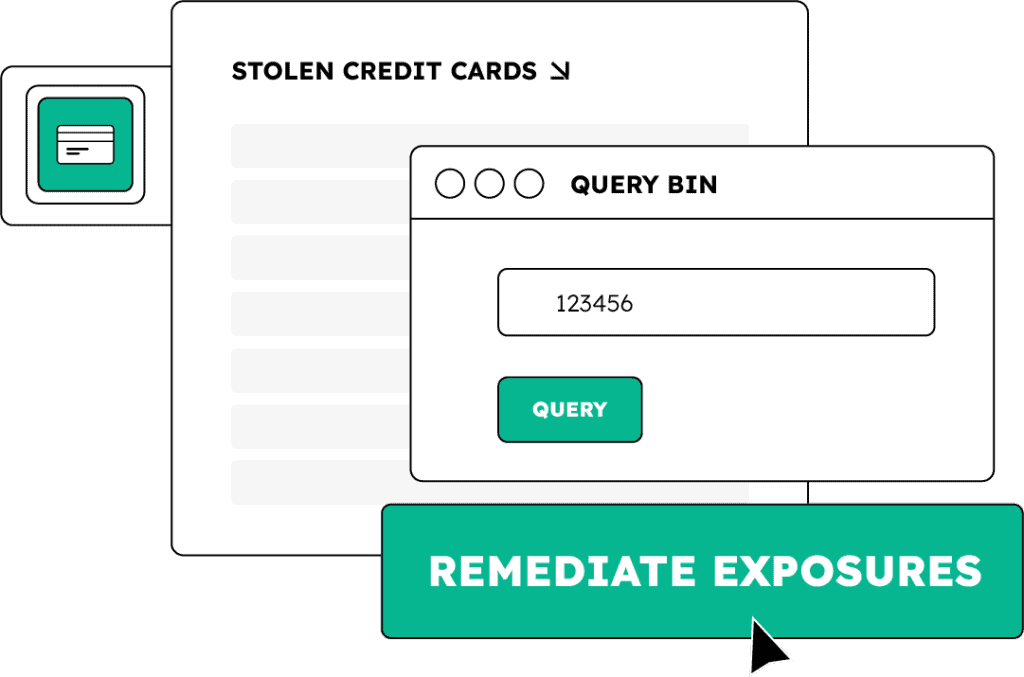
Información preventiva para evitar el fraude en los pagos
Los datos de las tarjetas de pago suelen obtenerse a través de filtraciones en empresas, malware de robo de información en ordenadores de sobremesa, malware móvil en teléfonos comprometidos e infraestructuras de phishing. Estos ataques exponen mucho más que simples números de tarjeta; a menudo incluyen información de identificación personal (PII) asociada, como direcciones de correo electrónico, números de teléfono, datos de cuentas bancarias y números de ruta.
SpyCloud Financial Threat Protection recopila cada mes esta información de millones de dispositivos infectados, sitios web de phishing y fuentes de filtraciones, lo que proporciona a los emisores de tarjetas, los procesadores de pagos, los minoristas y los equipos de lucha contra el fraude visibilidad en el punto de exposición, antes de que los delincuentes saquen provecho económico de los datos financieros robados.
«Si tu marca es importante y quieres proteger los datos de los consumidores, tienes que hacerte con SpyCloud».
DESCUBRE OTROS PRODUCTOS
Disfruta de una protección más amplia contra el fraude
Protección contra amenazas para el consumidor
Investigaciones sobre delitos informáticos
Próximos pasos
No esperes a que se produzca un fraude: soluciona los problemas de las tarjetas de pago comprometidas con la solución definitiva contra el fraude preventivo.
Solicita una demostración hoy mismo.
Preguntas frecuentes sobre la protección contra el fraude financiero
Los datos de las tarjetas de pago se obtienen a través de tres vectores de ataque principales. El malware de robo de información infecta los dispositivos y extrae todo lo almacenado en el navegador, incluidos los datos de autocompletado que contienen números de tarjeta guardados, fechas de caducidad, códigos CVV y direcciones de facturación. El malware móvil en teléfonos comprometidos captura los datos de las tarjetas introducidos en aplicaciones bancarias y de pago. La infraestructura de phishing captura los datos de las tarjetas cuando se engaña a los consumidores para que los introduzcan en páginas falsas de pago o bancarias. Los registros robados resultantes suelen contener mucho más que el mero número de la tarjeta. Un registro típico de una tarjeta comprometida incluye el número completo de la tarjeta (PAN), la fecha de caducidad, el CVV, el nombre del titular, la dirección de facturación, la dirección de correo electrónico asociada, el número de teléfono y, en muchos casos, los números de cuenta bancaria y de ruta. Ese contexto adicional de identidad aumenta significativamente el riesgo de fraude posterior, ya que permite la ingeniería social dirigida, el fraude de nuevas cuentas y los ataques a nivel de identidad que van más allá de la transacción con tarjeta. SpyCloud Financial Threat Protection revela todo este contexto del registro, no solo el número de la tarjeta, lo que proporciona a los equipos de lucha contra el fraude una señal más rica que la que ofrecen las listas de números de tarjetas sin procesar.
La telemetría contra el fraude en redes de tarjetas (Visa, Mastercard) y las plataformas de detección de fraude basadas en transacciones, como Sift y Forter, funcionan a partir de señales generadas en el momento en que se intenta realizar una transacción. Detectan el fraude en el momento en que se produce o inmediatamente después. SpyCloud Financial Threat Protection actúa antes de eso, en el punto de exposición, antes de que se haya producido ningún intento de fraude. SpyCloud recupera los datos de tarjetas robadas directamente de fuentes delictivas: registros de malware de robo de información, resultados de kits de phishing y datos de filtraciones que circulan en los mercados delictivos. Esta información llega antes de que los delincuentes hayan tenido la oportunidad de probar, vender o utilizar las tarjetas robadas. Los emisores de tarjetas y los equipos antifraude que supervisan sus rangos de BIN a través de SpyCloud pueden identificar las tarjetas comprometidas entre días y meses antes de que se intente una transacción fraudulenta, lo que les permite bloquearlas y reemitirlas de forma proactiva, en lugar de responder de forma reactiva tras una devolución. Las dos fuentes de información son complementarias. La telemetría de red y las señales de transacción detectan el fraude que se les escapa. SpyCloud detecta la exposición que lo precede.
Un número de identificación bancaria (BIN) es el primer grupo de entre seis y ocho dígitos del número de una tarjeta de pago que identifica al emisor y al programa de la tarjeta. La supervisión del BIN consiste en consultar los datos de tarjetas recuperados por SpyCloud, centrándose específicamente en aquellos números de tarjeta cuyo prefijo BIN coincida con su cartera de tarjetas emitidas. Los emisores de tarjetas y los propietarios de programas de tarjetas utilizan la supervisión orientada al BIN porque necesitan identificar cuáles de sus tarjetas específicas emitidas se han visto comprometidas y actuar ante esas exposiciones a través de sus propios flujos de trabajo de gestión y reemisión de tarjetas. La consulta específica de BIN de SpyCloud admite hasta 10 BIN por solicitud de API, devuelve los registros comprometidos que coinciden con los números de tarjeta proporcionados como hash SHA-1 para garantizar la seguridad de la comparación, y está diseñada para la supervisión automatizada y continua de carteras específicas de emisores. El feed completo de tarjetas comprometidas responde a un caso de uso diferente. Los procesadores de pagos, los adquirentes y los minoristas con programas de tarjetas emitidas en tienda utilizan el feed completo para acceder a una visibilidad exhaustiva de todo el ecosistema de tarjetas expuestas, sin limitar las consultas a BIN específicos. Esta es la implementación adecuada para organizaciones que necesitan un amplio enriquecimiento de datos para la puntuación de riesgos, el análisis o el análisis de exposición entre carteras, en lugar de una corrección específica a nivel de emisor.
Cuando los delincuentes roban datos de tarjetas de pago, rara vez se limitan al número de la tarjeta. El malware de robo de información y las operaciones de phishing capturan todo lo que el usuario ha introducido o guardado: los datos de la tarjeta, junto con la dirección de correo electrónico, el número de teléfono, la dirección postal y, en muchos casos, la información de la cuenta bancaria asociada a dicha tarjeta. Esta información de identificación personal (PII) asociada convierte una simple filtración de datos de la tarjeta en un caso de exposición total de la identidad. Un estafador que disponga tanto del número de tarjeta como de la dirección de correo electrónico del titular puede intentar hacerse con el control de la cuenta en el portal del emisor de la tarjeta mediante el «credential stuffing», restablecer la contraseña de la cuenta y modificar la información de contacto de la tarjeta antes de utilizarla. Con el número de teléfono, puede intentar cometer un fraude por sustitución de la tarjeta SIM para interceptar la autenticación de dos factores. Con la dirección de facturación y el correo electrónico, puede superar la verificación de identidad en las solicitudes de nuevas cuentas. SpyCloud Financial Threat Protection proporciona la información de identificación personal (PII) asociada y el contexto de identidad junto con los registros de las tarjetas cuando están disponibles, lo que permite a los equipos de lucha contra el fraude evaluar el riesgo total derivado de cada incidente, en lugar de tratarlo como un incidente aislado relacionado con la tarjeta. Las organizaciones que combinan Financial Threat Protection con SpyCloud Consumer Threat Protection o IDLink pueden correlacionar las filtraciones de tarjetas con el riesgo de identidad a nivel de cuenta, obteniendo así una visión unificada de qué clientes se enfrentan a la mayor exposición combinada al fraude.
SpyCloud Financial Threat Protection es una capa de enriquecimiento de inteligencia, no una plataforma de toma de decisiones sobre fraude. No sustituye a los motores de detección de fraude, los sistemas de gestión de tarjetas ni las herramientas de supervisión de transacciones ya existentes. Lo que hace es proporcionar a dichos sistemas, en una fase previa, señales de exposición al fraude. La API proporciona información sobre tarjetas robadas a través de REST con salida en formato JSON, y admite tanto consultas en línea en tiempo real como el procesamiento por lotes. Los números de tarjeta se devuelven como hash SHA-1 de forma predeterminada, con opciones SHA-256 y SHA-512 disponibles, lo que permite la comparación con bases de datos de tarjetas con hash existentes sin exponer los PAN sin procesar. Los datos pueden incorporarse a plataformas antifraude, sistemas de gestión de tarjetas, flujos de trabajo de supervisión de transacciones o modelos de puntuación de riesgo como capa de enriquecimiento. Un patrón de implementación habitual es la supervisión a nivel de BIN que se ejecuta de forma programada para identificar tarjetas recién comprometidas y activar flujos de trabajo automatizados de reemisión en el sistema de gestión de tarjetas, mientras que la plataforma de supervisión de transacciones sigue gestionando las decisiones de autorización en tiempo real. Financial Threat Protection también se integra con otras API para consumidores de SpyCloud —Consumer Threat Protection y Session Identity Protection— para aquellas organizaciones que deseen contar con una capa unificada de inteligencia sobre identidades y exposición de pagos en todo su programa de prevención del fraude.