

PRODUCTO: PROTECCIÓN CONTRA AMENAZAS EN TERMINALES
Solucionar los problemas de los usuarios y aplicaciones infectados por el malware «
»
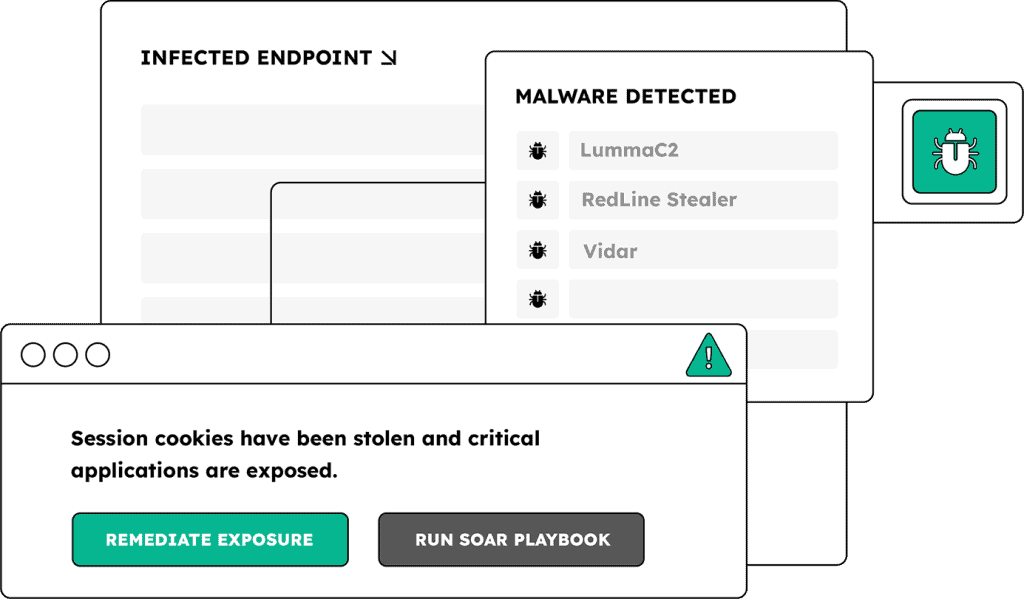
Allí donde los EDR se quedan cortos, Endpoint Threat Protection cubre esa carencia
Activar el restablecimiento de contraseñas, invalidar sesiones y revisar los accesos utilizando datos de exposición de identidades con amplia información contextual para la corrección tras una infección.
Descubre cómo funciona la protección continua contra amenazas en los dispositivos finales de SpyCloud
Diseñado para el entorno que ya utilizas
SpyCloud Endpoint Threat Protection se integra con tus herramientas de EDR, SIEM y SOAR, lo que mejora los flujos de trabajo que tu SOC ya utiliza para detectar y contener amenazas a la identidad sin esfuerzo adicional.




DESCUBRE OTROS PRODUCTOS
Protege algo más que los datos de inicio de sesión
Endpoint Threat Protection funciona en combinación con otros productos de SpyCloud para ofrecer una protección integral contra las amenazas a la identidad.
Guardianes de la identidad
Corrigir automáticamente los usuarios expuestos en Active Directory, Okta Workforce o Entra ID
Protección contra amenazas para los empleados
Prevenir el acceso no autorizado relacionado con identidades expuestas en la darknet
Próximos pasos
No dejes que los datos sustraídos por malware provoquen un incidente grave. Solicita una demostración hoy mismo.
Preguntas frecuentes sobre la protección contra amenazas en dispositivos finales
Cuando un malware de robo de información infecta un dispositivo, sustrae mucho más que las contraseñas del usuario. Una sola infección suele capturar todas las credenciales almacenadas en el navegador en todos los perfiles, las cookies de sesión activas de todas las aplicaciones en las que el usuario había iniciado sesión, los datos de autocompletado del navegador, la información de la huella digital del dispositivo y la información de identificación personal (PII). Un restablecimiento forzado de la contraseña solo aborda la parte de las credenciales de esa sustracción de información. Las cookies de sesión robadas en la misma infección siguen siendo válidas y pueden ser utilizadas por un atacante hasta que caduquen o sean revocadas explícitamente. Un atacante que posea esas cookies puede reproducirlas en un navegador antidetección para suplantar la sesión autenticada de la víctima sin activar ningún evento de inicio de sesión ni solicitud de autenticación multifactorial (MFA). La huella digital del dispositivo puede utilizarse para suplantar al dispositivo de confianza y eludir los controles de riesgo basados en el dispositivo. SpyCloud Endpoint Threat Protection muestra el inventario completo de lo que se ha sustraído de cada dispositivo infectado, incluyendo el recuento de cookies, la información de identificación personal (PII) y el alcance de las credenciales en todas las aplicaciones a las que se ha accedido desde ese dispositivo, de modo que los equipos de seguridad puedan evaluar el alcance y ejecutar una respuesta completa, en lugar de limitarse a restablecer las credenciales y dar por cerrado el incidente.
Las soluciones de EDR y MDM solo detectan los dispositivos corporativos registrados. Los portátiles BYOD, los equipos de los contratistas y los dispositivos personales que los empleados utilizan para acceder a las aplicaciones corporativas a través de un navegador son invisibles para estas herramientas. El malware de robo de información infecta esos dispositivos con la misma eficacia que los gestionados y filtra las mismas credenciales corporativas y cookies de sesión hacia los mercados delictivos. SpyCloud no depende de agentes en los dispositivos ni de la telemetría de EDR. Recupera los registros del malware «infostealer» directamente de las comunidades delictivas donde se distribuyen y comercializan dichos registros. Dado que los datos de SpyCloud proceden del submundo delictivo y no de la supervisión de dispositivos, detecta infecciones en cualquier dispositivo cuyos artefactos robados aparezcan en esos registros, independientemente de si el dispositivo estaba registrado en el MDM corporativo o tenía instalado un agente de EDR. En 2025, el 40 % de las infecciones por malware de robo de información registradas por SpyCloud se produjeron en dispositivos que sí tenían instaladas herramientas EDR o antivirus, lo que significa que incluso la cobertura de dispositivos gestionados presenta una brecha de detección significativa. La protección contra amenazas en los terminales subsana ambas brechas simultáneamente.
SpyCloud extrae información a nivel de dispositivo de cada infección a partir de los registros de malware recuperados, incluyendo: la lista completa de credenciales sustraídas del dispositivo en todos los perfiles de navegador y aplicaciones; el recuento de cookies de sesión robadas junto con dichas credenciales; la información de identificación personal (PII) capturada por el malware; la familia de malware responsable de la infección (RedLine, LummaC2, Vidar, Raccoon, MetaStealer y otras); y la ruta de infección y las URL de destino. El recuento de cookies es una señal de clasificación de graves especialmente importante. Un dispositivo con un elevado recuento de cookies derivado de una infección indica un alcance de la compromisión más amplio que en el caso de un dispositivo del que solo se hayan sustraído credenciales, ya que esas cookies representan sesiones autenticadas activas en múltiples aplicaciones, cada una de las cuales puede ser explotada de forma independiente. Los equipos del SOC pueden utilizar este indicador para clasificar su respuesta por niveles: las infecciones con un elevado número de cookies justifican una investigación exhaustiva del dispositivo y la revocación de sesiones en todas las aplicaciones afectadas, mientras que las infecciones de menor gravedad pueden gestionarse con restablecimientos selectivos de credenciales. Sin estos datos, los equipos tratan todas las infecciones de la misma manera y, o bien no dan la respuesta adecuada a los casos de alta gravedad, o bien malgastan el tiempo de los analistas en incidentes de baja prioridad.
El malware de robo de información es actualmente el precursor más habitual de la instalación de ransomware. La cadena de ataque sigue un patrón predecible: el «infostealer» infecta un dispositivo y sustrae credenciales, cookies de sesión y datos de acceso a aplicaciones; esos datos se recopilan en registros y se venden o comparten en mercados delictivos; un operador de ransomware o un afiliado compra o obtiene acceso a esos registros y utiliza las credenciales o cookies de sesión robadas para conseguir acceso inicial al entorno objetivo; a continuación, se produce un movimiento lateral utilizando datos de acceso adicionales robados del mismo registro; y, por último, se despliega el ransomware. Casi una de cada tres empresas que sufrió un ataque de ransomware tenía constancia de una infección previa por un programa de robo de información. SpyCloud interrumpe esta cadena al recuperar los registros de malware de fuentes delictivas en el intervalo de tiempo comprendido entre la exfiltración y la explotación. Cuando SpyCloud detecta una coincidencia de registro con el dispositivo de un empleado, los equipos de seguridad tienen la oportunidad de restablecer las credenciales robadas, revocar las sesiones comprometidas y cerrar las vías de acceso antes de que un atacante pueda actuar sobre ellas. El punto de intervención es el intervalo entre la infección y el primer uso de los datos robados —un margen que puede durar desde horas hasta semanas, dependiendo de la rapidez con la que los registros lleguen a los mercados delictivos y de la rapidez con la que actúe el comprador—.
Ambos productos utilizan los datos de robo de información recuperados por SpyCloud, pero tienen finalidades diferentes y operan en ámbitos distintos. Workforce Threat Protection identifica qué credenciales de los empleados han quedado expuestas a través de filtraciones, registros de malware y datos de phishing, y activa medidas correctivas automatizadas a través de Active Directory, Okta o Entra ID cuando se encuentra una coincidencia. Responde a la pregunta: ¿cuáles de nuestros empleados tienen credenciales comprometidas en este momento? Endpoint Threat Protection profundiza en la capa de dispositivos e infecciones. Revela el inventario completo de lo que se ha sustraído de cada dispositivo infectado específico —número de credenciales, número de cookies, información de identificación personal (PII), huella digital del dispositivo, familia de malware, vía de infección y todas las aplicaciones afectadas—, no solo la coincidencia de credenciales. Responde a la pregunta: ¿qué se ha sustraído exactamente de esta infección y cuál es el alcance total de la respuesta? Para la higiene estándar de credenciales y los flujos de trabajo de corrección automatizados, «Workforce Threat Protection» es el punto de partida adecuado. Cuando una infección conocida o sospechosa por un «infostealer» requiere una investigación, o cuando un equipo del SOC necesita determinar si el número de cookies justifica una respuesta más amplia que vaya más allá del restablecimiento de la contraseña, «Endpoint Threat Protection» proporciona la información a nivel de dispositivo necesaria para definir el alcance y ejecutar dicha respuesta.