AI INSIGHTS
Protección contra amenazas a la identidad basada en inteligencia artificial
La IA de SpyCloud es una capa de inteligencia profundamente integrada que opera sobre miles de millones de artefactos de identidad recuperados. Utiliza modelos basados en técnicas de inteligencia para detectar amenazas ocultas, activar automáticamente la protección en toda tu infraestructura de identidad y seguridad, e impulsar Research Agent, el flujo de trabajo de investigación basado en agentes que permite a los analistas pasar de un único indicador a información de inteligencia completa en cuestión de minutos. Porque el margen de tiempo entre la exposición y la explotación se mide en segundos, no en días.
Con Investigations MCP, los equipos también pueden incorporar los datos de identidad recuperados por SpyCloud a sus asistentes de IA preferidos para llevar a cabo investigaciones en varias etapas a través de distintas herramientas de seguridad.
¿Qué hace que SpyCloud AI sea fundamentalmente diferente?
Una protección automatizada que solo ha sido posible tras una década de infiltración en el mundo del crimen organizado.
SpyCloud AI se basa en más de 1 T de datos de identidad reales recuperados de registros de malware, campañas de phishing, listas combinadas, filtraciones y fuentes criminales cerradas de más de 10 años: los mismos datos que utilizan los atacantes en sus ataques dirigidos.
Si no hay datos equivalentes, no hay IA equivalente.
SpyCloud AI incorpora la intuición y las metodologías de los investigadores veteranos en ciberdelincuencia, imitando la forma en que los analistas expertos establecen correlaciones entre datos de identidad fragmentados a lo largo del tiempo e identifican patrones significativos. Esa técnica de trabajo es la base tanto de « AI Insights » como de «Research Agent».
El resultado: información precisa, contextualizada y procesada en cuestión de segundos, para todos los analistas de tu equipo.
La plataforma de SpyCloud se centra exclusivamente en los riesgos reales relacionados con la identidad. Identificamos, ponemos de manifiesto y tomamos medidas ante los riesgos en tiempo real, las cookies de sesión robadas, la reutilización de credenciales y la superposición entre la identidad personal y la corporativa, aspectos que otras soluciones no están diseñadas para detectar.
Es la especialización lo que marca la diferencia.
La IA de SpyCloud está diseñada para hacer algo ante las amenazas inminentes a la identidad de su plantilla y sus clientes a través de su IdP, SIEM/SOAR y EDR existentes.
La información sin acción carece de importancia. SpyCloud ofrece protección.
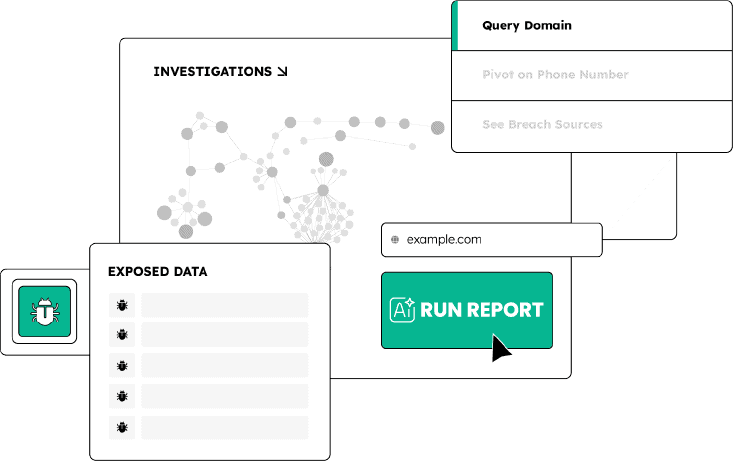
SpyCloud Investigations, impulsado por IA, supone un auténtico cambio de paradigma, ya que ahora los investigadores pueden llevar a cabo investigaciones a gran escala con la IA como motor de los análisis. Reduce el nivel de sofisticación y los requisitos que debe cumplir un investigador. Elimina la parte rutinaria de la investigación y agiliza ese proceso. SpyCloud Investigations está pensado para que analistas e investigadores, tanto del sector público como del privado, independientemente de su nivel de experiencia, puedan identificar a los autores y comprender las comunidades de actores y su infraestructura. SpyCloud refuerza a cada uno de los analistas de un SOC con un experto en IA, convirtiendo lo que podría llevar horas en cuestión de segundos en un informe que pueden compartir con su equipo. Los datos de SpyCloud pueden utilizarse para descubrir amenazas internas maliciosas y deliberadas, así como ejemplos de amenazas internas en las que la víctima es inconsciente o inocente. SpyCloud ofrece visibilidad sobre la infraestructura de las campañas de fraude y las amenazas internas de una forma que ninguna otra herramienta ofrece. ¿Listo para agilizar tus investigaciones? Visita spycloud.com.
Cubre las lagunas más rápido con AI Insights
«Al combinar rapidez, claridad y profundidad en la información, SpyCloud Investigations, junto con AI Insights , establece un nuevo referente sobre cómo deben abordar las investigaciones de amenazas los equipos de seguridad modernos».
– Jacques Chitarra, vicepresidente de Seguridad Global, Privacidad y Cumplimiento Normativo de Samsonite
SpyCloud es un «código de trucos»: de un dato a la respuesta.
CÓMO FUNCIONA
Cómo se manifiesta la IA de SpyCloud en nuestra plataforma
INGESTIÓN BASADA EN IA
Recopilamos de forma continua datos de identidad útiles procedentes del mundo del crimen organizado, registros de malware, datos obtenidos mediante phishing, listas combinadas y fuentes de filtraciones, incluidas aquellas a las que solo SpyCloud tiene acceso.
CORRELACIÓN DE IDENTIDAD AUTÓNOMA
INTELIGENCIA AVANZADA
Convertimos un simple selector en un análisis preciso, transparente y verificable que mejora los flujos de trabajo de los analistas y elimina las tareas manuales que requieren mucho tiempo. Cada dato se puede rastrear hasta los artefactos de origen específicos, se contextualiza para la investigación en cuestión y está listo para actuar en consecuencia o compartirlo.
INVESTIGACIÓN DE AGENTES
RESPUESTA AUTOMÁTICA
Activamos flujos de trabajo de protección para identidades de alto riesgo en todas tus herramientas de seguridad e identidad existentes.
Próximos pasos
Tus objetivos principales ya están expuestos. Averigua quiénes son y soluciona el problema con SpyCloud. Solicita una demostración hoy mismo.
Preguntas frecuentes sobre la inteligencia de amenazas basada en IA
La mayoría de las plataformas de inteligencia sobre amenazas utilizan la inteligencia artificial para resumir publicaciones en foros, conversaciones en la web oscura y datos indexados sobre filtraciones, convirtiendo grandes volúmenes de texto existente en resúmenes fáciles de leer. Esa capacidad reduce el tiempo de lectura, pero no cambia el contenido de los datos subyacentes ni los análisis que se pueden realizar a partir de ellos. SpyCloud AI Insights funciona de manera diferente en dos aspectos. En primer lugar, la base de datos es diferente: AI Insights se alimenta de miles de millones de artefactos de identidad recuperados —credenciales en texto plano, registros de malware de robo de información, cookies de sesión, resultados de kits de phishing e información de identificación personal (PII)— obtenidos directamente de la infraestructura delictiva, y no extraídos de publicaciones en foros públicos ni de volcados de filtraciones indexados. Los competidores que supervisan las conversaciones en foros delictivos ven lo que los delincuentes dicen sobre los datos robados. SpyCloud recupera los propios datos robados. En segundo lugar, el modelo analítico es diferente: AI Insights incorpora las técnicas de investigación desarrolladas por los propios investigadores de ciberdelincuencia de SpyCloud a lo largo de más de una década, aplicándolas al reconocimiento de patrones y a la correlación de identidades a una escala que ningún equipo de analistas humanos podría alcanzar. El resultado es información de inteligencia completa con señales de atribución, indicadores de riesgo y artefactos de origen rastreables —no un resumen de lo que otros han escrito sobre una amenaza—.
Las técnicas de investigación necesarias para pasar de un único dato —una dirección de correo electrónico, un nombre de usuario, una dirección IP— a un perfil completo del actor malicioso o a un inventario exhaustivo de la exposición tras la infección han requerido, históricamente, la intervención de analistas sénior. Los analistas de SOC de nivel 1 y los investigadores junior carecen del conocimiento institucional necesario para saber qué análisis realizar, qué datos son relevantes y cómo sintetizar registros fragmentados en un panorama coherente. AI Insights automatiza los pasos de correlación y síntesis que requieren esa experiencia. Cuando un analista envía un selector, AI Insights aplica una correlación « IDLink » para sacar a la luz activos de identidad relacionados, compara patrones en el conjunto de datos recuperados por SpyCloud para identificar relaciones sospechosas y señales de atribución, y luego genera inteligencia final —un resumen estructurado y anotado con pruebas de origen trazables— que un analista de nivel 1 puede leer, verificar y sobre el que puede actuar sin necesidad de comprender toda la metodología analítica que hay detrás. Un cliente informó de un aumento del 400 % en la productividad de los analistas tras implementar SpyCloud Investigations con AI Insights. Un responsable del SOC de una aerolínea global señaló que había reducido dos horas de trabajo del SOC a unos pocos minutos. Esta capacidad no solo permite un análisis más rápido, sino que también significa que las organizaciones pueden llevar a cabo investigaciones más exhaustivas con la plantilla de analistas existente, en lugar de tener que contratar personal sénior de CTI.
Las herramientas de detección basada en el comportamiento —SIEM, EDR, UEBA— identifican actividades anómalas dentro del entorno de una organización una vez que se han producido eventos de autenticación, acceso a archivos o conexiones de red. Funcionan a partir de señales generadas por las acciones de los atacantes una vez que se han infiltrado. SpyCloud AI Insights opera a partir de señales generadas antes de que los atacantes actúen: los datos de identidad robados que circulan en los mercados delictivos y que representan un acceso futuro, no un comportamiento anómalo actual. Un empleado cuyas credenciales hayan sido robadas por un malware de robo de información no genera ninguna señal de comportamiento hasta que el atacante pruebe dichas credenciales. Una víctima de phishing de AitM cuyas cookies de sesión hayan sido interceptadas no muestra ninguna anomalía en el proveedor de identidad hasta que el atacante reproduzca la cookie. Un actor malicioso que haya adquirido un registro de malware conteniendo huellas digitales de dispositivos de empleados aún no ha activado ni una sola alerta en la pila de la organización. AI Insights saca a la luz estas exposiciones previas al ataque correlacionando los datos delictivos recuperados con la superficie de identidad de una organización, encontrando así las pruebas de futuros ataques en la actividad actual del mercado delictivo. El resultado es una señal de detección que llega antes de que sean posibles las anomalías de comportamiento, lo que da a los equipos de seguridad la oportunidad de actuar antes de que se aproveche el acceso, en lugar de después de que se haya producido el daño.
SpyCloud AI Insights está diseñado para ser totalmente explicable y basarse en pruebas. Cada conclusión que genera se puede rastrear hasta artefactos de origen específicos —registros reales recuperados del conjunto de datos de la darknet de SpyCloud—, de modo que los analistas puedan verificar de forma independiente las pruebas subyacentes en lugar de aceptar el resultado del modelo tal cual. Los indicadores de riesgo incluyen información contextual sobre por qué es relevante la exposición, qué contiene el registro de origen y cómo llegó la IA a su conclusión. Este diseño refleja una elección deliberada de complementar el criterio del analista en lugar de sustituirlo. En contextos de seguridad en los que un falso positivo lleva al equipo de respuesta a incidentes por el camino equivocado o un falso negativo pasa por alto una amenaza activa, la explicabilidad es fundamental desde el punto de vista operativo, no una mera característica de cumplimiento normativo. Los modelos de técnicas de análisis integrados en « AI Insights » codifican los mismos pasos de verificación que aplicaría un analista humano experto: cotejar múltiples puntos de datos, evaluar la fiabilidad de la fuente y marcar las inferencias de baja confianza de forma diferente a las de alta confianza. Los analistas conservan la autoridad para tomar decisiones en todo momento; « AI Insights » proporciona el análisis estructurado que permite situar esa decisión de forma adecuada.
No. SpyCloud no utiliza datos de clientes para entrenar sus modelos de IA. « AI Insights » opera exclusivamente con datos de exposición de identidades recopilados externamente por SpyCloud —registros de filtraciones, registros de malware de robo de información, capturas de phishing y datos del mercado negro recopilados a lo largo de más de una década—, junto con técnicas de investigación codificadas por los propios analistas de SpyCloud. Los datos de los clientes enviados a través de las API o la consola de SpyCloud —direcciones de correo electrónico de empleados, listas de vigilancia de dominios, selectores de consultas— se utilizan únicamente para compararlos con el conjunto de datos recopilados por SpyCloud y devolver resultados relevantes. No se incorporan a los procesos de entrenamiento de los modelos. La plataforma de SpyCloud está diseñada siguiendo los principios de «privacidad desde el diseño» y cumple con el RGPD, la CCPA y otras normativas de protección de datos aplicables. Esta distinción es importante para los responsables de seguridad que están evaluando si la implementación de una herramienta basada en IA supone un riesgo secundario de que sus datos de identidad sensibles se incorporen a conjuntos de datos de entrenamiento que podrían ser consultados por otros clientes o quedar expuestos a través de ataques de inferencia de modelos. Con SpyCloud, ese riesgo no existe.
Research Agent es el flujo de trabajo de investigación basado en agentes de SpyCloud, disponible en las licencias Pro de Cybercrime Investigations. Es una expresión directa de la IA de SpyCloud aplicada específicamente a la planificación y ejecución de investigaciones. Proporciónale una pregunta, una hipótesis, el nombre de un sujeto o un conjunto de activos variados, y planificará la investigación tal y como lo haría un analista sénior: razonando sobre el objetivo, decidiendo qué líneas de investigación merece la pena seguir, secuenciando el trabajo y proporcionando información completa basada en el corpus de fuentes criminales recopilado por SpyCloud. Cada hallazgo cita el registro específico en el que se basa y es totalmente explicable. Research Agent activa automáticamente una correlación de identidades holístic IDLink en cada interacción y funciona en colaboración con AI Insights, de modo que los analistas pasan del primer indicador a la información de inteligencia final sin tener que cambiar de herramienta ni empezar de cero.
AI Insights Research Agent son capacidades distintas que funcionan conjuntamente dentro de Cybercrime Investigations. AI Insights detecta patrones de comportamiento, identifica señales de atribución y elabora informes de inteligencia listos para su uso por parte de los directivos, aplicando automáticamente las técnicas de investigación de SpyCloud a los datos de exposición. Research Agent es un flujo de trabajo de investigación basado en un agente: acepta entradas en lenguaje natural, planifica la investigación, secuencia los giros y devuelve los hallazgos con las pruebas que respaldan cada uno de ellos. AI Insights transforma lo que la investigación saca a la luz. Research Agent decide cómo se lleva a cabo la investigación. Juntos cubren todo el flujo de trabajo, desde el primer indicador hasta la inteligencia finalizada y compartible.