PRODUCTO: CYBERCRIME INVESTIGATIONS
DESCUBRIR MÁS RÁPIDAMENTE A LOS RESPONSABLES DE LOS DELITOS INFORMÁTICOS
Investigar los delitos informáticos, empezando por la identidad
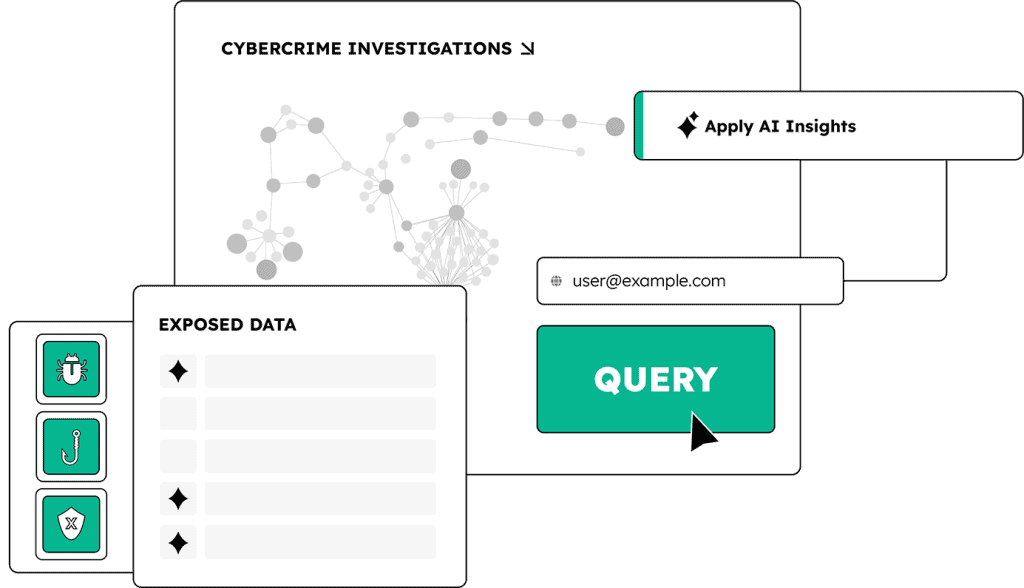
Cybercrime investigations se bloquean cuando los datos de identidad están fragmentados, son incompletos o quedan ocultos entre el ruido. SpyCloud Cybercrime Investigations sitúa la identidad en el centro de tus investigaciones, relacionando las filtraciones, el malware y los casos de phishing para revelar quiénes están implicados, cómo están conectados y cuáles son los siguientes pasos a seguir.
Empieza con un único criterio de selección —como una dirección de correo electrónico, un nombre de usuario, un número de teléfono, un dominio o una dirección IP— y analiza los datos para descubrir relaciones ocultas, perfiles alternativos e infraestructuras vinculadas a actividades de ciberdelincuencia.
Con Research Agent, los analistas pueden describir un tema, una hipótesis o un conjunto de activos diversos en lenguaje natural y obtener en cuestión de minutos un plan de investigación totalmente fundamentado, análisis cruzados secuenciados e información completa, basada en registros verificados y recuperados. SpyCloud Investigations MCP amplía estas capacidades a los entornos de IA preferidos por los analistas, lo que permite realizar consultas en lenguaje natural y análisis cruzados automatizados.
Las investigaciones centradas en la identidad revelan patrones de comportamiento y señales de atribución que ayudan a los analistas a comprender quién está detrás de la actividad, y no solo qué ha ocurrido.
Descubre potentes flujos de trabajo y funciones que te ayudarán a cybercrime investigations
Research Agent es, en esencia, una interfaz de chat en lenguaje natural en la que un investigador puede formular una pregunta y, básicamente, decir: «Dime todo lo que tengas en los datos de SpyCloud para este selector». Los clientes pueden formular preguntas mucho más sencillas, sin necesidad de tener conocimientos especializados ni dominar este ámbito, y obtener respuestas mucho más completas y elaboradas, similares a las que obtendría nuestro investigador. Todo queda dentro del sistema, por lo que no se filtra a la web. Y, básicamente, puedes aprovecharlo como si fuera un colaborador a lo largo de toda la investigación. No sustituye al analista, porque sigues teniendo que hacerle preguntas y seguir tirando del hilo. Partimos de la base de que los analistas y los investigadores saben exactamente lo que buscan cuando llevan a cabo una investigación, pero en lugar de tener que rebuscar entre una gran cantidad de datos, se aprovecha el agente de investigación introduciendo en una línea de comando lo que se está buscando y, básicamente, le dicen: «Oye, agente de investigación, ve a buscarme esta información». Puedes encontrar indicios en miles, si no decenas de miles, de registros mucho más rápido de lo que te llevaría hacerlo manualmente. Tengo proyectos personales en los que he trabajado recientemente que el año pasado me habrían llevado dos meses y que ahora puedo completar en un par de horas. En el caso de direcciones de correo electrónico codificadas, te indicará que en realidad se trata de un número de teléfono que coincide con un prefijo de Indonesia. Y, por cierto, aquí tienes el operador de telecomunicaciones. Ya se trate de detectar fraudes, actores maliciosos o amenazas internas, todo eso está integrado en Research Agent. Gracias a ese tipo de indicaciones inferenciales con las que se ha entrenado, te proporciona aún más información. Por ejemplo, podría ofrecerte una comparación de datos, información sobre la exposición, o quizá mostrarte algunos gráficos para que puedas comprender mejor lo que estás viendo. Está reduciendo la brecha entre lo que los delincuentes son capaces de hacer —y el tiempo del que disponen para sacar provecho de los datos que roban— y el momento en que los equipos de investigación pueden detenerlos e impedir que suceda. Está equilibrando el terreno de juego.
Deja que el agente de investigación siga las pistas
«SpyCloud es como un código de trucos: va de un dato a la respuesta».
– Investigador sénior en amenazas cibernéticas, Datadog
CASOS DE USO
Cybercrime investigations basado en datos recuperados
Diseñado para analistas que necesitan acceso directo al conjunto de datos de la darknet más completo del mundo, ya sea para utilizarlo por sí solo o junto con fuentes de datos OSINT. SpyCloud potencia los flujos de trabajo de los analistas con los datos más completos de la darknet para la investigación de delitos cibernéticos y la inteligencia sobre amenazas de identidad.
Atribución de los autores de las amenazas
Identificación de huéspedes infectados
Análisis de delitos financieros
Análisis de la exposición de la cadena de suministro
Análisis de riesgos internos
Análisis de la exposición de la identidad
Análisis de identidades sintéticas
Fraude laboral
Elige cómo quieres implementar SpyCloud Cybercrime Investigations
La misma inteligencia potente. Tres formas de sacarle partido.
- Investiga a la velocidad de la pregunta: empieza con un tema, una hipótesis o un conjunto de recursos. Research Agent elabora un plan de investigación, sigue el rastro de las pruebas y ofrece conclusiones basadas en registros verificados y recuperados.
- Relaciona las identidades. Descubre las amenazas: « IDLink » relaciona automáticamente cuentas personales, dispositivos, alias y perfiles delictivos para revelar relaciones que podrían pasarse por alto en búsquedas manuales.
- Convierte los resultados complejos en información útil: « AI Insights » identifica patrones sospechosos y señales de atribución, lo que ayuda a los analistas a descubrir lo que realmente importa más rápidamente y a elaborar informes listos para los directivos en cuestión de segundos.
- Investigaciones sobre el lenguaje natural con Research Agent
- Correlación automatizada de identidades con IDLink
- Acceso completo al registro del programa de robo de información y análisis de registros asistido por IA
- Análisis visual de enlaces para descubrir conexiones ocultas
- AI Insights para la detección de patrones y señales de atribución
- Informes listos para la dirección y exportación de registros sin procesar para un análisis más detallado
- Empieza con una identidad, una pregunta o un conjunto de recursos
- IDLink vincula cuentas, dispositivos, alias e identidades relacionados
- El agente de investigación elabora un plan de investigación, sigue las pistas y relaciona los hallazgos con los documentos que los respaldan.
- Visualiza las conexiones y explora nuevas pistas con el análisis interactivo de vínculos
- Examina los registros de los programas de robo de información y utiliza el análisis de registros para identificar las vulnerabilidades a nivel de dispositivo.
- Utiliza AI Insights para identificar patrones y señales de atribución, y exportar los resultados.
- Descubre datos de identidad robados: consulta los registros de filtraciones recuperados, malware y phishing para enriquecer las investigaciones y revelar las exposiciones de identidad.
- Conecta identidades automáticamente: utiliza « IDLink » para correlacionar cuentas, alias, dispositivos y perfiles, revelando relaciones entre puntos de datos que, a primera vista, parecen no estar relacionados.
- No te limites a investigar las credenciales robadas: accede a los registros detallados de los programas de robo de información, incluyendo cookies, datos de autocompletado, historial del navegador y archivos, para comprender el alcance más amplio de las vulnerabilidades de los dispositivos.
- Consultar datos sobre brechas de seguridad, malware y phishing recuperados a través de múltiples identificadores
- Correlaciona identidades relacionadas con IDLink y obtén gráficos de identidades estructurados
- Recuperar los datos analizados del registro del programa de robo de información para llevar a cabo investigaciones más exhaustivas a nivel de dispositivo
- Conéctate a SpyCloud Investigations mediante una única licencia de API
- Consulta los datos sobre filtraciones, las conexiones de identidad o los registros de programas de robo de información según sea necesario
- Combina los resultados de SpyCloud con información interna y de terceros
- Automatiza el enriquecimiento y el análisis dentro de tus herramientas y flujos de trabajo actuales
- Investiga utilizando lenguaje natural: haz preguntas a tu asistente de IA preferido y deja que el agente seleccione las herramientas de SpyCloud, realice consultas y siga las pistas a medida que surjan nuevas pruebas.
- Relaciona los datos de distintos conjuntos de datos: alterna entre registros de filtraciones, registros de programas de robo de información, conexiones de identidad y métricas de exposición para descubrir relaciones y acelerar las investigaciones.
- Amplía tus flujos de trabajo de seguridad basados en IA: combina los datos de identidad recuperados por SpyCloud con otras herramientas de seguridad compatibles con MCP para llevar a cabo investigaciones más exhaustivas y basadas en múltiples fuentes.
- Más de 10 herramientas en varios conjuntos de datos de SpyCloud
- Consultas en varios pasos y giros de investigación
- Correlación de identidades a través de IDLink
- Integración con los asistentes de IA compatibles
- El acceso se rige por los permisos existentes de SpyCloud
- Conecta tu asistente de IA compatible preferido a SpyCloud Investigations MCP
- Plantea una pregunta utilizando una identidad, un identificador o una hipótesis
- Tu agente selecciona las herramientas adecuadas de SpyCloud y consulta los datos disponibles.
- Sigue nuevas pistas en los registros de filtraciones, los registros de programas de robo de información y las conexiones de identidad
- Revisar los resultados y seguir investigando en lenguaje natural
Lo que los analistas consiguen con SpyCloud
«SpyCloud Investigations, junto con IDLink , ha reducido drásticamente nuestro tiempo de investigación, pasando de 2 horas de trabajo del SOC a solo unos minutos».
Responsable del SOC, aerolínea internacional
«SpyCloud Investigations ofrece un nivel de análisis exhaustivo de amenazas que antes llevaba horas a nuestros analistas más experimentados».
Vicepresidente de Seguridad Global, Privacidad y Cumplimiento Normativo, Samsonite
«Gracias a SpyCloud Investigations, hemos podido detectar y subsanar deficiencias en las prácticas de ciberseguridad de nuestros proveedores de las que nunca nos hubiéramos enterado. Ahora podemos aplicar normas de seguridad más estrictas en toda nuestra cadena de suministro».
Directora sénior de Seguridad y Privacidad Global, Fabricación Global y Comercio Minorista
DESCUBRE MÁS PRODUCTOS
Saber más, hacer menos
Cuenta con la confianza de los equipos de CTI, SOC, identidad y fraude y riesgos para detectar riesgos ocultos, acelerar las investigaciones y detener las amenazas basadas en la identidad.
Workforce Threat Protection
Endpoint Threat Protection
Próximos pasos
Elige un punto de partida mejor para tu próxima investigación.
Solicita una demostración hoy mismo.
Preguntas frecuentes sobre SpyCloud Cybercrime Investigations
SpyCloud Cybercrime Investigations es una plataforma de investigación basada en inteligencia artificial que se apoya en el mayor corpus mundial de identidades recuperadas. Los analistas e investigadores, independientemente de su nivel de experiencia, tienen acceso directo a más de un billón de datos de identidad procedentes de registros de malware de robo de información, kits de phishing, listas combinadas y filtraciones, con un conjunto de funciones en varias capas diseñadas para que los equipos puedan pasar de un único indicador a información de inteligencia completa en cuestión de minutos.
El flujo de trabajo de la investigación se desarrolla a lo largo de tres niveles. « IDLink » correlaciona automáticamente toda la identidad digital, sacando a la luz cuentas personales, dispositivos, alias, credenciales y perfiles delictivos sin necesidad de pasos manuales de análisis cruzado. Research Agent (Pro) recibe una pregunta, una hipótesis o un lote de activos mixtos en lenguaje natural, planifica la investigación y realiza los análisis cruzados de los datos tal y como lo haría un analista sénior, y devuelve información de inteligencia completa basada en registros verificados y recuperados, pudiendo rastrearse cada hallazgo hasta una fuente específica. A continuación, AI Insights (Pro) aplica décadas de experiencia en técnicas de investigación de SpyCloud para detectar patrones de comportamiento, identificar señales de atribución y generar informes listos para la alta dirección en cuestión de segundos.
El resultado: las investigaciones que antes llevaban horas ahora se completan en cuestión de minutos, y todos los analistas del equipo trabajan con la misma calidad que el más experimentado de ellos.
El volumen y la complejidad de los datos OSINT a disposición de los analistas e investigadores dificultan la búsqueda rápida de la información adecuada para subsanar las vulnerabilidades relacionadas con la identidad y la cadena de suministro, mitigar las amenazas internas y llevar a cabo un análisis de « cybercrime investigations ». SpyCloud enriquece sus investigaciones con datos exclusivos sobre identidades procedentes de filtraciones, phishing y malware; agiliza sus flujos de trabajo gracias al pivote automatizado de la inteligencia de identidad ( IDLink ); y mejora sus resultados con datos de alta fiabilidad.
Tras buscar coincidencias exactas en una dirección de correo electrónico, un nombre de usuario o un número de teléfono, IDLink ejecuta automáticamente análisis cruzados en segundo plano, buscando conexiones en todos los elementos que conforman una identidad digital: desde direcciones de correo electrónico coincidentes y de respaldo, hasta información de identificación personal (PII) compartida y expuesta, nombres de usuario, contraseñas y más de una docena de otros tipos de activos. SpyCloud Investigations, con la función « IDLink », solo devuelve resultados nuevos y altamente relevantes, eliminando cualquier activo de identidad fuera del ámbito de análisis que ralentice el proceso. Además, enriquece los datos sin procesar con contexto adicional para ofrecerte una visión más amplia de las identidades expuestas y las amenazas.
No. La interfaz intuitiva y los flujos de trabajo automatizados están diseñados para analistas de todos los niveles.
Sí. SpyCloud cruza todas las fuentes de datos —desde filtraciones, registros de malware y campañas de phishing— para descubrir relaciones ocultas entre identidades y activos.