PLATAFORMA
Integraciones de SpyCloud
Aprovecha los datos de SpyCloud allí donde más te importan, sacando partido a nuestra amplia oferta de integraciones listas para usar con las que ampliar los flujos de trabajo de detección, corrección y respuesta ante incidentes, para garantizar una protección fluida de las identidades expuestas de empleados, proveedores y consumidores.
Integra SpyCloud en tus flujos de trabajo actuales de identidad y seguridad
IdP/IAM
Integraciones populares para la corrección de la exposición de identidades
SpyCloud se integra con los principales proveedores de identidad y acceso, como Active Directory, Entra ID, Okta y Ping Identity, para supervisar e identificar de forma continua los tokens de sesión y las credenciales comprometidos, lo que te permite solucionar las fugas de identidad en tan solo 5 minutos desde su detección.
- Corrección automática: restablece al instante los tokens de sesión y las credenciales comprometidos para evitar el acceso no autorizado y mantener la seguridad de la cuenta.
- «Zero Trust» continuo: mejora tu motor de políticas de «Zero Trust» mediante la supervisión continua de identidades para reducir el riesgo.
EDR
Integraciones populares de EDR para una detección exhaustiva de malware
Las integraciones de SpyCloud con herramientas EDR como Crowdstrike Falcon y Microsoft Defender te ayudan a automatizar los pasos clave para detectar y responder a las infecciones por malware de robo de información.
- Detección mejorada de malware: Actúa ante las alertas de alta precisión de SpyCloud para detectar y responder a las infecciones de malware que eluden la detección tradicional de los sistemas EDR.
- Acelerar la corrección tras una infección por malware: proporcionar pruebas concluyentes de los dispositivos comprometidos, reduciendo el MTTD y el MTTR.
SOAR
Integraciones populares para la mejora y la automatización de SOAR
Las integraciones de SpyCloud con plataformas SOAR como Palo Alto Cortex XSOAR, Tines y Microsoft Sentinel incluyen guías de respuesta ante incidentes listas para usar e inteligencia seleccionada. Esto significa que puedes hacer frente de forma rápida y sencilla a los incidentes de exposición relacionados con la identidad.
- Inteligencia enriquecida: Aprovecha la información sobre la identidad de los empleados para obtener una visión más profunda y tomar decisiones fundamentadas.
- Respuesta automatizada ante incidentes: Reduce el tiempo de respuesta gracias a la automatización de los incidentes de alta prioridad relacionados con registros de malware, intentos de phishing exitosos, listas combinadas y datos de filtraciones.
SIEM
Integraciones populares para el análisis avanzado de SIEM
Las integraciones de SpyCloud con herramientas SIEM como Splunk, Elastic, Google Chronicle y Microsoft Sentinel te ayudan a priorizar las alertas y a tomar medidas rápidas para proteger a tus empleados.
- Correlación de datos mejorada: con información contextual más detallada sobre infecciones de malware, ataques de phishing que han tenido éxito y violaciones de seguridad, para mejorar la correlación de eventos y la precisión.
- Contexto de identidad: Enriquece tu SIEM con información sobre las vulnerabilidades de identidad del personal para mejorar las alertas, agilizar las investigaciones y correlacionar las amenazas basadas en la identidad.
OSINT
Integraciones habituales para las investigaciones cibernéticas
Combina la información OSINT normalizada por SpyCloud con otros datos valiosos de terceros en un único repositorio. Obtén una visión más clara de las amenazas a las que se enfrenta tu organización y aumenta exponencialmente la precisión y la rapidez de las investigaciones.
- Cuadernos avanzados: los cuadernos Jupyter preconfigurados ofrecen los resultados de las consultas en un formato fácil de entender que permite profundizar en los datos, exportarlos y generar gráficos flexibles.
- Transformaciones de Maltego: la integración de SpyCloud ofrece más de 80 transformaciones de Maltego listas para usar en las investigaciones.
Solicita una demostración
Descubre cómo integrar los datos de identidad recuperados por SpyCloud en tus flujos de trabajo de seguridad actuales.
Ver todas las integraciones de SpyCloud
Las integraciones de la API de SpyCloud funcionan con los principales proveedores de tecnología, lo que permite ofrecer protección de la identidad a gran escala para prevenir ciberataques dirigidos.
Deja que SpyCloud cree flujos de trabajo de automatización personalizados para tus equipos
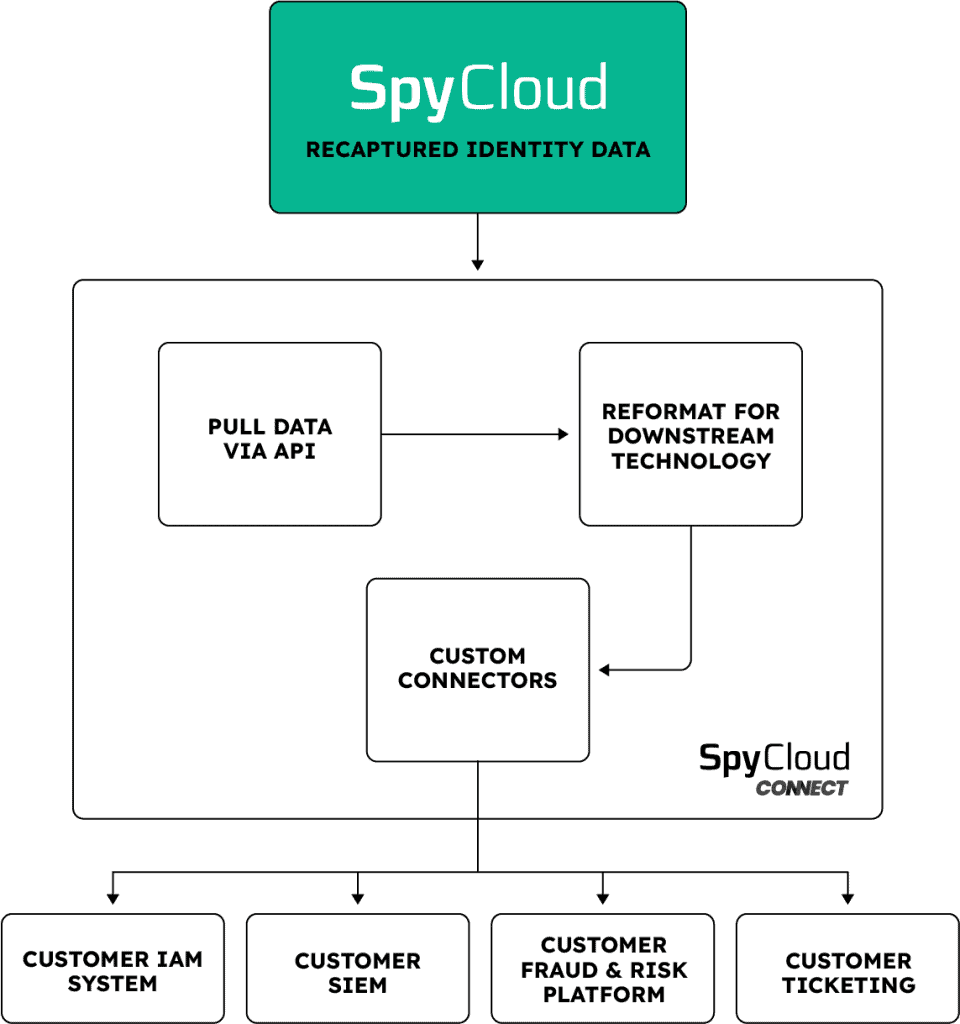
SpyCloud Connect es una solución de automatización personalizada alojada en la nube que permite integrar a la perfección los productos de SpyCloud con una amplia variedad de herramientas y procesos de seguridad, lo que facilita la corrección rápida y la automatización escalable de las identidades comprometidas dentro del entorno tecnológico preferido por el cliente.
Lo que quieras, cuando lo quieras: SpyCloud Connect crea los flujos de trabajo para las integraciones que desees, con el fin de enviar los datos de SpyCloud donde y cuando los necesites, todo ello desde las herramientas que ya utilizas a diario, sin necesidad de sobrecargar tus recursos actuales con trabajos de desarrollo a medida.
Da rienda suelta a tu imaginación con los flujos de trabajo de SpyCloud
Optimiza los flujos de trabajo de tu equipo con los potentes datos de SpyCloud sobre malware recuperado, phishing, listas combinadas y filtraciones de datos
Preguntas frecuentes sobre la integración de SpyCloud Security
SpyCloud se integra con Splunk, Elastic SIEM, Google Chronicle (Google SecOps), Microsoft Sentinel y Devo. Estas integraciones proporcionan los registros de brechas recuperados por SpyCloud, los registros de malware de robo de información y los datos de capturas de phishing como señales de enriquecimiento, lo que mejora la correlación de eventos y ayuda a los analistas a priorizar las alertas relacionadas con la identidad. Los equipos de seguridad pueden correlacionar los datos de exposición de SpyCloud con eventos de autenticación, alertas de terminales y registros de acceso en el mismo flujo de trabajo de SIEM que ya utilizan, sin necesidad de crear flujos de datos personalizados.
SpyCloud se integra con Palo Alto Cortex XSOAR, Tines, Swimlane y Microsoft Sentinel (que admite funciones tanto de SIEM como de SOAR). Estas integraciones incluyen guías de respuesta a incidentes listas para usar e inteligencia seleccionada que permiten a los equipos de seguridad automatizar la respuesta ante incidentes de exposición relacionados con la identidad. Entre los flujos de trabajo automatizados más habituales se incluyen la activación del restablecimiento de contraseñas para los empleados cuyas credenciales se hayan visto expuestas de forma confirmada, la creación de tickets de alta prioridad para usuarios infectados por malware y la escalación de sesiones en las que se hayan robado cookies para su revocación inmediata.
SpyCloud se integra con CrowdStrike Falcon y Microsoft Defender for Endpoint para ayudar a los equipos de seguridad a detectar y responder a las infecciones por malware de robo de información que eluden los sistemas tradicionales de detección en los terminales. La integración de SpyCloud genera alertas de alta precisión sobre dispositivos infectados con malware y datos de identidad sustraídos, incluyendo el número concreto de credenciales, el número de cookies y los datos de acceso a aplicaciones robados de cada dispositivo infectado. Esto proporciona a los equipos especializados en EDR pruebas definitivas de lo que se ha visto comprometido, de modo que puedan llevar a cabo una respuesta completa tras la infección.
SpyCloud se integra con Active Directory, Microsoft Entra ID, Okta Workforce Identity y Ping Identity para supervisar de forma continua y corregir automáticamente las credenciales de los empleados y las cookies de sesión que hayan sido comprometidas. Cuando SpyCloud detecta que las credenciales de un empleado aparecen en datos recuperados de la darknet, activa un restablecimiento automático de la contraseña o la revocación de la sesión directamente en el proveedor de identidad en un plazo de 5 minutos desde el momento del descubrimiento, sin necesidad de intervención manual por parte de un analista. SpyCloud está disponible en la Okta Integration Network, lo que facilita su implementación para las organizaciones que ya utilizan Okta.
Sí. SpyCloud se integra con Maltego a través de más de 80 transformaciones de Maltego predefinidas, lo que permite a los analistas de CTI y a los investigadores realizar consultas directas en el conjunto de datos de identidades de la darknet recuperadas por SpyCloud desde sus flujos de trabajo de investigación existentes en Maltego. SpyCloud también ofrece cuadernos de Jupyter preconfigurados que proporcionan resultados de consultas en un formato diseñado para realizar análisis en profundidad, exportar datos y crear flujos de trabajo analíticos personalizados. Estas integraciones están diseñadas para equipos de inteligencia sobre amenazas y personal de respuesta a incidentes que necesitan combinar los datos de SpyCloud con otras fuentes de OSINT en un único entorno de investigación.