

ANWENDUNGSFALL: VERHINDERUNG VON RANSOMWARE
Die Angriffskette von Ransomware unterbrechen
mit Schutz vor Identitätsdiebstahl
Ransomware beginnt nicht mit der Verschlüsselung von Dateien – sie beginnt mit kompromittierten Identitäten. SpyCloud stoppt Ransomware, bevor sie überhaupt zum Tragen kommt, indem es offengelegte Anmeldedaten, Sitzungs-Cookies und personenbezogene Daten erkennt und beseitigt, die Angreifer nutzen, um sich Zugang zu verschaffen.
Unabhängig davon, ob die Daten durch Malware, Phishing oder einen Sicherheitsvorfall bei einem Drittanbieter offengelegt wurden: Wenn Sie die Kontrolle über die offengelegten Daten zurückgewinnen, können Sie den ersten Zugriff unterbinden, seitliche Bewegungen stoppen und eine Eskalation verhindern – so ist Ihr Unternehmen immer einen Schritt voraus.
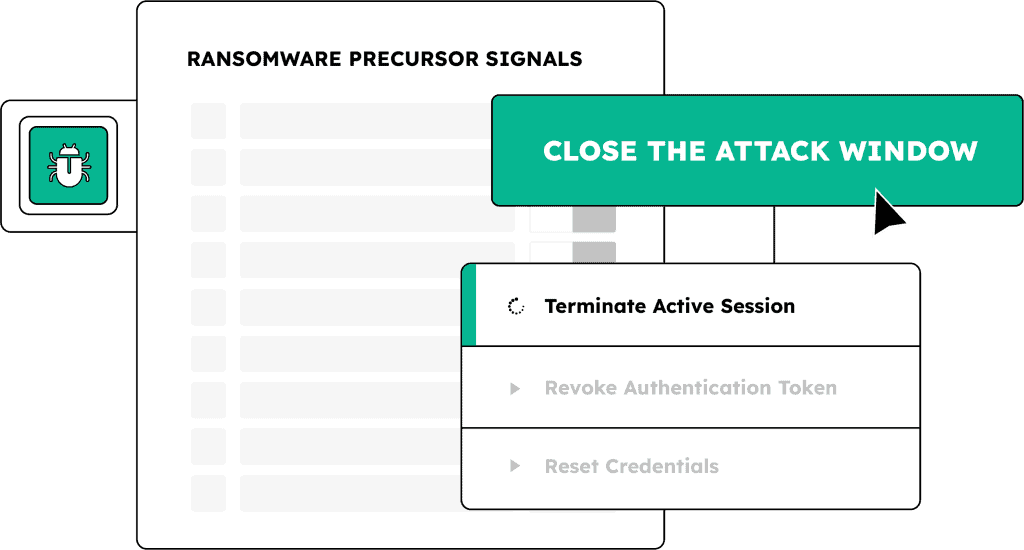
Das Ransomware-Risiko an der Wurzel bekämpfen
Der Schlüssel zur Abwehr von Ransomware liegt darin, den Verlust des Zugriffs zu erkennen und zu beheben.
Ransomware-Angriffe gehen häufig auf Phishing-Angriffe oder Infektionen mit Infostealern zurück. Sicherheitsexperten berichten, dass Phishing der häufigste Einstiegspunkt für Ransomware-Angriffe ist, und aktuelle Untersuchungen haben ergeben, dass einem Drittel der Ransomware-Vorfälle in den vorangegangenen 16 Wochen eine Infektion mit einem Infostealer vorausging .
Indem Sie ungesicherte Zugriffspunkte frühzeitig beseitigen, können Sie verhindern, dass Phishing und Malware zu einem vollwertigen Ransomware-Angriff eskalieren.
Identifizieren Sie Benutzer, die Ziel von Phishing-Angriffen und Infostealer-Malware sind
Verhindern Sie, dass Angreifer gestohlene Authentifizierungsdaten nutzen, um sich lateral zu bewegen oder ihre Berechtigungen zu erweitern
Integrieren Sie umsetzbare Erkenntnisse zur Identitätsanalyse in Ihre Arbeitsabläufe, um die Verweildauer zu verkürzen und das Ransomware-Risiko zu minimieren
PRODUKTE ENTDECKEN
Die Identitätsanalysen von SpyCloud dienen als Frühwarnsystem vor Ransomware. Verhindern Sie den ersten Zugriff, indem Sie exponierte Identitätsdaten und durch Malware kompromittierte Anwendungen bereinigen.
Schützen Sie sich vor Malware-Bedrohungen, bevor diese zu kostspieligen Ransomware-Vorfällen eskalieren
Verhindern Sie, dass Cyberkriminelle gestohlene Zugangsdaten nutzen, um Konten zu übernehmen und Ransomware-Kampagnen auszuweiten
Schützen Sie Sitzungs-Cookies, die Angreifer nutzen, um die mehrstufige Authentifizierung (MFA) zu umgehen und sich einen ersten Zugriff zu verschaffen
Wann immer wir eine Warnmeldung von [SpyCloud] erhalten, gehen wir dieser nach, da es sich dabei stets um aktuelle Informationen handelt. Der Einsatz von SpyCloud hilft uns, den Kreislauf der Identity-Access-Broker zu durchbrechen und kompromittierte Konten zu sichern, bevor sie gegen uns eingesetzt werden können.
ENTDECKEN SIE, WER SPYCLOUD NUTZT
Verteidiger
– wir helfen
SOC und Reaktion auf Sicherheitsvorfälle
INFORMATIONEN ZU CYBER-BEDROHUNGEN
Integrationen









Nächste Schritte
Häufig gestellte Fragen zur Ransomware-Prävention
Ransomware-Angriffe beginnen mit gestohlenen Identitätsdaten. Die häufigste „Kill Chain“ beginnt damit, dass Infostealer-Malware Anmeldedaten und Sitzungs-Cookies von einem Mitarbeitergerät erfasst; diese Daten werden auf kriminellen Marktplätzen verbreitet, von Ransomware-Betreibern gekauft und dazu verwendet, sich mit den gestohlenen Anmeldedaten in der Unternehmensumgebung zu authentifizieren und Ransomware zu installieren. Fast jedes dritte Unternehmen, das Opfer eines Ransomware-Angriffs wurde, hatte zuvor bereits eine Infostealer-Infektion zu verzeichnen. Im Jahr 2025 gaben 85 % der Unternehmen an, von Ransomware betroffen gewesen zu sein, wobei Phishing 35 % der ursprünglichen Zugangswege ausmachte – ein Anstieg gegenüber 25 % im Jahr 2024.
SpyCloud greift zum frühestmöglichen Zeitpunkt ein: in dem Zeitfenster, in dem Anmeldedaten und Sitzungen offengelegt werden, noch bevor ein Angreifer innerhalb des Unternehmens aktiv wird. Wenn SpyCloud ein Malware-Protokoll oder einen durch Phishing erlangten Satz von Anmeldedaten erfasst, der mit der Domäne eines Kunden in Verbindung steht, macht es diese Offenlegung innerhalb weniger Stunden nach dem Auftauchen der Daten auf kriminellen Märkten sichtbar. Dies ist das Zeitfenster zwischen dem Zeitpunkt, zu dem ein Angreifer die gestohlenen Anmeldedaten erlangt, und dem Zeitpunkt, zu dem er sie am Anmeldeportal des Unternehmens testet. SpyCloud löst über „Identity Guardians“ automatisierte Passwortzurücksetzungen und über „Okta Workforce Guardian“, „Active Directory Guardian“ sowie „Entra ID Guardian“ Sitzungswiderrufe aus und unterbindet so den Zugriffsweg des Angreifers, noch bevor dieser einen ersten Zugriff erlangt.
Ransomware-Betreiber und Zugangsvermittler nutzen zunehmend Infostealer-Malware als primäre Quelle für Zugangsdaten. Infostealer-Infektionen lassen sich kostengünstig in großem Maßstab einsetzen, liefern hochwertige Anmeldedaten und Sitzungsdaten und laufen in 40 % der Fälle unbemerkt ab, ohne EDR- oder Antiviren-Warnungen auszulösen. Wenn ein Ransomware-Betreiber ein Malware-Protokoll auf einem kriminellen Marktplatz erwirbt, erhält er nicht nur Anmeldedaten, sondern auch den Geräte-Fingerabdruck, die Anwendungszugriffsliste und die Sitzungs-Cookies, die erforderlich sind, um sich als der infizierte Mitarbeiter zu authentifizieren, wodurch der erste Zugriffsversuch wie eine legitime Anmeldung aussieht.
EDR-Tools erkennen böswillige Aktivitäten auf verwalteten Endgeräten und können aktive Infektionen eindämmen. Sie haben jedoch keinen Einblick in das, was geschieht, nachdem die Daten das Gerät verlassen haben: die Transaktion auf dem kriminellen Markt, den Erwerb von Anmeldedaten durch einen Ransomware-Betreiber oder die anschließende gezielte Angriffssuche. SpyCloud agiert auf der kriminellen Seite dieser Lücke und gewinnt gestohlene Artefakte aus derselben kriminellen Infrastruktur zurück, die Ransomware-Betreiber nutzen, um sich einen ersten Zugriff zu verschaffen. Wenn eine Anmeldeinformation auf einem kriminellen Marktplatz auftaucht, bevor ein Ransomware-Betreiber sie nutzt, kann SpyCloud sie aufdecken und Abhilfemaßnahmen einleiten, noch bevor der Betreiber in die Umgebung eindringt.
In der Phase der Offenlegung von Anmeldedaten überwacht „Workforce Threat Protection“ kontinuierlich die Anmeldedaten der Mitarbeiter anhand von neu erfassten Daten zu Sicherheitsverletzungen, Malware und Phishing und deckt neue Sicherheitslücken bereits innerhalb weniger Stunden nach deren Veröffentlichung auf dem kriminellen Markt auf. In der Phase der Malware-Infektion erfasst „Endpoint Threat Protection“ Protokolle von Infostealer-Malware und erstellt eine vollständige Bestandsaufnahme der Datenexfiltration auf Geräteebene, einschließlich der Anzahl der Zugangsdaten, der Anzahl der Cookies und der Liste der betroffenen Anwendungen. In der Sitzungs- und Zugriffsphase widerrufen „Session Identity Protection“ und „Identity Guardians“ gestohlene Sitzungsartefakte und erzwingen innerhalb von Minuten nach einer bestätigten Sicherheitslücke Passwort-Zurücksetzungen über Okta, Entra ID und Active Directory.