

ANWENDUNGSFALL: BEHEBUNG VON MALWARE NACH EINER INFEKTION
INFOSTEALER-Malware-Bedrohungen unschädlich machen
Eine Neuinstallation auf einem infizierten Gerät reicht nicht aus. Infostealer-Malware erfasst Anmeldedaten und Sitzungs-Cookies und verschafft Angreifern so Zugriff auf Ihre Systeme. SpyCloud zeigt Ihnen genau, welche Daten von infizierten Geräten gestohlen wurden, und ermöglicht automatisierte Abhilfemaßnahmen, um den Zugriff zu widerrufen, Anmeldedaten für Anwendungen zurückzusetzen und Sitzungs-Cookies ungültig zu machen, um Risiken nach einer Infektion zu beseitigen.
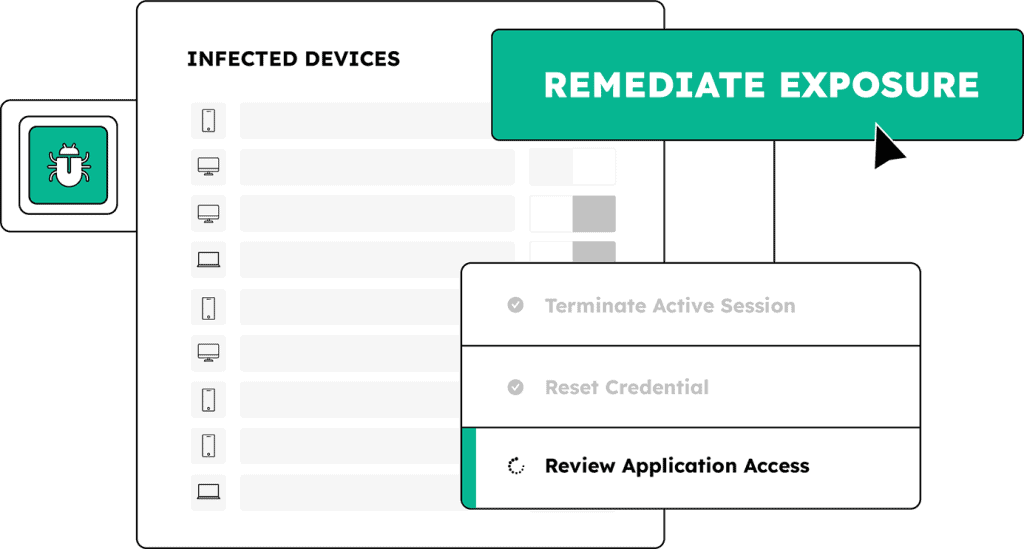
Ein umfassenderer Workflow zur Malware-Bekämpfung mit SpyCloud
SpyCloud unterstützt SOC- und IR-Teams dabei, das gesamte Ausmaß von Infostealer-Infektionen aufzudecken – selbst auf nicht verwalteten Geräten wie den Laptops von Auftragnehmern. Dank der umfassenden Daten zu Sicherheitslücken von SpyCloud können Sie schnell und entschlossen handeln, um jeden Angriffspunkt zu schließen, das Ransomware-Risiko zu verringern und die Reaktion zu optimieren.
WEITERE PRODUKTE ENTDECKEN
Decken Sie die Infektion auf – und löschen Sie die Daten mit SpyCloud
ENTDECKEN SIE, WER SPYCLOUD NUTZT
Verteidiger
– wir helfen
CISOs
Steigern Sie die Widerstandsfähigkeit gegenüber Malware-basierten Bedrohungen, ohne Personal aufzustocken oder die Infrastruktur grundlegend zu überarbeiten
Integrationen









Nächste Schritte
Infizierte Geräte zu Sackgassen für Angreifer machen
Häufig gestellte Fragen zur Sanierung nach einer Infektion
Infostealer-Malware entwendet weit mehr als nur Passwörter. Bei einer einzigen Infektion werden in der Regel alle im Browser gespeicherten Anmeldedaten aller Profile, aktive Sitzungs-Cookies für jede Anwendung, bei der der Benutzer angemeldet war, Informationen zum Geräte-Fingerabdruck sowie personenbezogene Daten (PII) erfasst. Eine erzwungene Passwortzurücksetzung betrifft lediglich den Teil der Anmeldedaten. Die bei derselben Infektion gestohlenen Sitzungs-Cookies bleiben für einen Angreifer gültig und nutzbar, bis sie ablaufen oder ausdrücklich widerrufen werden. SpyCloud Endpoint Threat Protection zeigt eine vollständige Übersicht darüber an, was von jedem infizierten Gerät abgezogen wurde, einschließlich der Anzahl der Cookies, personenbezogener Daten und des Umfangs der Anmeldedaten für alle Anwendungen, auf die von diesem Gerät aus zugegriffen wurde.
SpyCloud stützt sich nicht auf Geräte-Agenten oder EDR-Telemetrie. Das Unternehmen gewinnt Protokolle von Infostealer-Malware direkt aus kriminellen Netzwerken zurück, in denen diese Protokolle verbreitet und gehandelt werden. Da die Daten von SpyCloud aus dem kriminellen Untergrund stammen und nicht aus der Geräteüberwachung, deckt das System Infektionen auf jedem Gerät auf, dessen gestohlene Artefakte in diesen Protokollen auftauchen – unabhängig davon, ob auf dem Gerät ein EDR-Agent installiert war. Im Jahr 2025 traten 40 % der von SpyCloud erfassten Infostealer-Infektionen auf Geräten auf, auf denen EDR- oder Antiviren-Tools installiert waren. Diese Lücke ist struktureller Natur und kein Konfigurationsproblem.
SpyCloud liefert detaillierte Informationen auf Geräteebene zu jeder Infektion, darunter die vollständige Liste der aus allen Browserprofilen und Anwendungen exfiltrierten Anmeldedaten, die Anzahl der zusammen mit diesen Anmeldedaten gestohlenen Sitzungs-Cookies, die von der Malware erfassten personenbezogenen Daten (PII), die verantwortliche Malware-Familie sowie den Infektionspfad und die Ziel-URLs. Die Anzahl der Sitzungs-Cookies ist das wichtigste Indiz für die Einstufung: Ein Gerät mit einer hohen Anzahl an Cookies deutet auf einen umfassenderen Kompromittierungsumfang hin, der eine vollständige Geräteuntersuchung und die Sperrung von Sitzungen in allen betroffenen Anwendungen erfordert. Eine einzige Malware-Infektion kann den Zugriff auf durchschnittlich 26 Unternehmensanwendungen offenlegen.
Infostealer-Malware ist der häufigste Vorläufer für den Einsatz von Ransomware. Die Angriffskette reicht von der Infektion über die Exfiltration von Anmeldedaten und Cookies, den Vertrieb auf kriminellen Marktplätzen, die Übernahme und Ausnutzung durch Ransomware-Betreiber bis hin zur lateralen Bewegung und schließlich zum Einsatz. Fast jedes dritte Unternehmen, das Opfer eines Ransomware-Angriffs wurde, wies zuvor eine Infektion mit Infostealer-Malware auf. SpyCloud unterbricht diese Kette, indem es Malware-Protokolle aus kriminellen Quellen in dem Zeitfenster zwischen der Exfiltration und der Ausnutzung zurückgewinnen kann. Dadurch erhalten Sicherheitsteams Zeit, gestohlene Anmeldedaten zurückzusetzen, kompromittierte Sitzungen zu widerrufen und Zugriffspfade zu sperren, bevor ein Angreifer aktiv wird.
EDR-Tools erkennen und isolieren aktive Malware auf verwalteten Geräten. Sie warnen, wenn auf registrierten Endgeräten verdächtiges Verhalten auftritt, und können infizierte Systeme unter Quarantäne stellen. Was sie jedoch nicht leisten können, ist, den vollständigen Überblick über die vor der Erkennung exfiltrierten Daten zu liefern, Infektionen auf BYOD-Geräten und nicht verwalteten Endgeräten abzudecken oder die erforderlichen Daten zu Anmeldedaten und Sitzungsartefakten bereitzustellen, um gestohlene Zugriffsrechte in allen betroffenen Anwendungen zu widerrufen. Die Nachbearbeitung nach einer Infektion durch SpyCloud schließt die Lücke, die EDR offen lässt: Sie teilt den Sicherheitsteams mit, was von welchem Gerät und über welche Anwendungen gestohlen wurde, und ermöglicht so eine umfassende Reaktion, die dem tatsächlichen Ausmaß des Vorfalls entspricht – und nicht nur auf Maßnahmen zur Eindämmung auf Geräteebene beschränkt ist.