

ANWENDUNGSFALL: BEHEBUNG VON PHISHING-RISIKEN
Behebung von Identitätsdiebstahl durch Phishing
Wenn Phishing funktioniert, machen wir es unwirksam
Neue Studie zum Thema Phishing:
Unternehmen sind fünfmal häufiger Ziel von Phishing-Angriffen als von Malware→
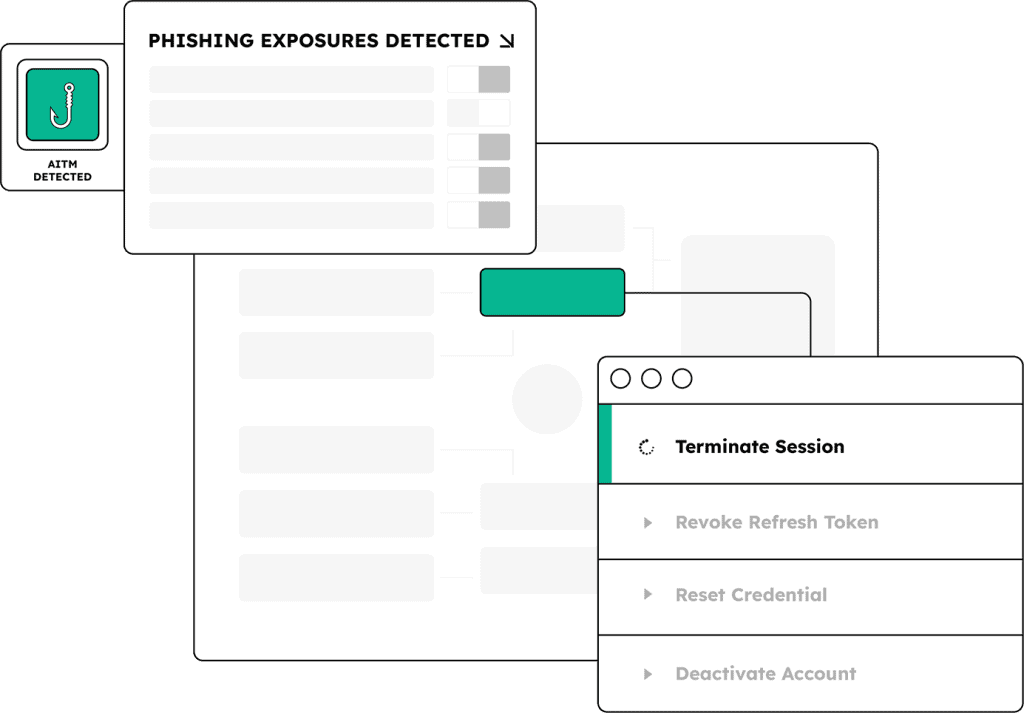
Vermeiden Sie die Folgen von Phishing-Angriffen mit Schutz vor Identitätsbedrohungen
Passwörter zurücksetzen oder eine erweiterte Authentifizierung auslösen, bevorAngreifer die durch Phishing erlangten Zugangsdaten missbrauchen können
Beheben Sie Phishing-Angriffe auf Mitarbeiter- und Kundenidentitäten automatisch über native Integrationen oder durch das Auslösen eines Workflows in Ihrer SOAR-, IAM- oder Betrugserkennungsplattform
Konzentrieren Sie sich auf gefährdete Nutzer, die auf Phishing-Ziellisten aufgeführt sind,damit Sie diese im Voraus überwachen, aufklären oder andere geeignete Maßnahmen ergreifen können
PRODUKTE ENTDECKEN
Entlarven Sie den Phishing-Versuch – und löschen Sie die Daten mit SpyCloud
ENTDECKEN SIE, WER SPYCLOUD NUTZT
Verteidiger
– wir helfen
Nächste Schritte
Häufig gestellte Fragen zur Behebung von Phishing-Risiken
Durch Datenlecks offengelegte Anmeldedaten tauchen in veröffentlichten Datensätzen mit bekannten Daten der Sicherheitsvorfälle auf, was Sicherheitsteams einen strukturierten Benachrichtigungsweg bietet. Durch Phishing offengelegte Anmeldedaten werden in Echtzeit von der Infrastruktur von Phishing-Kits erfasst, sofort über kriminelle Kanäle verbreitet und innerhalb von Stunden oder Tagen genutzt, bevor sie überhaupt in einem Dienst zur Meldung von Sicherheitsvorfällen auftauchen. Im Jahr 2025 stiegen Phishing-Angriffe im Vergleich zum Vorjahr um 400 %, und SpyCloud erfasste 28,6 Millionen durch Phishing erbeutete Identitätsdatensätze, darunter Sitzungs-Cookies und Authentifizierungstoken, die von AitM-Phishing-Kits mitten im Authentifizierungsprozess abgefangen wurden. Ohne einen Mechanismus zur direkten Erkennung der von Phishing-Kits erzeugten Daten haben Sicherheitsteams keine Möglichkeit zu erfahren, welche Mitarbeiter Opfer eines Angriffs wurden, bis dieser erfolgreich war.
„Adversary-in-the-Middle“-Phishing-Kits fungieren als Proxy für den gesamten Authentifizierungsprozess. Wenn sich ein Mitarbeiter über den Phishing-Proxy authentifiziert, erfasst das Kit seine Anmeldedaten und – was besonders kritisch ist – das Sitzungs-Cookie und das Aktualisierungstoken, die der legitime Server nach erfolgreicher Authentifizierung ausstellt. Diese nach der Authentifizierung erzeugten Artefakte sind gefährlicher als das Passwort, da sie alle nachfolgenden Anmeldekontrollen, einschließlich MFA und Passkeys, umgehen. SpyCloud infiltriert AitM-Phishing-Operationen direkt und erobert die gesammelten Sitzungsartefakte innerhalb weniger Stunden nach dem ursprünglichen Phishing-Vorgang aus der kriminellen Infrastruktur zurück.
SpyCloud überwacht Domains und E-Mail-Adressen anhand seines kontinuierlich aktualisierten Datensatzes mit zurückgewonnenen Phishing-Daten. Wenn im Rahmen einer Phishing-Kampagne Anmeldedaten erfasst werden, die mit der Domain eines Kunden verknüpft sind, zeigt SpyCloud die Identitäten der betroffenen Mitarbeiter, die konkret gestohlenen Anmeldedaten und Sitzungsartefakte sowie die Metadaten zur Phishing-Quelle an. Dies ermöglicht es Sicherheitsteams, Abhilfemaßnahmen präzise einzugrenzen: Erzwungene Passwortzurücksetzungen und Sitzungswiderrufe erfolgen nur für bestätigte Phishing-Opfer und nicht in Form einer pauschalen, unternehmensweiten Zurücksetzung, die zu Betriebsstörungen führt, ohne einen entsprechenden Sicherheitsnutzen zu bieten.
Phishing hat im Jahr 2025 alle anderen Angriffsvektoren als häufigsten Einfallstor für Ransomware überholt und machte 35 % aller Ransomware-Vorfälle aus – ein Anstieg gegenüber 25 % im Jahr 2024. Die Angriffskette reicht vom erfolgreichen Phishing-Erwerb von Mitarbeiterzugangsdaten über den Verkauf auf kriminellen Märkten und den Erwerb durch Ransomware-Betreiber bis hin zur lateralen Bewegung und Verschlüsselung. Das Zeitfenster zwischen dem Phishing-Erwerb und dem Einsatz der Ransomware kann nur wenige Stunden betragen. SpyCloud fängt die Ergebnisse von Phishing-Kits ab, bevor die gestohlenen Artefakte kriminelle Märkte erreichen, und ermöglicht so Abhilfemaßnahmen in demselben Zeitfenster, das andernfalls für den Erstzugriff genutzt würde.
Das Zurücksetzen von Passwörtern sperrt zwar den auf Anmeldedaten basierenden Zugriffspfad, beseitigt jedoch nicht die Sitzungsartefakte, die bei AitM-Phishing ebenfalls erfasst werden. Ein durch ein AitM-Phishing-Kit gestohlenes Aktualisierungstoken bleibt in den meisten Konfigurationen von Identitätsanbietern in Unternehmen bis zu 90 Tage lang gültig, unabhängig von einer späteren Passwortänderung. Ein Angreifer, der im Besitz eines gestohlenen Aktualisierungstokens ist, kann während dieses Zeitraums unbemerkt neue Sitzungs-Cookies generieren. Eine vollständige Behebung des Phishing-Angriffs erfordert neben dem Zurücksetzen des Passworts auch die Sperrung des gestohlenen Aktualisierungstokens und die Beendigung der SSO-Sitzung auf IdP-Ebene. SpyCloud deckt alle drei Arten gestohlener Artefakte auf und weist den Identitätsanbieter an, alle drei Abhilfemaßnahmen durchzuführen.