

ANWENDUNGSFALL: BETRUGSBEKÄMPFUNG
Betrugsbekämpfung
im Vorfeld
Risiken früher erkennen
Betrug beginnt nicht erst bei der Transaktion. Er beginnt in dem Moment, in dem die Identität eines Nutzers kompromittiert wird. SpyCloud leitet kompromittierte Anmeldedaten, Cookies und personenbezogene Daten an Ihre Anwendung und Ihre Risikomodelle weiter, sodass Sie Fehlalarme reduzieren und Kontoübernahmen, Session-Hijacking, synthetische Identitäten sowie Betrug ohne zusätzlichen Aufwand verhindern können.
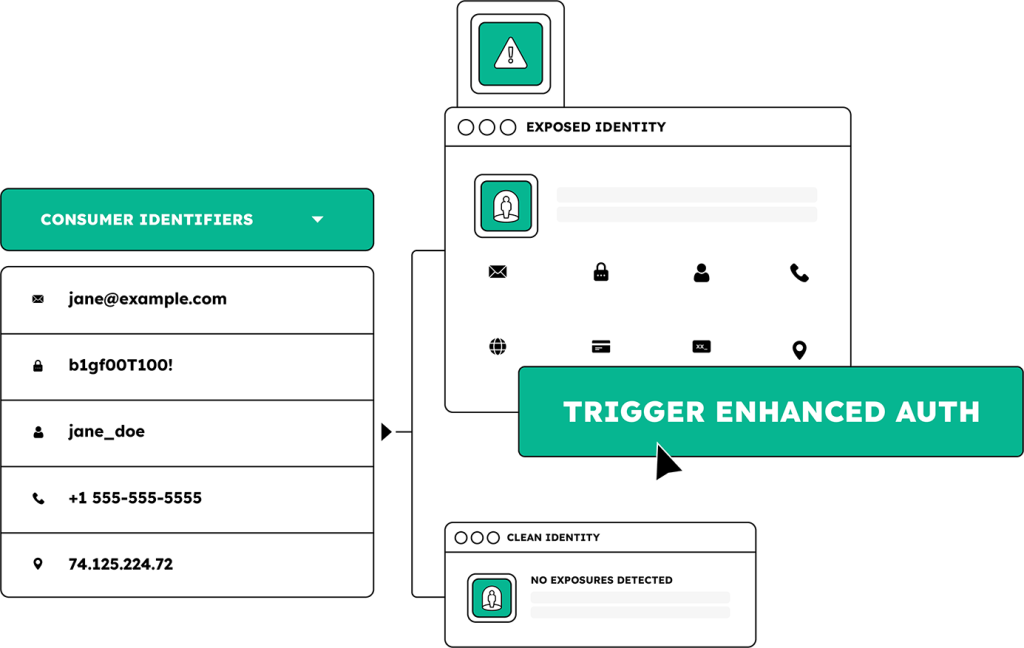
Seien Sie Betrügern einen Schritt voraus – mit identitätsorientierten Informationen zur Risikoerkennung
Die meisten Lösungen zur Betrugsbekämpfung konzentrieren sich darauf, was Nutzer tun. SpyCloud konzentriert sich darauf, was ihnen bereits widerfahren ist. Indem wir Nutzer identifizieren, deren Identitäten aktiv missbraucht oder auf kriminellen Marktplätzen verkauft werden, ermöglichen wir entschlossenes Handeln in Echtzeit – und das mit minimalen Beeinträchtigungen für legitime Nutzer.
Erkennen Sie offengelegte Anmeldedaten, Sitzungstoken und personenbezogene Daten, die mit Benutzern in Verbindung stehen, deren Daten bei einer Sicherheitsverletzung durch Dritte, einer Malware-Infektion oder einem Phishing-Angriff offengelegt wurden
Verlangen Sie eine verstärkte Authentifizierung oder blockieren Sie Transaktionen, um potenzielle Betrüger zu stoppen – und ermöglichen Sie Nutzern mit geringem Risiko eine reibungslose Interaktion
Ergänzen Sie Ermittlungen durch Daten zur Identitätsaufdeckung, um die Mustererkennung zu beschleunigen, die Zuordnung zu optimieren und Fälle schneller aufzuklären
Integrieren Sie Identitätsdaten in jede Phase des Nutzerlebenszyklus
TRANSAKTIONSVERSUCH
UNTERSUCHUNG NACH EINEM BETRUGSFALL
Böswillige Akteure registrieren sich mit erfundenen Identitäten oder bereits offengelegten Zugangsdaten
Betrüger begehen ATO-Angriffe durch die Wiederverwendung von Anmeldedaten oder durch Session-Hijacking
Betrüger umgehen schwache oder statische Kontrollmechanismen
Ihr Team leidet unter manuellen, langsamen und ungenauen Arbeitsabläufen
Kennzeichnen Sie risikoreiche Registrierungen anhand von Identitätsdaten, die aus Datenlecks stammen, durch Malware abgezogen oder durch Phishing erlangt wurden
Erweitern Sie Echtzeit-Risikomodelle, um eine verstärkte Authentifizierung auszulösen oder riskante Transaktionen zu blockieren
Beschleunigen Sie die Zuordnung mithilfe identitätsgebundener Informationen zu Datenschutzverletzungen und Malware-Expositionen
WEITERE PRODUKTE ENTDECKEN
Machen Sie Informationen über Risiken zu Ihrem Schutz vor Betrug
ENTDECKEN SIE, WER SPYCLOUD NUTZT
Verteidiger
– wir helfen
Teams für digitale Identität
CIAM-Teams
Risiko- und Vertrauensteams
Verbessern Sie die Risikobewertung von Benutzern und reduzieren Sie Fehlalarme mithilfe von durch Malware exfiltrierten Daten und Informationen zu gestohlenen Sitzungen
Betrugsermittler und -analysten
Nächste Schritte
SpyCloud lässt sich in Ihre bestehende Infrastruktur integrieren, um Betrugssignale zu erweitern, die Risikobewertung von Identitäten zu verbessern und messbare Ergebnisse zu erzielen. Hören Sie auf, nur zu reagieren, und beginnen Sie noch heute mit der Vorhersage.
Häufig gestellte Fragen zur Prävention von Identitätsbetrug
Plattformen zur Erkennung von Betrug anhand des Nutzerverhaltens analysieren das Verhalten der Nutzer: Anmeldemuster, Geräteeigenschaften, Transaktionsgeschwindigkeit, Navigationsverhalten und andere Signale, die während einer Sitzung oder Transaktion generiert werden. Diese Tools sind besonders gut darin, anomales Verhalten bekannter Nutzer zu erkennen und automatisierten Betrug in großem Maßstab aufzudecken. Sie weisen jedoch eine strukturelle Einschränkung auf: Sie arbeiten mit Signalen, die innerhalb der Umgebung des Unternehmens generiert werden, und können nicht erkennen, was einem Nutzer außerhalb dieser Umgebung bereits widerfahren ist. Ein Nutzer, dessen Anmeldedaten letzte Woche bei einer Infostealer-Infektion gestohlen wurden, hat auf Ihrer Plattform noch kein auffälliges Verhalten gezeigt. Seine Anmeldung sieht normal aus, weil sie normal ist – er verfügt über die richtigen Anmeldedaten, das richtige Gerät und keine verdächtige Transaktionshistorie. SpyCloud liefert die vorgelagerte Informationsschicht, die verhaltensbasierte Tools nicht generieren können: die Tatsache, dass die Anmeldedaten, Sitzungs-Cookies oder personenbezogenen Daten dieses Nutzers derzeit auf kriminellen Märkten im Umlauf sind. Dieses Signal, das vor oder während der Authentifizierung in das Betrugsmodell eingespeist wird, ermöglicht eine Risikoeingriff, bevor der Betrüger Gelegenheit hat, sich ungewöhnlich zu verhalten. Die beiden Ansätze ergänzen sich, anstatt miteinander zu konkurrieren. Die verhaltensbasierte Betrugserkennung bleibt unverzichtbar, um Betrugsfälle aufzudecken, die von verhaltensbasierten Tools erkannt werden können. SpyCloud erweitert die Betrugsprävention auf Fälle von Identitätsmissbrauch, die dem eigentlichen Verhalten völlig vorausgehen.
Betrug mit synthetischen Identitäten ist bei der Kontoeröffnung schwer zu erkennen, da die betrügerische Identität so konstruiert ist, dass sie echt wirkt. Herkömmliche Betrugsprüfungen – E-Mail-Validierung, Telefonverifizierung, Geräte-Fingerprinting – dienen dazu, die Echtheit von Identitätsmerkmalen zu überprüfen, nicht jedoch festzustellen, ob diese Merkmale aus gestohlenen Identitätselementen gefälscht oder aus den Daten mehrerer realer Personen zusammengesetzt wurden. Die Consumer IDLink-API von SpyCloud verfolgt einen anderen Ansatz, indem sie mehrere übermittelte Identitätsmerkmale gleichzeitig mit dem von SpyCloud zurückgewonnenen Darknet-Datensatz abgleicht. Wenn bei einer Kontoerstellungsanfrage eine E-Mail-Adresse, eine Telefonnummer, ein Benutzername und eine IP-Adresse zusammen übermittelt werden, prüft IDLink, ob diese Elemente zuvor in Kombinationen aufgetreten sind, die mit der Erstellung synthetischer Identitäten oder kriminellem Account-Farming übereinstimmen. Eine E-Mail-Adresse, die noch nie in einem Datenleckaufsatz aufgetaucht ist, aber mit einer Telefonnummer aus einem stark kompromittierten Malware-Infektionsprotokoll in Verbindung steht, oder eine Telefonnummer, die in mehreren Konten vorkommt, die wegen betrügerischer Aktivitäten markiert sind, erzeugt ein Korrelationssignal, das keine Überprüfung einzelner Identifikatoren aufdecken kann. Dies ist der wichtigste Erkennungshebel für synthetische Identitäten bei der Kontoerstellung, wo noch keine Verhaltenssignale vorliegen.
Die auf Sitzungs-Cookies basierende ATO ist für herkömmliche Tools der am schwersten zu erkennende Betrugsvektor, da der Angreifer eine gültige, authentifizierte Sitzung vorlegt. Das Cookie wurde mittels Infostealer-Malware oder AitM-Phishing vom Gerät eines legitimen Benutzers gestohlen und ist bei der Wiedergabe nicht von der normalen Sitzung des legitimen Benutzers zu unterscheiden. Verhaltenssignale sind minimal, da der Angreifer keine ungewöhnlichen Anfragen stellt – er verhält sich wie der Kontoinhaber, da er über dessen Sitzung verfügt. Das Produkt „Session Identity Protection“ von SpyCloud bietet einen kontinuierlich aktualisierten Feed mit kompromittierten Sitzungs-Cookies, die mit den Anwendungsdomänen eines Unternehmens verknüpft sind und nahezu in Echtzeit aus kriminellen Märkten zurückgewonnen werden. Betrugsbekämpfungsteams gleichen diesen Feed mit aktiven Sitzungen oder eingehenden Authentifizierungsanfragen ab. Wenn ein Sitzungs-Cookie mit einem als kompromittiert bekannten Artefakt übereinstimmt, kann das System die Sitzung beenden und vom legitimen Benutzer eine erneute Authentifizierung verlangen. Entscheidend ist, dass dieser Eingriff zielgerichtet erfolgt: Nur Benutzer mit nachweislich kompromittierten Sitzungen werden unterbrochen. Legitime Benutzer mit einwandfreien Sitzungen erleben keinerlei Beeinträchtigungen. Diese Präzision macht die Analyse von Sitzungs-Cookies zu einem wirksamen Instrument zur Betrugsbekämpfung, ohne die Belastung durch Fehlalarme, die pauschale Richtlinien zur erneuten Authentifizierung mit sich bringen.
Die APIs von SpyCloud zur Bekämpfung von Verbraucherbetrug decken vier verschiedene Berührungspunkte im Lebenszyklus ab, die jeweils unterschiedliche Angriffsvektoren abfangen. Bei der Kontoeröffnung führt die „Consumer IDLink“-API eine ganzheitliche Identitätskorrelation durch, um Muster synthetischer Identitäten zu erkennen, bevor ein betrügerisches Konto eingerichtet wird. Die „User Exposure“-API und die „Password Exposure“-API können ebenfalls bei der Kontoeröffnung ausgeführt werden, um zu kennzeichnen, ob die übermittelten Anmeldedaten bereits als kompromittiert bekannt sind. Bei der Anmeldung und Authentifizierung führt die „User Exposure“-API eine Echtzeitprüfung anhand von Datendiebstahl-, Malware- und Phishing-Datensätzen durch und löst für Nutzer mit hohem Risiko eine verstärkte Authentifizierung aus, ohne dabei den Prozess für Nutzer mit geringem Risiko zu erschweren. Der „Session Identity Protection“-Feed kennzeichnet Nutzer, deren aktive Sitzungs-Cookies auf kriminellen Märkten auftauchen, und ermöglicht so die Beendigung der Sitzung, bevor ein Angreifer diese ausnutzen kann. Bei Transaktionen mit hohem Wert erhöht die Consumer IDLink-API die Risikobewertung für Konten, deren Identitätskorrelationssignale auf eine umfassendere Kompromittierung oder Muster synthetischer Identitäten hindeuten. Im Ruhezustand decken geplante Batch-Prüfungen mithilfe der User Exposure API Konten auf, die seit ihrer letzten Anmeldung neu gefährdet sind, was proaktive Kontaktaufnahme oder Kontosperrungen ermöglicht, bevor der Kontoinhaber ins Visier genommen wird. Die meisten Produktionsumgebungen führen die User Exposure API inline bei der Anmeldung sowie in regelmäßigen Batch-Durchläufen aus und greifen bei risikoreichen Kontaktpunkten und der Überprüfung neuer Konten auf die Consumer IDLink API zurück.
SpyCloud liefert Betrugsinformationen über eine REST-API mit JSON-Ausgabe, die darauf ausgelegt ist, sich als ergänzendes Signal in bestehende Betrugsbekämpfungssysteme zu integrieren, anstatt diese zu ersetzen. Das gängigste Integrationsmuster besteht darin, die Expositionssignale von SpyCloud als zusätzliches Risikomerkmal in die Entscheidungsengine für Betrugsfälle einzubinden, neben bestehenden Verhaltens-, Geräte- und Netzwerksignalen. Ein Nutzer, bei dem in den von SpyCloud wiedergewonnenen Daten eine bestätigte Offenlegung von Anmeldedaten vorliegt, erhält einen erhöhten Risikowert, der je nach Risikorichtlinie des Unternehmens eine verstärkte Authentifizierung, zusätzliche Sicherheitsmaßnahmen, eine manuelle Überprüfung oder eine Transaktionssperre auslösen kann. SpyCloud trifft die Betrugsentscheidung nicht selbst – es liefert die aus dem Darknet stammenden Beweise, auf deren Grundlage die Entscheidungs-Engine eine fundiertere Entscheidung treffen kann. Für Betrugsbekämpfungsteams, die Plattformen wie Sift, Sardine, Emailage oder benutzerdefinierte ML-Modelle nutzen, können die API-Ausgaben von SpyCloud mit minimalem Integrationsaufwand als Merkmalsdaten verwendet werden. Für Teams, die SOAR- oder Workflow-Automatisierungsplattformen einsetzen, bietet SpyCloud Connect einen Managed Service, der maßgeschneiderte Integrationen erstellt und pflegt, um SpyCloud-Daten mit jedem Tool im Betrugsbekämpfungs-Stack zu verknüpfen, ohne dass dafür spezielle technische Ressourcen des Betrugsbekämpfungsteams erforderlich sind.