PLATTFORM

SpyCloud-Integrationen

Nutzen Sie die SpyCloud-Daten dort, wo es für Sie am wichtigsten ist – profitieren Sie von unserem vielfältigen Angebot an sofort einsatzbereiten Integrationen, um Workflows für die Erkennung, Behebung und Reaktion auf Vorfälle zu skalieren und so einen nahtlosen Schutz der gefährdeten Identitäten von Mitarbeitern, Lieferanten und Verbrauchern zu gewährleisten.

Integrieren Sie SpyCloud in Ihre bestehenden Identitäts- und Sicherheits-Workflows

Die Integrationen von SpyCloud mit IdPs, EDRs, SOARs, SIEMs und TIPs optimieren Ihre Arbeitsabläufe, um gezielte Cyberangriffe zu erkennen und zu verhindern.
IdP/IAM

Gängige Integrationen zur Behebung von Identitätsrisiken

SpyCloud lässt sich in gängige Identitäts- und Zugriffsdienstleister wie Active Directory, Entra ID, Okta und Ping Identity integrieren, um kompromittierte Sitzungstoken und Anmeldedaten kontinuierlich zu überwachen und zu identifizieren. So können Sie Sicherheitslücken bei Identitäten bereits innerhalb von nur 5 Minuten nach ihrer Entdeckung beheben.

Die Integrationsplattform SpyCloud präsentiert Tools für Cybersicherheit und Datenschutz.
EDR

Beliebte EDR-Integrationen für eine umfassende Malware-Erkennung

Die Integration von SpyCloud in EDR-Tools wie Crowdstrike Falcon und Microsoft Defender hilft Ihnen dabei, wichtige Schritte zur Erkennung und Bekämpfung von Infektionen durch Infostealer-Malware zu automatisieren.

SOAR

Beliebte Integrationen für die Erweiterung und Automatisierung von SOAR

Die SpyCloud-Integrationen mit SOAR-Plattformen wie Palo Alto Cortex XSOAR, Tines und Microsoft Sentinel umfassen einsatzbereite Playbooks für die Reaktion auf Vorfälle sowie sorgfältig zusammengestellte Informationen. So können Sie Vorfälle im Zusammenhang mit Identitätsrisiken schnell und einfach bewältigen.

SIEM

Beliebte Integrationen für die erweiterte SIEM-Analyse

Die Integration von SpyCloud in SIEM-Tools wie Splunk, Elastic, Google Chronicle und Microsoft Sentinel hilft Ihnen dabei, Warnmeldungen zu priorisieren und schnell Maßnahmen zum Schutz Ihrer Mitarbeiter zu ergreifen.

OSINT

Beliebte Integrationen für Cyber-Ermittlungen

Kombinieren Sie die von SpyCloud normalisierten OSINT-Daten mit anderen wertvollen Daten von Drittanbietern in einem einzigen Repository. Gewinnen Sie einen besseren Einblick in die Bedrohungen, denen Ihr Unternehmen ausgesetzt ist, und steigern Sie die Genauigkeit und Geschwindigkeit Ihrer Untersuchungen exponentiell.

Demo anfordern

Erfahren Sie, wie Sie die von SpyCloud wiederhergestellten Identitätsdaten in Ihre bestehenden Sicherheitsabläufe integrieren können.

Alle SpyCloud-Integrationen anzeigen

Die API-Integrationen von SpyCloud arbeiten mit führenden Technologieanbietern zusammen und bieten Identitätsschutz in großem Maßstab, um gezielte Cyberangriffe zu verhindern. 

Lassen Sie SpyCloud maßgeschneiderte Automatisierungsabläufe für Ihre Teams erstellen

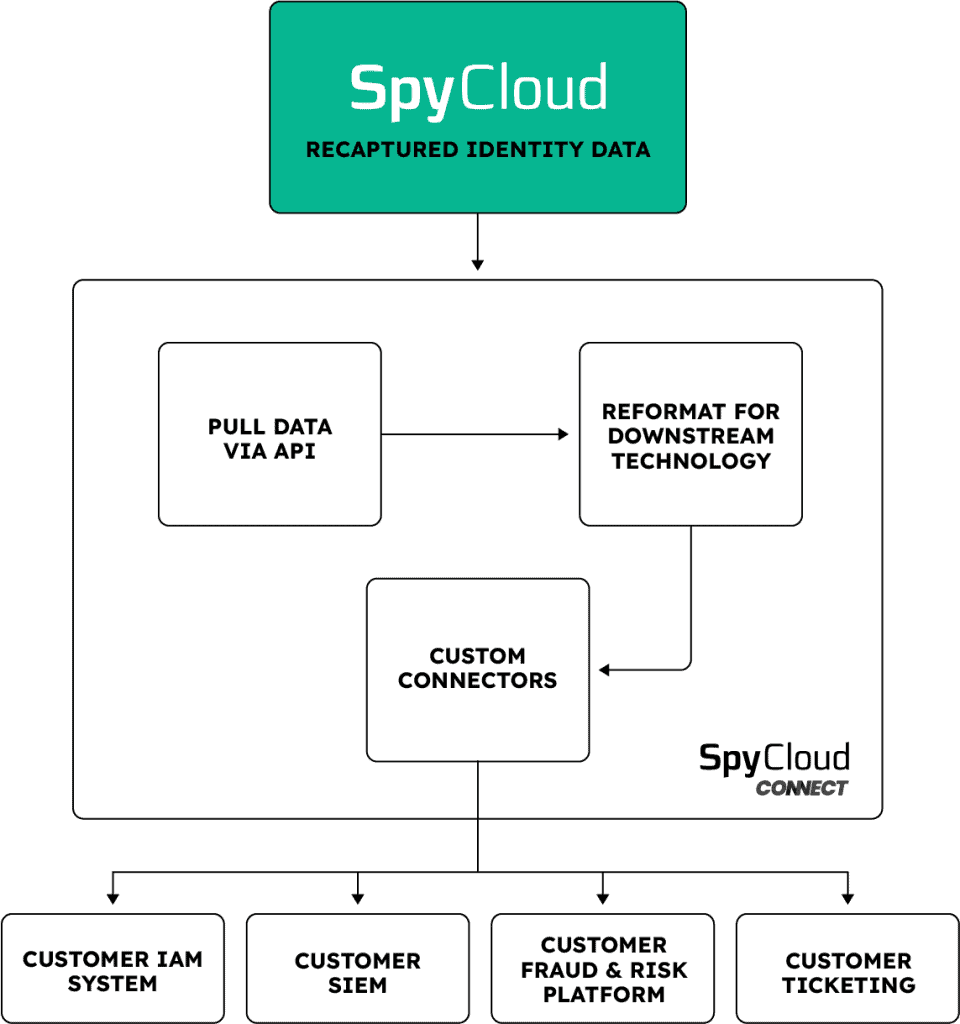
SpyCloud Connect ist eine gehostete, maßgeschneiderte Automatisierungslösung, die eine nahtlose Integration von SpyCloud-Produkten in eine Vielzahl von Sicherheitstools und -prozessen ermöglicht – und so eine schnelle Behebung von Sicherheitsvorfällen sowie eine skalierbare Automatisierung bei kompromittierten Identitäten innerhalb des vom Kunden bevorzugten Tech-Stacks gewährleistet.

Was auch immer Sie wollen, wann immer Sie es wollen – SpyCloud Connect richtet die Workflows für Ihre gewünschten Integrationen ein, damit SpyCloud-Daten genau dann und dorthin gesendet werden, wo und wann Sie sie benötigen – und das alles in den Tools, die Sie bereits heute nutzen, ohne dass Ihre vorhandenen Ressourcen durch maßgeschneiderte Entwicklungsarbeiten belastet werden müssen.

SpyCloud Connect

Beflügeln Sie Ihre Fantasie mit den SpyCloud-Workflows

Optimieren Sie die Arbeitsabläufe Ihres Teams mit den leistungsstarken Daten von SpyCloud zu zurückgewonnener Malware, Phishing-Angriffen, Combolisten und Datenlecks.

Häufig gestellte Fragen zur SpyCloud-Sicherheitsintegration

SpyCloud lässt sich in Splunk, Elastic SIEM, Google Chronicle (Google SecOps), Microsoft Sentinel und Devo integrieren. Diese Integrationen stellen die von SpyCloud erfassten Daten zu Sicherheitsverletzungen, Protokolle zu Infostealer-Malware sowie Daten zu Phishing-Angriffen als Anreicherungssignale bereit, wodurch die Korrelation von Ereignissen verbessert wird und Analysten dabei unterstützt werden, identitätsbezogene Warnmeldungen nach Priorität zu ordnen. Sicherheitsteams können die von SpyCloud erfassten Expositionsdaten mit Authentifizierungsereignissen, Endpunktwarnungen und Zugriffsprotokollen im selben SIEM-Workflow korrelieren, den sie bereits nutzen, ohne eigene Datenpipelines aufbauen zu müssen.

SpyCloud lässt sich in Palo Alto Cortex XSOAR, Tines, Swimlane und Microsoft Sentinel (das sowohl SIEM- als auch SOAR-Funktionen unterstützt) integrieren. Diese Integrationen umfassen einsatzbereite Playbooks für die Reaktion auf Vorfälle sowie kuratierte Informationen, mit denen Sicherheitsteams die Reaktion auf Vorfälle im Zusammenhang mit Identitätsrisiken automatisieren können. Zu den gängigen automatisierten Arbeitsabläufen gehören das Auslösen von Passwort-Resets für Mitarbeiter mit bestätigten Zugangsdatenlecks, das Erstellen von Tickets mit hoher Priorität für mit Malware infizierte Benutzer sowie die Eskalation von Sitzungen mit gestohlenen Cookies zur sofortigen Sperrung.
SpyCloud lässt sich in CrowdStrike Falcon und Microsoft Defender for Endpoint integrieren und unterstützt Sicherheitsteams dabei, Infektionen mit Infostealer-Malware zu erkennen und darauf zu reagieren, die herkömmliche Endpunkt-Erkennungsmaßnahmen umgehen. Die Integration von SpyCloud liefert hochpräzise Warnmeldungen zu mit Malware infizierten Geräten und exfiltrierten Identitätsdaten, einschließlich der genauen Anzahl gestohlener Anmeldedaten, Cookies und Anwendungszugriffsdaten von jedem infizierten Gerät. Dies liefert EDR-Teams eindeutige Beweise dafür, was kompromittiert wurde, sodass sie umfassende Maßnahmen nach einer Infektion ergreifen können.

SpyCloud lässt sich in Active Directory, Microsoft Entra ID, Okta Workforce Identity und Ping Identity integrieren, um kompromittierte Anmeldedaten von Mitarbeitern und Sitzungs-Cookies kontinuierlich zu überwachen und automatisch zu beheben. Wenn SpyCloud feststellt, dass die Anmeldedaten eines Mitarbeiters in wiedergewonnenen Darknet-Daten auftauchen, löst es innerhalb von 5 Minuten nach der Entdeckung direkt beim Identitätsanbieter eine automatische Passwortzurücksetzung oder Sitzungssperrung aus, ohne dass ein manueller Eingriff eines Analysten erforderlich ist. SpyCloud ist im Okta Integration Network verfügbar, was die Bereitstellung für Unternehmen, die Okta bereits nutzen, vereinfacht.

Ja. SpyCloud lässt sich über mehr als 80 vorgefertigte Maltego-Transformationen in Maltego integrieren, sodass CTI-Analysten und Ermittler direkt aus ihren bestehenden Maltego-Ermittlungsworkflows heraus auf den von SpyCloud erfassten Datensatz mit Darknet-Identitäten zugreifen können. SpyCloud bietet zudem vorgefertigte Jupyter-Notebooks an, die Abfrageergebnisse in einem Format liefern, das für Detailanalysen, Datenexporte und benutzerdefinierte Analyse-Workflows ausgelegt ist. Diese Integrationen richten sich an Threat-Intelligence-Teams und Incident-Responder, die SpyCloud-Daten mit anderen OSINT-Quellen in einer einzigen Ermittlungsumgebung kombinieren müssen.