PRODUKT: CYBERCRIME INVESTIGATIONS
ENTDECKEN SIE DIE HINTERMÄNDE DER CYBERKRIMINALITÄT SCHNELLER
Cyberkriminalität untersuchen – beginnend auf der Ebene der Identität
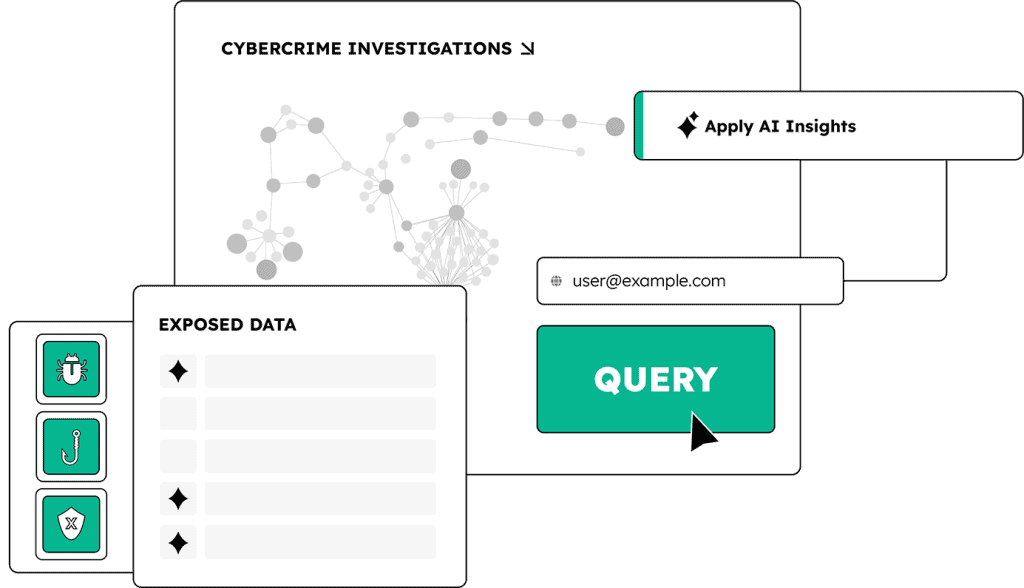
Cybercrime investigations kommen ins Stocken, wenn Identitätsdaten fragmentiert, unvollständig oder in Datenrauschen verborgen sind. SpyCloud Cybercrime Investigations rückt die Identität in den Mittelpunkt Ihrer Ermittlungen und verknüpft Sicherheitsverletzungen, Malware und Phishing-Angriffe, um aufzudecken, wer beteiligt ist, wie die Beteiligten miteinander verbunden sind und wo als Nächstes gehandelt werden muss.
Beginnen Sie mit einem einzelnen Suchkriterium – beispielsweise einer E-Mail-Adresse, einem Benutzernamen, einer Telefonnummer, einer Domain oder einer IP-Adresse – und analysieren Sie die Daten, um verborgene Zusammenhänge, alternative Identitäten und Infrastrukturen aufzudecken, die mit Cyberkriminalität in Verbindung stehen.
Mit Research Agent können Analysten ein Thema, eine Hypothese oder einen Bestand an gemischten Assets in natürlicher Sprache beschreiben und innerhalb weniger Minuten einen vollständig begründeten Untersuchungsplan, sequenzierte Pivot-Analysen sowie fertige Erkenntnisse erhalten, die auf verifizierten, wiederhergestellten Datensätzen basieren. SpyCloud Investigations MCP erweitert diese Funktionen auf die von Analysten bevorzugten KI-Umgebungen und ermöglicht so Abfragen in natürlicher Sprache sowie automatisierte Pivot-Analysen.
Identitätsorientierte Untersuchungen decken Lebensmuster und Zuordnungssignale auf, die Analysten dabei helfen, zu verstehen, wer hinter der Aktivität steckt – und nicht nur, was passiert ist.
Entdecken Sie leistungsstarke Arbeitsabläufe und Funktionen, die Sie bei Ihrer Arbeit unterstützen cybercrime investigations
Research Agent ist im Wesentlichen eine Chat-Oberfläche in natürlicher Sprache, über die ein Ermittler eine Frage stellen und im Grunde sagen kann: „Sag mir alles, was du in den SpyCloud-Daten zu diesem Suchbegriff hast.“ Kunden können auch ganz einfache Fragen stellen, ohne über das entsprechende Fachwissen zu verfügen oder sich in diesem Bereich auszukennen, und erhalten dennoch weitaus fundiertere, umfassendere Antworten, wie sie auch unser Ermittler erhalten würde. Das Ganze ist in sich geschlossen, sodass keine Informationen ins Internet gelangen. Im Grunde kann man den Research Agent während einer gesamten Ermittlung wie einen Partner nutzen. Er ersetzt den Analysten nicht, denn man muss ihm immer noch Fragen stellen und den Faden weiterverfolgen. Wir gehen davon aus, dass die Analysten und Ermittler genau wissen, wonach sie suchen, wenn sie eine Untersuchung durchführen. Anstatt sich jedoch mühsam durch große Datenmengen wühlen zu müssen, nutzt man den Recherche-Agenten, indem man seine Vorstellung davon, wonach man eigentlich sucht, in eine Eingabeformulierung einfügt – im Grunde sagt man dann: „Hey, Recherche-Agent, hol diese Informationen für mich.“ Man kann Signale in Tausenden, wenn nicht Zehntausenden von Datensätzen so viel schneller finden, als es manuell dauern würde. Ich habe persönliche Projekte, an denen ich kürzlich gearbeitet habe – für die ich im letzten Jahr zwei Monate gebraucht hätte –, die ich jetzt in ein paar Stunden erledigen kann. Bei verschlüsselten E-Mail-Adressen sagt es dir, dass es sich tatsächlich um eine Telefonnummer handelt, die mit einer Vorwahl in Indonesien übereinstimmt. Und, ach ja, hier ist der Telekommunikationsanbieter. Ob es nun um Betrug, um Bedrohungsakteure oder um Insider-Bedrohungen geht – all das ist in Research Agent integriert. Dank dieser Art von inferentiellen Eingabeaufforderungen, auf die das System trainiert wurde, liefert es dir sogar noch viel mehr Informationen. Beispielsweise könnte es Ihnen einen Vergleich von Informationen – von Risikoinformationen – liefern oder Ihnen vielleicht einige Diagramme anzeigen, damit Sie besser verstehen, womit Sie es zu tun haben. Es schließt die Lücke zwischen dem, was Kriminelle tun können, und der Zeit, die ihnen zur Verfügung steht, um aus den gestohlenen Daten Profit zu schlagen, bis zu dem Zeitpunkt, an dem Ermittlungsteams dies stoppen und verhindern können. Es sorgt für gleiche Wettbewerbsbedingungen.
Der Ermittler soll den Hinweisen nachgehen
„SpyCloud ist wie ein Cheat-Code – von einem Datenpunkt direkt zur Antwort.“
– Leitender Forscher für Cyberbedrohungen, Datadog
ANWENDUNGSFÄLLE
Cybercrime investigations basierend auf wiedergewonnenen Daten
Entwickelt für Analysten, die direkten Zugriff auf den weltweit umfangreichsten Datensatz aus dem Darknet benötigen, um diesen allein oder in Kombination mit OSINT-Datenquellen zu nutzen. SpyCloud unterstützt die Arbeitsabläufe von Analysten mit den umfangreichsten Darknet-Daten für Ermittlungen im Bereich der Cyberkriminalität und für Bedrohungsinformationen im Zusammenhang mit Identitäten.
Zuordnung von Angreifern
Identifizierung infizierter Hosts
Analyse von Finanzkriminalität
Risikoanalyse der Lieferkette
Analyse interner Risiken
Analyse der Identitätsrisiken
Analyse synthetischer Identitäten
Betrug im Arbeitsverhältnis
Wählen Sie aus, wie Sie SpyCloud bereitstellen möchten Cybercrime Investigations
Die gleiche leistungsstarke Intelligenz. Drei Möglichkeiten, sie einzusetzen.
- Recherchieren Sie so schnell wie die Frage – Beginnen Sie mit einem Thema, einer Hypothese oder einer Reihe von Datenelementen. Research Agent erstellt einen Untersuchungsplan, folgt den Hinweisen und liefert Ergebnisse, die auf verifizierten, wiederhergestellten Datensätzen basieren.
- Verbinden Sie die Identitäten. Decken Sie die Bedrohungen auf – „ IDLink “ verknüpft automatisch persönliche Konten, Geräte, Aliasnamen und kriminelle Identitäten, um Zusammenhänge aufzudecken, die bei manuellen Suchen möglicherweise übersehen werden.
- Verwandeln Sie komplexe Erkenntnisse in umsetzbare Informationen – „ AI Insights “ identifiziert verdächtige Muster und Zuordnungssignale und hilft Analysten so, das Wesentliche schneller zu erkennen und innerhalb von Sekunden berichtsreife Auswertungen für die Geschäftsleitung zu erstellen.
- Untersuchungen zur natürlichen Sprache mit Research Agent
- Automatisierte Identitätskorrelation mit IDLink
- Vollständiger Zugriff auf Infostealer-Protokolle und KI-gestützte Protokollanalyse
- Visuelle Link-Analyse zur Aufdeckung verborgener Zusammenhänge
- AI Insights zur Mustererkennung und zur Zuordnung von Signalen
- Für Führungskräfte aufbereitete Berichte und Export von Rohprotokollen für eine eingehendere Analyse
- Beginnen Sie mit einer Identität, einer Fragestellung oder einer Reihe von Ressourcen
- IDLink verknüpft zugehörige Konten, Geräte, Aliase und Identitäten
- Der Ermittlungsbeauftragte erstellt einen Ermittlungsplan, geht Hinweisen nach und verknüpft die Ergebnisse mit den entsprechenden Unterlagen.
- Visualisieren Sie Zusammenhänge und entdecken Sie neue Ansätze mithilfe einer interaktiven Link-Analyse
- Untersuchen Sie die Protokolle von Infostealern und nutzen Sie die Protokollanalyse, um Sicherheitslücken auf Geräteebene zu erkennen
- Verwenden Sie „ AI Insights “, um Muster und Zuordnungssignale aufzudecken und die Ergebnisse zu exportieren
- Entdecken Sie gestohlene Identitätsdaten – Durchsuchen Sie Datensätze zu wiederentdeckten Datenschutzverletzungen, Malware und Phishing, um Ermittlungen zu ergänzen und Identitätsrisiken aufzudecken.
- Identitäten automatisch verknüpfen – Nutzen Sie „ IDLink “, um Konten, Aliase, Geräte und Personenprofile miteinander in Beziehung zu setzen und so Zusammenhänge zwischen scheinbar unabhängigen Datenpunkten aufzudecken.
- Gehen Sie über gestohlene Anmeldedaten hinaus – Greifen Sie auf detaillierte Protokolle von Infostealern zu, darunter Cookies, automatisch ausgefüllte Daten, den Browserverlauf und Dateien, um das gesamte Ausmaß der Sicherheitslücken auf den Geräten zu erfassen.
- Daten zu erneuten Sicherheitsverletzungen, Malware und Phishing über mehrere Identifikatoren hinweg abfragen
- Verknüpfen Sie miteinander verbundene Identitäten mit „ IDLink “ und rufen Sie strukturierte Identitätsgraphen ab
- Rufen Sie die analysierten Protokolldaten des Infostealers ab, um eingehendere Untersuchungen auf Geräteebene durchzuführen
- Stellen Sie über eine einzige API-Lizenz eine Verbindung zu SpyCloud Investigations her
- Abfragen von Daten zu Sicherheitsverletzungen, Identitätsverbindungen oder Infostealer-Protokollen nach Bedarf
- Kombinieren Sie die Ergebnisse von SpyCloud mit internen Informationen und Erkenntnissen von Drittanbietern
- Automatisieren Sie die Anreicherung und Analyse innerhalb Ihrer bestehenden Tools und Arbeitsabläufe
- Recherchieren Sie in natürlicher Sprache – Stellen Sie Fragen an Ihren bevorzugten KI-Assistenten und lassen Sie den Assistenten SpyCloud-Tools auswählen, Abfragen durchführen und Hinweisen nachgehen, sobald sich neue Beweise ergeben.
- Verbinden Sie Beweismaterial aus verschiedenen Datensätzen – Wechseln Sie zwischen Datendiebstahl-Einträgen, Protokollen von Infostealern, Identitätsverknüpfungen und Expositionskennzahlen hin und her, um Zusammenhänge aufzudecken und Untersuchungen zu beschleunigen.
- Erweitern Sie Ihre KI-Sicherheitsworkflows – Kombinieren Sie die von SpyCloud wiederhergestellten Identitätsdaten mit anderen MCP-fähigen Sicherheitstools, um umfassendere Untersuchungen unter Einbeziehung mehrerer Datenquellen durchzuführen.
- Über 10 Tools für verschiedene SpyCloud-Datensätze
- Mehrstufige Abfragen und investigative Pivot-Analysen
- Identitätskorrelation durch IDLink
- Integration mit unterstützten KI-Assistenten
- Der Zugriff unterliegt den bestehenden SpyCloud-Berechtigungen
- Verbinden Sie Ihren bevorzugten, unterstützten KI-Assistenten mit SpyCloud Investigations MCP
- Stelle eine Frage unter Verwendung einer Identität, einer Kennung oder einer Hypothese
- Ihr Agent wählt die geeigneten SpyCloud-Tools aus und fragt die verfügbaren Daten ab
- Verfolgen Sie neue Hinweise in Datendiebstahl-Datensätzen, Protokollen von Infostealern und Identitätsverknüpfungen
- Ergebnisse überprüfen und die Untersuchung in natürlicher Sprache fortsetzen
Was Analysten mit SpyCloud erreichen
„SpyCloud Investigations mit IDLink hat unsere Untersuchungszeit drastisch verkürzt und die bisherige Arbeitszeit von zwei Stunden im SOC auf nur wenige Minuten reduziert.“
SOC-Manager, globale Fluggesellschaft
„SpyCloud Investigations bietet eine umfassende Bedrohungsanalyse, für die unsere erfahrensten Analysten früher Stunden gebraucht haben.“
Vizepräsident für globale Sicherheit, Datenschutz und Compliance, Samsonite
„Mit SpyCloud Investigations konnten wir Lücken in den Cybersicherheitsmaßnahmen unserer Lieferanten aufdecken und beheben, von denen wir sonst nie erfahren hätten. Jetzt können wir in unserer gesamten Lieferkette höhere Sicherheitsstandards durchsetzen.“
Senior Director of Global Security & Privacy, Global Manufacturing and Retailer
WEITERE PRODUKTE ENTDECKEN
Mehr wissen, weniger tun
CTI-, SOC-, Identitäts- sowie Betrugs- und Risikoteams vertrauen auf diese Lösung, um verborgene Risiken aufzudecken, Untersuchungen zu beschleunigen und identitätsbasierte Bedrohungen abzuwehren.
Workforce Threat Protection
Endpoint Threat Protection
Nächste Schritte
Wählen Sie einen besseren Ausgangspunkt für Ihre nächste Untersuchung.
Fordern Sie noch heute eine Demo an.
SpyCloud – Häufig gestellte Fragen ( Cybercrime Investigations )
SpyCloud Cybercrime Investigations ist eine KI-gestützte Ermittlungsplattform, die auf dem weltweit größten Korpus wiedergewonnener Identitätsdaten basiert. Analysten und Ermittler aller Qualifikationsstufen erhalten direkten Zugriff auf über eine Billion Identitätsdaten aus Protokollen von Infostealer-Malware, Phishing-Kits, Combolisten und Datenlecks. Dank einer mehrschichtigen Funktionspalette können Teams innerhalb weniger Minuten von einem einzelnen Indikator zu fertigen Erkenntnissen gelangen.
Der Ermittlungsablauf durchläuft drei Ebenen. „ IDLink “ stellt automatisch Querverbindungen innerhalb der gesamten digitalen Identität her und deckt persönliche Konten, Geräte, Aliasnamen, Zugangsdaten und kriminelle Identitäten auf, ohne dass manuelle Pivot-Schritte erforderlich sind. „Research Agent“ (Pro) nimmt eine Frage, eine Hypothese oder eine Sammlung unterschiedlicher Datenelemente in natürlicher Sprache entgegen, plant die Untersuchung und führt die Datenanalysen so durch, wie es ein erfahrener Analyst tun würde. Anschließend liefert das Tool fertige Erkenntnisse auf der Grundlage verifizierter, wiederhergestellter Datensätze, wobei jede Erkenntnis auf eine bestimmte Quelle zurückverfolgt werden kann. „ AI Insights “ (Pro) wendet dann die jahrzehntelange Ermittlungserfahrung von SpyCloud an, um Verhaltensmuster zu erkennen, Zuordnungssignale aufzudecken und innerhalb von Sekunden berichtsfertige Auswertungen für Führungskräfte zu erstellen.
Das Ergebnis: Untersuchungen, die früher Stunden dauerten, sind nun innerhalb weniger Minuten abgeschlossen, und jeder Analyst im Team arbeitet auf dem Niveau Ihres erfahrensten Mitarbeiters.
Das Volumen und die Komplexität der OSINT-Daten, die Analysten und Ermittlern zur Verfügung stehen, erschweren es, schnell die richtigen Informationen zu finden, um Identitäts- und Lieferkettenrisiken zu beheben, Insider-Bedrohungen einzudämmen und die „ cybercrime investigations “ abzuschließen. SpyCloud bereichert Ihre Ermittlungen mit exklusiven Identitätsdaten aus Datenlecks, Phishing-Angriffen und Malware; beschleunigt Ihre Arbeitsabläufe durch automatisierte Pivot-Analysen im Rahmen von „ IDLink “; und verbessert Ihre Ergebnisse durch hochgradig zuverlässige Erkenntnisse.
Nach der Suche nach exakten Übereinstimmungen bei E-Mail-Adressen, Benutzernamen oder Telefonnummern führt „ IDLink “ automatisch im Hintergrund Pivot-Analysen durch und sucht dabei nach Verbindungen zu allen Elementen, aus denen sich eine digitale Identität zusammensetzt – von übereinstimmenden E-Mail-Adressen und Backup-E-Mail-Adressen bis hin zu gemeinsam genutzten und offengelegten personenbezogenen Daten, Benutzernamen, Passwörtern und über einem Dutzend weiterer Asset-Typen. „SpyCloud Investigations“ mit „ IDLink “ liefert ausschließlich neue, hochrelevante Ergebnisse und filtert alle Identitätsdaten heraus, die nicht in den Untersuchungsbereich fallen und die Analyse verlangsamen. Zudem reichert es die Rohdaten mit zusätzlichem Kontext an, um Ihnen einen umfassenderen Überblick über offengelegte Identitäten und Bedrohungen zu verschaffen.
Nein. Die intuitive Benutzeroberfläche und die automatisierten Arbeitsabläufe sind für Analysten aller Erfahrungsstufen konzipiert.
Ja. SpyCloud gleicht alle Datenquellen – von Datenschutzverletzungen über Malware-Protokolle bis hin zu Phishing-Kampagnen – miteinander ab, um verborgene Zusammenhänge zwischen Identitäten und Ressourcen aufzudecken.