

ANWENDUNGSFALL: ZERO TRUST
Kontinuierliches Zero-Trust-Modell
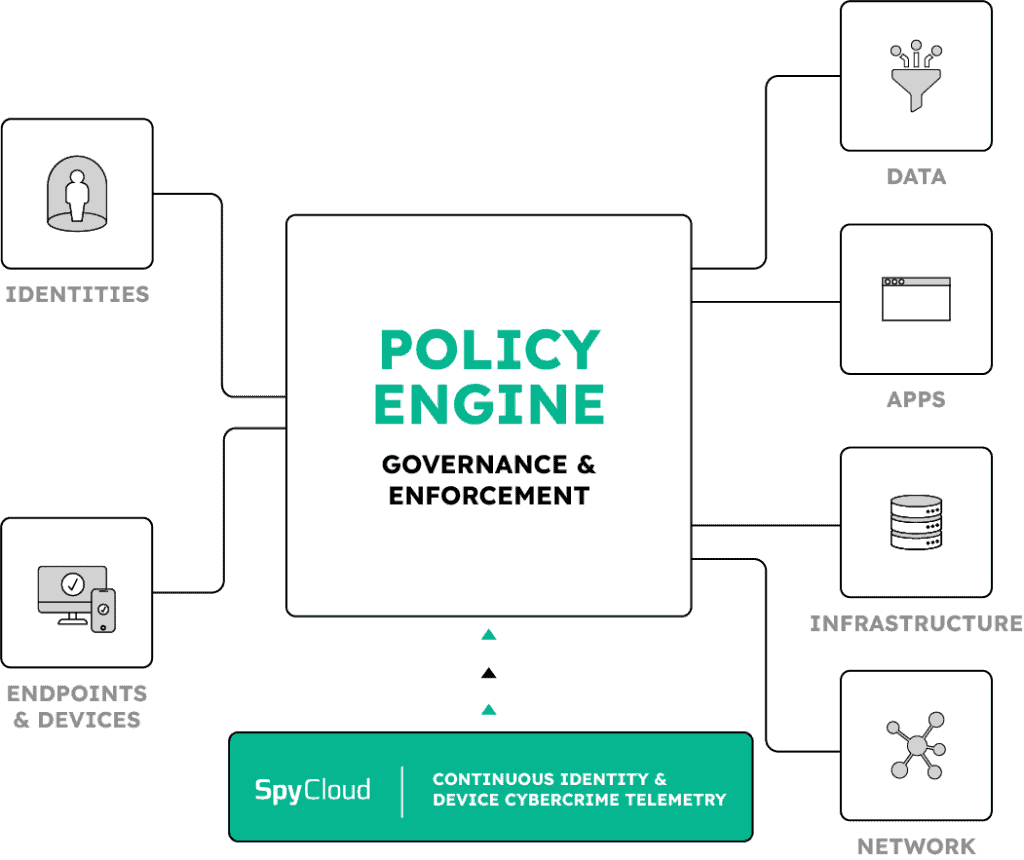
SpyCloud überprüft und bewertet kontinuierlich die Identitätsrisiken Ihrer Mitarbeiter und liefert Ihnen eindeutige Nachweise, wenn eine Identität durch Malware, Phishing oder Sicherheitsverletzungen bei Drittanbietern gefährdet ist. Unsere erweiterten Telemetriedaten ermöglichen dynamische Zugriffsentscheidungen, sodass Sie jedem Benutzer jederzeit vertrauen können.
Stärkung des Zero-Trust-Ansatzes durch kontinuierliche Identitätsüberprüfung
Eine ausgereifte Zero-Trust-Strategie erfordert mehr als nur Anmeldeprüfungen – sie verlangt einen kontinuierlichen Überblick über Identitätsrisiken. Mit SpyCloud können Sie Ihre Zero-Trust-Initiativen beschleunigen, indem Sie anhand von Richtlinienentscheidungspunkten die Identitäten Ihrer Mitarbeiter kontinuierlich auf Kompromittierungen überprüfen und dabei Einblicke in Identitätsrisiken in Echtzeit nutzen. SpyCloud verbessert den Reifegrad Ihres Zero-Trust-Ansatzes, indem es Informationen zu Kompromittierungen vor der Authentifizierung und während der Sitzung liefert, die andere Tools übersehen.
Wie SpyCloud die Herausforderung des modernen Zero-Trust-Ansatzes meistert
Da Unternehmen zunehmend auf ein Modell der kontinuierlichen Authentifizierung umstellen, wird die Überwachung von Identitätsrisiken zu einem entscheidenden Puzzleteil. Leider speisen die meisten Unternehmen bei ihren Zero-Trust-Implementierungen keine hochpräzisen Darknet-Telemetriedaten kontinuierlich in ihre Richtlinien-Engine ein. In solchen Fällen lassen Sie Cyberkriminellen eine Hintertür offen, um MFA und SSO bei Session-Hijacking-Angriffen zu umgehen. Zero-Trust-Richtlinien müssen sich an die sich wandelnden Identitätsmuster der Benutzer anpassen, insbesondere da Angreifer Identitätskompromittierungen zwischen den Anmeldevorgängen ausnutzen.
Bei den meisten Zero-Trust-Implementierungen fehlt eine entscheidende Komponente. So schließt SpyCloud diese Lücke: Herkömmliche Zero-Trust-Richtlinien-Engines prüfen die Gültigkeit von Benutzern und Geräten nur beim ersten Zugriff auf das Netzwerk. Dieser Ansatz berücksichtigt nicht die riesige Menge an Identitäts-, Geräte- und Zugriffsinformationen, über die Kriminelle bereits verfügen. Der Kampf gegen böswillige Akteure ist ein unerbittlicher Kreislauf, der durch die digitale Zero-Trust-Implementierung noch erschwert wird – diese sollte dieser Realität Rechnung tragen. Kontinuierliches Zero Trust bedeutet, dass Ihr Identitätsschutz niemals schläft und ständig Benutzeridentitäten sowie Endgeräte auf Sicherheitslücken überprüft. Eine echte Risikominderung hängt von der Fähigkeit ab, rund um die Uhr fundierte Entscheidungen zu treffen. SpyCloud versorgt Ihre Zero-Trust-Engine mit verwertbaren Daten zu Sicherheitsverletzungen und Malware, sodass Ihre Richtlinien stets auf dem neuesten Stand sind und Sie immer einen Schritt voraus sind. SpyCloud nutzt Telemetriedaten zur Cyberkriminalität, lässt sich in Ihre bestehenden Identitäts- und Sicherheitstools integrieren und versetzt Sie in die Lage, fundierte Entscheidungen darüber zu treffen, ob einem Benutzerkonto der Zugriff gewährt werden soll – basierend auf konkreten Beweisen für eine Kompromittierung. Cyberkriminalität macht keine Pause – und wir auch nicht. Schützen Sie Ihr Unternehmen vor Identitätsbedrohungen der nächsten Generation mit „Continuous Zero Trust“, unterstützt von SpyCloud.
PRODUKTE ENTDECKEN
Erweitern Sie Ihr Zero-Trust-Konzept mit diesen SpyCloud-Produkten für einen verbesserten Schutz vor Identitätsbedrohungen
Verhindern Sie identitätsbasierte Angriffe, indem Sie die Verwendung gestohlener Zugangsdaten und anderer Authentifizierungsmittel unterbinden.
Entdecken Sie mit Malware infizierte Geräte, aus denen sensible Identitätsdaten austreten, die Sie gefährden, und ergreifen Sie entsprechende Maßnahmen.
Überwachen und beheben Sie kontinuierlich offengelegte Identitätsdaten in Verzeichnisdiensten wie Active Directory, Entra ID und Okta Workforce
ENTDECKEN SIE, WER SPYCLOUD NUTZT
Verteidiger
– wir helfen
Teams für Identitäts- und Zugriffsmanagement
SOC und Incident-Responder
Erkennen und reagieren Sie auf identitätsbezogene Bedrohungen auf allen Geräten und in allen Sitzungen Ihrer Mitarbeiter
Compliance-Teams
Erfüllung der Anforderungen an die Identitätssicherheit im Rahmen von Zero-Trust- und regulatorischen Rahmenwerken
Integrationen









Nächste Schritte
Sind Sie bereit, die Zero-Trust-Lücke zu schließen, die Angreifer ausnutzen?
Häufig gestellte Fragen zur Zero-Trust-Identitätssicherheit
Die Zero-Trust-Architektur basiert auf dem Prinzip „Nie vertrauen, immer überprüfen“. In der Praxis überprüfen die meisten Zero-Trust-Implementierungen die Identität am Zugriffspunkt: Wenn sich ein Benutzer anmeldet, werden seine Anmeldedaten und der Sicherheitsstatus seines Geräts überprüft, und der Zugriff wird auf der Grundlage dieser momentanen Bewertung gewährt oder verweigert. Die Lücke besteht in allem, was zwischen den Anmeldevorgängen geschieht. Ein Mitarbeiter, der sich um 9 Uhr morgens mit einwandfreien Anmeldedaten erfolgreich authentifiziert, könnte genau diese Anmeldedaten bereits um 8 Uhr morgens durch Infostealer-Malware gestohlen bekommen haben. Die Policy-Engine weiß davon nichts, da sie die Identität nur bei der Anmeldung bewertet hat. Ein Angreifer, der um 10 Uhr morgens das gestohlene Sitzungs-Cookie dieses Mitarbeiters auf einem kriminellen Marktplatz erwirbt, kann es in einer authentifizierten Sitzung wiederverwenden, die die Zero-Trust-Richtlinie niemals als verdächtig einstuft, da die ursprüngliche Authentifizierung legitim war. NIST 800-207 definiert Zero Trust als eine Anforderung an die kontinuierliche Validierung, nicht nur an die Validierung zum Zeitpunkt der Anmeldung. Die meisten Implementierungen erfüllen diese Anforderung nicht, da sie über keinen Mechanismus für Anzeichen einer Kompromittierung nach der Anmeldung verfügen. SpyCloud schließt diese Lücke, indem es kontinuierlich aus dem Darknet stammende Informationen zu Anmeldedaten, Cookies und Malware-Infektionen in die Policy-Engine einspeist, sodass Zugriffsentscheidungen in Echtzeit an das angepasst werden können, was Kriminelle tatsächlich in ihren Händen halten.
SpyCloud lässt sich direkt in die drei führenden Identitätsplattformen für Unternehmen integrieren. In Okta-Umgebungen nutzt Okta Workforce Guardian Okta Workflows, um die Passwörter der Mitarbeiter kontinuierlich mit den von SpyCloud wiedergewonnenen Darknet-Daten abzugleichen und bei bestätigter Gefährdung automatisch Passwort-Resets, die Aufhebung aktiver Sitzungen, die Deaktivierung von Konten oder Änderungen an den adaptiven Authentifizierungsrichtlinien auszulösen. In Microsoft Entra ID-Umgebungen läuft Entra ID Guardian in einem Azure-Container und lässt sich in Microsoft Defender und Sentinel integrieren, um die Sicherheit von Anmeldedaten zu gewährleisten und neben den bestehenden Telemetriedaten von Entra ID Protection auch Signale für Malware-bezogene Sicherheitsrisiken aufzudecken. Für lokale Active-Directory-Umgebungen läuft „Active Directory Guardian“ lokal auf einem Domänencontroller oder Mitgliedsserver, überprüft AD-Anmeldedaten anhand des von SpyCloud zurückgewonnenen Datensatzes – einschließlich IDLink-Analysen, die die Wiederverwendung von Passwörtern aus dem privaten und beruflichen Bereich aufdecken – und löst innerhalb von fünf Minuten nach einer bestätigten Übereinstimmung automatische erzwungene Zurücksetzungen aus. Alle drei Integrationen leiten die Risikoindikatoren von SpyCloud als kontinuierlichen Input und nicht als einmalige Warnmeldung an die Richtlinien-Engine weiter – dies entspricht der operativen Definition der kontinuierlichen Überprüfung in einer Zero-Trust-Architektur.
Die kontinuierliche Identitätsüberwachung von SpyCloud erfüllt die Anforderungen mehrerer Rahmenwerke, die eine fortlaufende Überprüfung von Anmeldedaten und Identitäten vorschreiben. NIST SP 800-207 (Zero-Trust-Architektur) definiert einen Vertrauensalgorithmus, der die Identität des Benutzers und den Sicherheitsstatus des Geräts kontinuierlich bewerten muss, anstatt die anfängliche Authentifizierung als ausreichend anzusehen – SpyCloud liefert die Darknet-Telemetriedaten, die den meisten Zero-Trust-Implementierungen in diesem Algorithmus fehlen. NIST SP 800-63B, Abschnitt 5.1.1.2, schreibt eine kontinuierliche Überwachung anhand regelmäßig aktualisierter Listen kompromittierter Anmeldedaten mit automatisierten erzwungenen Zurücksetzungen vor – Identity Guardians erfüllt diese Anforderung direkt mit exportierbarer Audit-Dokumentation für Compliance-Bewertungen. Die Funktionen „Govern“ und „Detect“ des NIST CSF 2.0 erfordern eine kontinuierliche Überwachung von Bedrohungen und Sicherheitslücken – die Datenfeeds von SpyCloud zu Sicherheitsverletzungen, Malware und Phishing erfüllen diese Anforderung. Die CIS-Kontrollen v8, Kontrolle 5 (Kontoverwaltung) und Kontrolle 6 (Zugriffskontrollmanagement), verlangen von Organisationen, unbefugten Zugriff zu unterbinden und von Malware betroffene Konten zu sanieren – SpyCloud automatisiert beides. Sowohl DORA als auch NIS2 verlangen von regulierten Unternehmen im EU-Finanzdienstleistungssektor und im Bereich kritischer Infrastrukturen den Nachweis einer kontinuierlichen Bedrohungsüberwachung und einer schnellen Behebung identitätsbezogener Sicherheitslücken.
SpyCloud ersetzt weder ZTNA-Anbieter noch Identitätsanbieter oder bestehende Komponenten einer Zero-Trust-Architektur. Es stellt die Ebene für Informationen zur Identitätsgefährdung bereit, die diese Systeme als Eingabe benötigen, aber nicht selbst generieren können. ZTNA-Plattformen (Zscaler, Cloudflare, Palo Alto Prisma Access und andere) treffen Entscheidungen zu Zugriffsrichtlinien auf der Grundlage der Benutzeridentität, des Gerätestatus und von Signalen aus dem Netzwerkkontext. Identitätsanbieter (Okta, Entra ID, Ping Identity) authentifizieren Benutzer und verwalten den Lebenszyklus der Zugriffsrechte. Keine der beiden Kategorien hat Einblick in die kriminelle Unterwelt, in der gestohlene Anmeldedaten, Sitzungs-Cookies und Malware-Protokolle zirkulieren, bevor Angriffe stattfinden. Die Aufgabe von SpyCloud besteht darin, Echtzeit-Nachweise für Identitätskompromittierungen aus dieser kriminellen Unterwelt in die Richtlinien-Engine einzuspeisen, damit Zugriffsentscheidungen widerspiegeln, worüber Angreifer tatsächlich verfügen – und nicht nur, was die internen Systeme des Unternehmens beobachten können. Eine Zero-Trust-Architektur ohne diese externen Kompromittierungssignale arbeitet auf der Grundlage unvollständiger Informationen. SpyCloud schließt genau diese Lücke, während alle anderen Zero-Trust-Komponenten unverändert bestehen bleiben.
Eine Kompromittierung auf Session-Ebene ist der Angriffsvektor, der die Lücke bei reinen Anmeldeverfahren in Zero-Trust-Implementierungen am direktesten ausnutzt. Wenn durch eine Infostealer-Malware-Infektion oder einen AitM-Phishing-Angriff die aktiven Session-Cookies und Refresh-Token eines Mitarbeiters gestohlen werden, verfügt der Angreifer über eine gültige, authentifizierte Sitzung, die von der Zero-Trust-Policy-Engine als legitim angesehen wird, da sie aus einer erfolgreichen Anmeldung stammt. Das Gerät des Mitarbeiters besteht weiterhin die Sicherheitsüberprüfungen. Die Anmeldedaten sind nach wie vor gültig. Nichts in der internen Umgebung deutet auf ein Problem hin. SpyCloud erkennt die Kompromittierung der Sitzung extern, von der Seite der Kriminellen aus: indem es die gestohlenen Sitzungsartefakte aus kriminellen Märkten und Vertriebskanälen für Infostealer-Malware vor oder während des Zeitfensters, in dem der Angreifer sie besitzt, wiedererfasst. Wenn eine Übereinstimmung bestätigt wird, weist SpyCloud den Identitätsanbieter an, das Aktualisierungstoken zu widerrufen, die SSO-Sitzung auf IdP-Ebene zu beenden (was sich auf alle nachgelagerten Anwendungen in der SSO-Instanz auswirkt) und eine erneute Authentifizierung zu erzwingen. Dies ist der einzige Abhilfepfad, der einen Angreifer, der Token nach der Authentifizierung erbeutet hat, vollständig entfernt, und er erfordert eine externe Intelligence-Ebene, über die Zero-Trust-Richtlinien-Engines von Haus aus nicht verfügen.