

PRODUKT: SCHUTZ VOR BEDROHUNGEN AUF ENDGERÄTEN
Behebung von Malware-Infektionen bei Benutzern und Anwendungen unter „
“
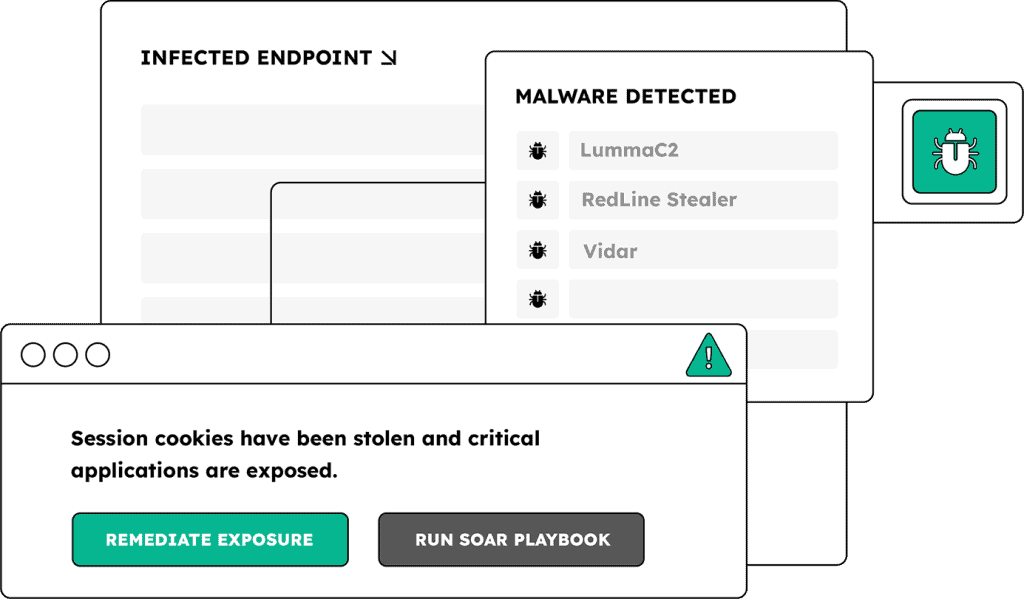
Wo EDRs an ihre Grenzen stoßen, schließt „Endpoint Threat Protection“ die Lücke
Lösen Sie Passwort-Zurücksetzungen aus, machen Sie Sitzungen ungültig und überprüfen Sie den Zugriff anhand kontextreicher Daten zur Identitätsgefährdung, um nach einer Infektion Abhilfemaßnahmen zu ergreifen
Erfahren Sie, wie der kontinuierliche Schutz vor Endpunktbedrohungen von SpyCloud funktioniert
Entwickelt für die Umgebung, die Sie bereits nutzen
SpyCloud Endpoint Threat Protection lässt sich in Ihre EDR-, SIEM- und SOAR-Tools integrieren und ergänzt so die Arbeitsabläufe, die Ihr SOC bereits zur Erkennung und Eindämmung von Identitätsbedrohungen nutzt – ganz ohne zusätzlichen Aufwand.




ANDERE PRODUKTE ENTDECKEN
Schützen Sie mehr als nur Ihre Zugangsdaten
Endpoint Threat Protection arbeitet mit anderen SpyCloud-Produkten zusammen, um einen umfassenden Schutz vor Identitätsbedrohungen zu gewährleisten.
Identitätswächter
Automatische Behebung von Sicherheitslücken bei betroffenen Benutzern in Active Directory, Okta Workforce oder Entra ID
Schutz der Mitarbeiter vor Bedrohungen
Verhindern Sie unbefugten Zugriff im Zusammenhang mit Identitäten, die im Darknet offengelegt wurden
Nächste Schritte
Lassen Sie nicht zu, dass durch Malware entwendete Daten zu einem voll ausgeprägten Vorfall führen. Fordern Sie noch heute eine Demo an.
Häufig gestellte Fragen zum Schutz vor Bedrohungen auf Endgeräten
Wenn ein Gerät mit Infostealer-Malware infiziert wird, werden weit mehr Daten abgezogen als nur die Passwörter des Benutzers. Bei einer einzigen Infektion werden in der Regel alle im Browser gespeicherten Anmeldedaten aller Profile, aktive Sitzungs-Cookies für jede Anwendung, bei der der Benutzer angemeldet war, Daten zur automatischen Ausfüllfunktion des Browsers, Informationen zum Geräte-Fingerabdruck sowie personenbezogene Daten erfasst. Eine erzwungene Passwortzurücksetzung behebt lediglich den Teil der Datenentwendung, der die Anmeldedaten betrifft. Die bei derselben Infektion gestohlenen Sitzungs-Cookies bleiben für einen Angreifer gültig und nutzbar, bis sie ablaufen oder ausdrücklich widerrufen werden. Ein Angreifer, der im Besitz dieser Cookies ist, kann sie in einem Anti-Detect-Browser wiederverwenden, um sich als die authentifizierte Sitzung des Opfers auszugeben, ohne dabei ein Anmeldeereignis oder eine MFA-Aufforderung auszulösen. Der Geräte-Fingerabdruck kann genutzt werden, um sich als vertrauenswürdiges Gerät auszugeben und gerätebasierte Risikokontrollen zu umgehen. SpyCloud Endpoint Threat Protection legt den vollständigen Überblick über die von jedem infizierten Gerät exfiltrierten Daten offen, einschließlich der Anzahl der Cookies, personenbezogener Daten (PII) und des Umfangs der Anmeldedaten für alle Anwendungen, auf die von diesem Gerät aus zugegriffen wurde. So können Sicherheitsteams den Umfang des Vorfalls ermitteln und eine umfassende Reaktion durchführen, anstatt lediglich eine Zurücksetzung der Anmeldedaten anzuordnen und davon auszugehen, dass der Vorfall damit abgeschlossen ist.
EDR- und MDM-Lösungen erkennen nur registrierte Unternehmensgeräte. BYOD-Laptops, Geräte von Auftragnehmern und private Geräte, mit denen Mitarbeiter über einen Browser auf Unternehmensanwendungen zugreifen, bleiben für diese Tools unsichtbar. Infostealer-Malware infiziert diese Geräte genauso effektiv wie verwaltete Geräte und leitet dieselben Unternehmenszugangsdaten und Sitzungs-Cookies an kriminelle Märkte weiter. SpyCloud ist nicht auf Geräte-Agenten oder EDR-Telemetrie angewiesen. Es erfasst die Protokolle von Infostealer-Malware direkt aus kriminellen Communities, in denen diese Protokolle verbreitet und gehandelt werden. Da die Daten von SpyCloud aus dem kriminellen Untergrund stammen und nicht aus der Geräteüberwachung, deckt das Tool Infektionen auf jedem Gerät auf, dessen gestohlene Artefakte in diesen Protokollen erscheinen – unabhängig davon, ob das Gerät im unternehmensweiten MDM registriert war oder einen EDR-Agenten installiert hatte. Im Jahr 2025 traten 40 % der von SpyCloud erfassten Infostealer-Infektionen auf Geräten auf, auf denen EDR- oder Antiviren-Tools installiert waren – was bedeutet, dass selbst bei verwalteten Geräten eine erhebliche Erkennungslücke besteht. Endpoint Threat Protection schließt beide Lücken gleichzeitig.
SpyCloud liefert aus den wiedergewonnenen Malware-Protokollen gerätebezogene Informationen zu jeder Infektion, darunter: die vollständige Liste der aus dem Gerät exfiltrierten Anmeldedaten über alle Browserprofile und Anwendungen hinweg, die Anzahl der zusammen mit diesen Anmeldedaten gestohlenen Sitzungs-Cookies, die von der Malware erfassten personenbezogenen Daten (PII), die für die Infektion verantwortliche Malware-Familie (RedLine, LummaC2, Vidar, Raccoon, MetaStealer und andere) sowie den Infektionspfad und die Ziel-URLs. Die Anzahl der Cookies ist ein besonders wichtiges Signal zur Einstufung. Ein Gerät mit einer hohen Anzahl an Cookies infolge einer Infektion deutet auf einen umfassenderen Kompromittierungsumfang hin als ein Gerät, bei dem lediglich Anmeldedaten entwendet wurden, da diese Cookies aktive, authentifizierte Sitzungen über mehrere Anwendungen hinweg darstellen, die jeweils unabhängig voneinander ausgenutzt werden können. SOC-Teams können dieses Signal nutzen, um ihre Reaktion zu staffeln: Infektionen mit einer hohen Anzahl an Cookies erfordern eine umfassende Untersuchung des Geräts und die Sperrung der Sitzungen in allen betroffenen Anwendungen, während Infektionen mit geringerer Schwere durch gezielte Zurücksetzungen der Anmeldedaten behandelt werden können. Ohne diese Daten behandeln die Teams jede Infektion auf die gleiche Weise und reagieren entweder unzureichend auf Fälle mit hoher Schwere oder verschwenden die Zeit der Analysten mit Vorfällen niedriger Priorität.
Infostealer-Malware ist mittlerweile der häufigste Vorläufer für den Einsatz von Ransomware. Die Angriffskette verläuft nach einem vorhersehbaren Muster: Ein „Infostealer“ infiziert ein Gerät und entwendet Anmeldedaten, Sitzungs-Cookies und Zugriffsdaten für Anwendungen; diese Daten werden in Protokollen gebündelt und auf kriminellen Märkten verkauft oder weitergegeben; ein Ransomware-Betreiber oder -Partner erwirbt diese Protokolle oder verschafft sich Zugriff darauf und nutzt die gestohlenen Anmeldedaten oder Sitzungs-Cookies, um sich einen ersten Zugriff auf die Zielumgebung zu verschaffen; anschließend erfolgt eine laterale Bewegung unter Nutzung weiterer gestohlener Zugangsdaten aus demselben Protokoll; schließlich wird die Ransomware eingesetzt. Fast jedes dritte Unternehmen, das einen Ransomware-Angriff erlitten hat, wies zuvor eine Infektion mit einem Infostealer auf. SpyCloud unterbricht diese Kette, indem es Malware-Protokolle aus kriminellen Quellen in dem Zeitfenster zwischen der Exfiltration und der Ausnutzung zurückerobert. Wenn SpyCloud eine Übereinstimmung eines Protokolls mit dem Gerät eines Mitarbeiters aufdeckt, haben Sicherheitsteams die Möglichkeit, die gestohlenen Anmeldedaten zurückzusetzen, die kompromittierten Sitzungen zu widerrufen und die Zugriffspfade zu schließen, bevor ein Angreifer sie ausnutzen kann. Der Interventionspunkt ist die Lücke zwischen der Infektion und der ersten Nutzung der gestohlenen Daten – ein Zeitfenster, das je nachdem, wie schnell die Protokolle auf kriminellen Märkten landen und wie schnell der Käufer handelt, von Stunden bis zu Wochen reichen kann.
Beide Produkte nutzen die von SpyCloud zurückgewonnenen Daten zu Infostealern, dienen jedoch unterschiedlichen Zwecken und haben einen unterschiedlichen Anwendungsbereich. Workforce Threat Protection ermittelt, welche Anmeldedaten von Mitarbeitern durch Sicherheitsverletzungen, Malware-Protokolle und Phishing-Daten offengelegt wurden, und löst bei einer Übereinstimmung automatisierte Korrekturmaßnahmen über Active Directory, Okta oder Entra ID aus. Es beantwortet die Frage: Bei welchen unserer Mitarbeiter sind derzeit Anmeldedaten kompromittiert? „Endpoint Threat Protection“ dringt tiefer in die Geräte- und Infektionsebene ein. Es legt den vollständigen Überblick darüber offen, was von jedem einzelnen infizierten Gerät gestohlen wurde – Anzahl der Anmeldedaten, Anzahl der Cookies, personenbezogene Daten (PII), Geräte-Fingerabdruck, Malware-Familie, Infektionspfad und alle betroffenen Anwendungen – und nicht nur die Übereinstimmung der Anmeldedaten. Es beantwortet die Frage: Was genau wurde bei dieser Infektion entwendet, und wie groß ist der gesamte Umfang der erforderlichen Maßnahmen? Für die standardmäßige Verwaltung von Anmeldedaten und automatisierte Behebungsworkflows ist „Workforce Threat Protection“ der richtige Ausgangspunkt. Wenn eine bekannte oder vermutete Infostealer-Infektion untersucht werden muss oder wenn ein SOC-Team einschätzen muss, ob die Anzahl der Cookies eine umfassendere Reaktion als nur eine Passwortzurücksetzung rechtfertigt, liefert „Endpoint Threat Protection“ die Informationen auf Geräteebene, um den Umfang dieser Reaktion festzulegen und sie durchzuführen.