

PRODUKT: IDENTITY GUARDIANS
Automatisierte Korrektur von Anmeldedaten und Sitzungen
SpyCloud Identity Guardians lassen sich in Active Directory, Entra ID und Okta Workforce integrieren, um kompromittierte Anmeldedaten und gestohlene Sitzungen automatisch zu erkennen und zu beheben. Verhindern Sie Sitzungsentführungen und verbessern Sie die Passwort-Sicherheit Ihrer gesamten Belegschaft mit geringem Aufwand.
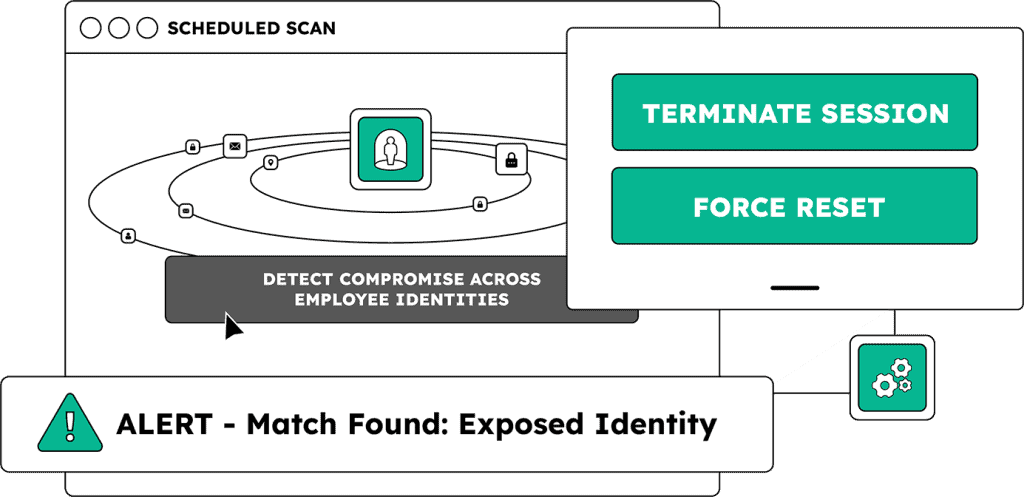
Nutzen Sie Darknet-Daten für einen automatisierten Schutz Ihrer Verzeichnisse
SpyCloud Identity Guardians versetzen IAM-Teams (Identity and Access Management) in die Lage, Identitätsbedrohungen abzuwehren, indem sie auf kompromittierte Sitzungen und gestohlene Anmeldedaten reagieren, die durch Malware, Phishing, Datenlecks und die Offenlegung von Combolisten entstanden sind – und zwar noch bevor Kriminelle dies tun können. Anstatt sich auf veraltete Passwortrichtlinien oder manuelle Zurücksetzungen zu verlassen, bieten Identity Guardians eine kontinuierliche Überwachung und automatisierte Behebung nachgewiesener Sitzungs- und Identitätsrisiken – im Einklang mit NIST 800-63B und den Zero-Trust-Prinzipien.
Beseitigen Sie blinde Flecken bei Dark-Web-Expositionen, indem Sie Sitzungen sofort beenden und Passwörter zurücksetzen – einschließlich solcher, die mit früheren oder privaten Identitäten von Mitarbeitern in Verbindung stehen.
Weiten Sie den Schutz auf Auftragnehmer und Dritte aus, um einen sicheren und vorschriftsmäßigen Zugriff in allen Umgebungen zu gewährleisten
PRODUKTE ENTDECKEN
SpyCloud lässt sich dort integrieren, wo die Identitätspflege stattfindet
Ganz gleich, ob Sie lokale Verzeichnisse oder cloudbasierte Identitäten verwalten – Identity Guardians lässt sich mit minimalem Einrichtungsaufwand in Ihre Umgebung integrieren und ermöglicht so die Korrektur von Anmeldedaten und Sitzungen in Echtzeit, ohne den Betrieb zu beeinträchtigen.

Automatisieren Sie das Zurücksetzen von Anmeldedaten oder deaktivieren Sie risikoreiche Konten – reagieren Sie auf Malware-Vorfälle bereits innerhalb von 5 Minuten nach deren Entdeckung
Integrieren Sie die Lösung mit Okta Workforce Identity, um die Passwort-Sicherheit zu gewährleisten, Sitzungen zu beenden und das Hijacking von Sitzungen zu verhindern.
Erfahren Sie mehr unter
IDLink Analytics
Finden Sie bis zu 14-mal mehr Passwörter pro Benutzer
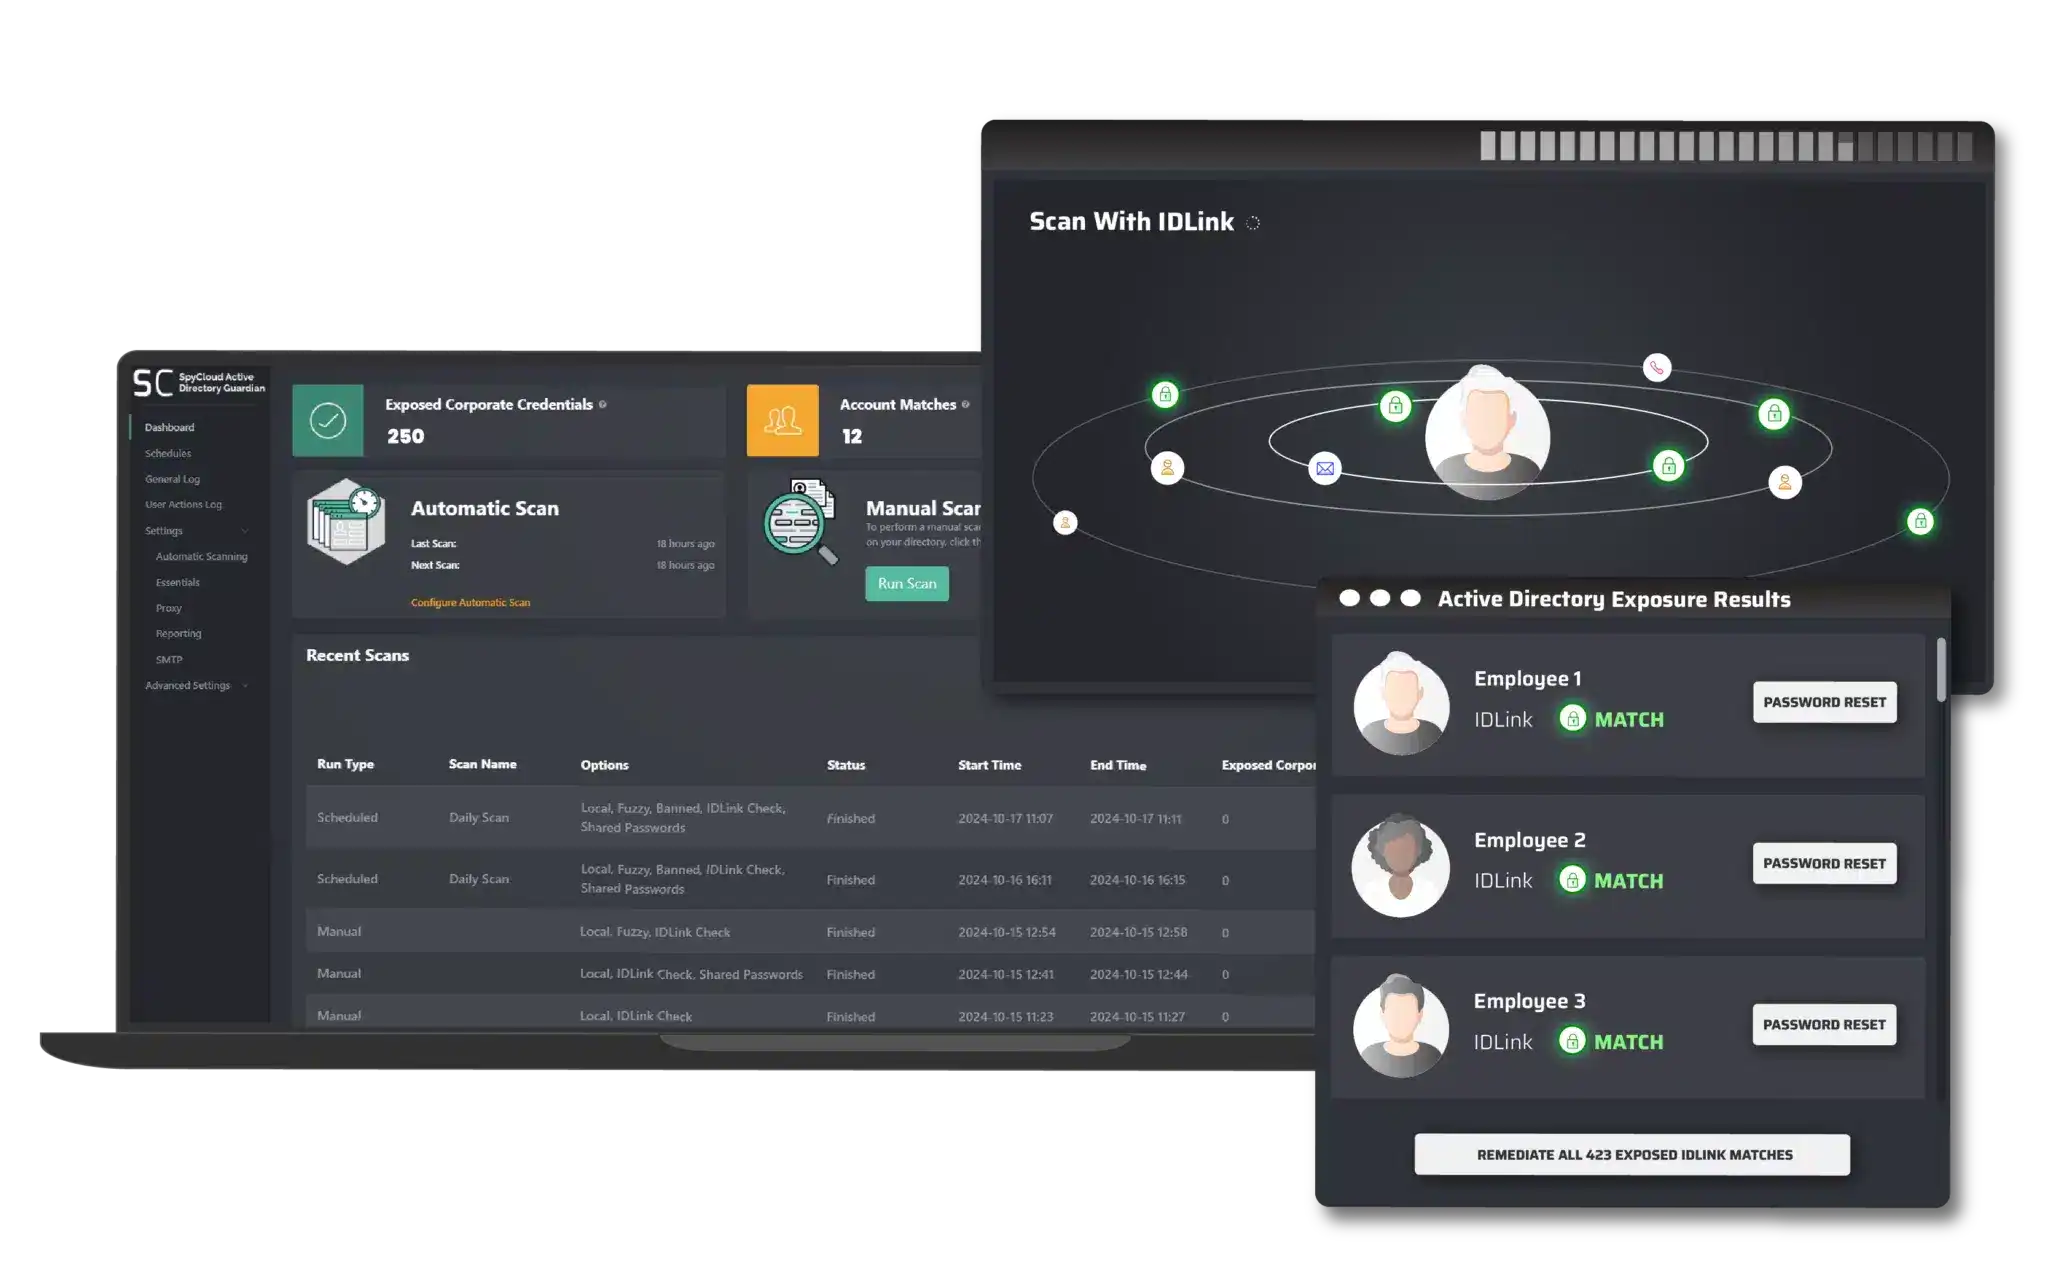
Nutzen Sie IDLink, um noch umfassender nach offengelegten Active Directory-Konten zu suchen. Finden Sie alle offengelegten Anmeldedaten, die mit den Gesamtidentitäten Ihrer Mitarbeiter verknüpft sind – von denen einige wahrscheinlich außerhalb Ihres Überwachungsbereichs liegen.
Der Einsatz von SpyCloud hilft uns, den Kreislauf der Identity-Access-Broker zu durchbrechen und kompromittierte Konten zu bereinigen, bevor sie gegen uns eingesetzt werden können. Die Active Directory Guardian-Plattform hat es uns zudem ermöglicht, eine hervorragende Kontohygiene bei unseren Kunden durchzusetzen und aufrechtzuerhalten.
WEITERE PRODUKTE ENTDECKEN
Verbessern Sie Ihren Schutz vor Identitätsbedrohungen
Schutz der Mitarbeiter vor Bedrohungen
Verhindern Sie Session-Hijacking und Versuche der Kontoübernahme, indem Sie Maßnahmen hinsichtlich offengelegter Mitarbeiteridentitäten ergreifen
Endgeräte-Sicherheitsschutz
Beheben Sie Sicherheitslücken bei Benutzern, Geräten und Anwendungen, die Malware ausgesetzt waren, um Ransomware und andere Identitätsangriffe zu verhindern
Nächste Schritte
Schützen Sie Ihr Verzeichnis. Bewahren Sie sich Ihre geistige Gesundheit.
Vereinbaren Sie noch heute einen Termin für eine Demo mit unserem Team.
Häufig gestellte Fragen zur Behebung von Sicherheitsverletzungen bei Sitzungen und Anmeldedaten
Native IdP-Tools arbeiten ausschließlich mit internen Signalen. Okta ThreatInsight erkennt anomale Anmeldemuster und als bösartig bekannte IP-Adressen innerhalb der Okta-Umgebung. Azure AD Password Protection blockiert schwache und häufig verwendete Passwörter bereits bei der Passworterstellung. Keines der beiden Tools hat Einblick in Anmeldedaten, die außerhalb der Unternehmensumgebung gestohlen wurden und nun auf kriminellen Märkten im Umlauf sind. Wenn das private Gerät eines Mitarbeiters mit Infostealer-Malware infiziert wird und seine beruflichen Anmeldedaten abgezogen werden, löst dieser Diebstahl innerhalb von Okta oder Azure AD keinerlei Signal aus. Die gestohlenen Anmeldedaten befinden sich einfach auf kriminellen Märkten und können jederzeit am Unternehmens-Anmeldeportal ausprobiert werden, ohne dass eine Warnung ausgelöst wird, bis ein Anmeldeversuch erfolgt oder ein Konto kompromittiert wird. SpyCloud Identity Guardians überwachen anhand des von SpyCloud zurückgewonnenen Darknet-Datensatzes – Dateneinbruchprotokolle, Protokolle von Infostealer-Malware und Phishing-Daten, die direkt aus kriminellen Infrastrukturen stammen –, wo sich diese gestohlenen Anmeldedaten tatsächlich befinden. Die IDLink-Analysen erweitern diese Überwachung auf persönliche Identitätsspuren und finden Anmeldedaten, die über persönliche Konten mit demselben Passwort wie das Arbeitskonto offengelegt wurden. Das Ergebnis sind 14-mal mehr im Klartext gefundene Passwörter pro Benutzer im Vergleich zur Überwachung auf exakte Übereinstimmungen allein mit der Unternehmensdomäne.
Die NIST-Sonderveröffentlichung 800-63B, Abschnitt 5.1.1.2, schreibt vor, dass Organisationen überprüfen müssen, ob von Benutzern gewählte Passwörter nicht in einer „Liste häufig geänderter Passwörter“ vorkommen, die kompromittierte Anmeldedaten enthält, darunter Passwörter aus früheren Datenpannen, Wörter aus Wörterbüchern, sich wiederholende oder aufeinanderfolgende Zeichen sowie kontextspezifische Wörter. Der Standard schreibt eine kontinuierliche Überwachung anhand dieser Liste vor, keine periodischen Audits, und verlangt, dass Benutzer aufgefordert werden, andere Zugangsdaten zu wählen, wenn eine Übereinstimmung festgestellt wird. SpyCloud Identity Guardians erfüllen jedes Element dieser Anforderung. Der SpyCloud-Darknet-Datensatz wird kontinuierlich aktualisiert, sobald neue Datendiebstahl-Datensätze, Infostealer-Protokolle und Phishing-Erfassungen verarbeitet werden – in der Regel innerhalb weniger Tage, nachdem neue Daten auf kriminellen Märkten aufgetaucht sind. Identity Guardians überprüfen die Anmeldedaten der Mitarbeiter kontinuierlich oder nach einem festgelegten Zeitplan anhand dieses Datensatzes, lösen automatisch eine erzwungene Passwortzurücksetzung aus, wenn eine Übereinstimmung gefunden wird, und erstellen Prüfprotokolle, die für die Dokumentation im Rahmen der NIST 800-63B-Bewertung geeignet sind. SpyCloud stellt zudem exportierbare Compliance-Dokumentation für SOC-2-Typ-II-Nachweispakete und Überprüfungen im Rahmen der öffentlichen Beschaffung bereit. Native IdP-Tools – vierteljährliche manuelle Audits, regelmäßige Pen-Test-Berichte und jährliche Zugriffsprüfungen – erfüllen die Anforderungen an eine kontinuierliche Überwachung nicht. SpyCloud hingegen schon.
Die drei Identity Guardians dienen demselben Kernzweck – der kontinuierlichen Überwachung der Anmeldedaten von Mitarbeitern anhand der von SpyCloud wiedergewonnenen Darknet-Daten und der automatischen Einleitung von Korrekturmaßnahmen –, lassen sich jedoch in unterschiedliche Identitätsumgebungen integrieren. Active Directory Guardian wird lokal auf einem Active Directory-Mitgliedsserver oder einem Domänencontroller ausgeführt. Er ist für Unternehmen mit lokalen AD-Bereitstellungen konzipiert und nutzt native Microsoft-Aufrufe, um Benutzerdaten und NTLM-Hashes zur Überprüfung der Anmeldedaten zu replizieren. Er kann Passwort-Zurücksetzungen direkt über AD oder über die Okta-API für Hybridumgebungen auslösen, in denen Okta als Authentifizierungsschicht über AD fungiert. Der Entra ID Guardian läuft in einem Azure-Container und unterstützt cloudnative sowie hybride Entra ID-Bereitstellungen. Er ist agentenlos und lässt sich in Microsoft Defender und Sentinel integrieren – für Unternehmen, die bereits den Microsoft-Sicherheitsstack nutzen. Okta Workforce Guardian lässt sich direkt in die Okta Workflows-Engine integrieren und unterstützt die gesamte Bandbreite der Okta-Abhilfemaßnahmen: Durchsetzung von Passwort-Zurücksetzungen, Widerruf aktiver Sitzungen, Deaktivierung von Konten mit hohem Risiko sowie Änderung von Benutzergruppen zur Auslösung adaptiver Authentifizierungsrichtlinien. Für Unternehmen mit einer hybriden oder Multi-Verzeichnis-Umgebung können die Guardians parallel betrieben werden – Active Directory Guardian oder Entra ID Guardian übernehmen die Verzeichnisebene, während Okta Workforce Guardian die Authentifizierungs- und Sitzungsebene abdeckt.
Bei einer standardmäßigen Verzeichnisüberprüfung wird geprüft, ob das aktuelle Arbeitspasswort eines Mitarbeiters in einem Datendiebstahlbericht aufgeführt ist, bei dem dessen geschäftliche E-Mail-Adresse offengelegt wurde. Dabei wird der häufigste Einstiegspunkt für ATO-Angriffe übersehen: ein Mitarbeiter, der dasselbe Passwort für ein privates Konto verwendet, das gehackt wurde. Bei dem Datendiebstahl wurde eine private E-Mail-Adresse offengelegt, nicht die geschäftliche, sodass die Überprüfung auf exakte Übereinstimmungen keine Ergebnisse liefert. Das Arbeitskonto des Mitarbeiters hat praktisch dasselbe Passwort wie ein kompromittierter Zugangsnachweis, doch die Offenlegung bleibt für das Sicherheitsteam des Unternehmens unsichtbar. „Identity Guardians“ mit aktivierter IDLink-Analyse gehen dieses Problem direkt an. IDLink gleicht die berufliche Identität des Mitarbeiters automatisch mit seinem persönlichen Identitäts-Fußabdruck ab – persönliche E-Mail-Adressen, Ersatzkonten, frühere Benutzernamen und andere Identitätsmerkmale, die im von SpyCloud zurückgewonnenen Datensatz zu finden sind. Wenn IDLink feststellt, dass ein mit dem Mitarbeiter verbundenes privates Konto kompromittiert wurde und das Passwort mit dem aktuellen Passwort des Mitarbeiter-Arbeitskontos übereinstimmt, kennzeichnet es die Sicherheitslücke und löst über Active Directory, Okta oder Entra ID eine erzwungene Passwortzurücksetzung aus. Dies führt zu dem 14-fachen Unterschied bei der Anzahl der gefundenen Passwörter im Vergleich zum Exakt-Match-Scan. Der Angriffspfad, dem die meisten ATO-Vorfälle folgen – Kompromittierung eines privaten Kontos, Wiederverwendung dieses Passworts am Arbeitsplatz – ist genau das, was das IDLink-gestützte Scannen erfasst und das Scannen nach exakten Übereinstimmungen übersieht.
Die Darknet-Datenbank von SpyCloud wird kontinuierlich aktualisiert, sobald neue Dateneinbruchsdatensätze, Protokolle von Infostealer-Malware und Phishing-Daten aus kriminellen Quellen erfasst werden. Neue Daten erscheinen in der Regel innerhalb weniger Tage nach ihrem Auftauchen auf kriminellen Märkten im SpyCloud-Korpus – oft noch bevor sie in öffentlich indexierten Quellen verfügbar sind. Identity Guardians führen automatische Scans durch, bei denen neu veröffentlichte SpyCloud-Daten sofort nach ihrem Eintreffen mit den überwachten Mitarbeiteridentitäten abgeglichen werden. Wird eine Übereinstimmung bestätigt, wird die in der Richtlinie konfigurierte Abhilfemaßnahme – Passwortzurücksetzung, Kontosperrung oder Sitzungswiderruf – automatisch und ohne manuelles Eingreifen ausgelöst. Bei Standardbereitstellungen beträgt die Zeitspanne von der Erkennung bis zur abgeschlossenen Abhilfe weniger als fünf Minuten. In SSO-Umgebungen, in denen Okta Workforce Guardian eingesetzt wird, erfolgt der Sitzungswiderruf sofort und wirkt sich kaskadierend auf jede nachgelagerte Anwendung in der SSO-Instanz aus. Die operative Bedeutung liegt darin, dass das Expositionsfenster – die Zeit zwischen dem Erwerb der gestohlenen Zugangsdaten durch einen Kriminellen und dem Zeitpunkt, zu dem das Unternehmen darauf reagieren kann – auf Stunden statt auf Wochen verkürzt wird. Ohne kontinuierliche automatisierte Überwachung wird dieses Fenster typischerweise in Monaten gemessen: Zugangsdaten werden kompromittiert, zirkulieren auf kriminellen Märkten und werden an Unternehmens-Login-Portalen getestet, bevor das Unternehmen überhaupt einen Hinweis auf die Existenz dieser Sicherheitslücke erhält.
SpyCloud Identity Guardians überwacht kontinuierlich verschiedene Quellen – darunter Datenlecks, Malware-Infektionen und Phishing-Angriffe – auf offengelegte Anmeldedaten, um kompromittierte Konten zu identifizieren.
Ja, Identity Guardians bietet nahtlose Integrationen mit Active Directory, Entra ID und Okta, um die Prozesse zur Behebung von Problemen mit Anmeldedaten und Sitzungen zu automatisieren.
Identity Guardians können Passwörter automatisch zurücksetzen oder Konten deaktivieren, wenn eine Offenlegung von Anmeldedaten oder Sitzungen festgestellt wird, und so dazu beitragen, unbefugten Zugriff zu verhindern.
SpyCloud Identity Guardians können kompromittierte Anmeldedaten und Sitzungen innerhalb weniger Minuten nach ihrer Erkennung bereinigen und so das Zeitfenster für Angreifer erheblich verkürzen.
Ja, Identity Guardians bietet einen besseren Überblick über die Offenlegung von Anmeldedaten und Sitzungen, sodass Unternehmen Risiken im Zusammenhang mit Mitarbeitern, Lieferanten und Auftragnehmern proaktiv angehen können.