PRODUKT: WORKFORCE THREAT PROTECTION
Identitätsrisiken erkennen
& Den Angriffspfad automatisch unterbinden
Angreifer benötigen keine Passwörter, um sich Zugang zu verschaffen. Malware-Infektionen, erfolgreiche Phishing-Angriffe, Kombolisten und Sicherheitslücken hinterlassen eine Spur offengelegter Identitätsdaten, die Kriminelle nutzen, um die Authentifizierung vollständig zu umgehen. SpyCloud erkennt kontinuierlich die Offenlegung von Identitätsdaten Ihrer Mitarbeiter und liefert Ihnen die notwendigen Informationen, um als Erster zu handeln: Setzen Sie Sitzungen zurück und stoppen Sie besonders schwerwiegende Bedrohungen.
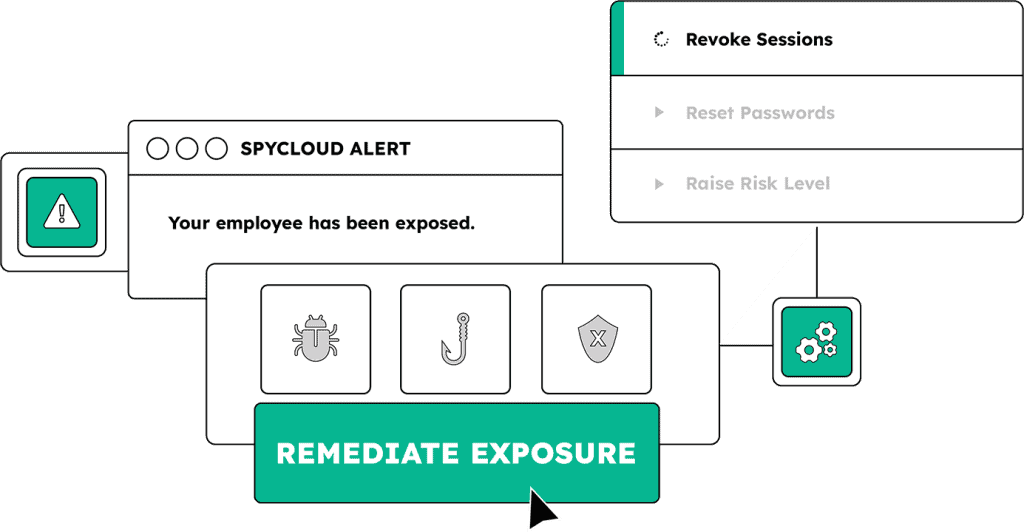
Erkennen Sie kontinuierlich, wann die Identitäten und Sitzungen Ihrer Mitarbeiter offengelegt werden
Gestohlene Sitzungs-Cookies umgehen die mehrstufige Authentifizierung (MFA) und Passkeys vollständig und verschaffen Kriminellen so authentifizierten Zugriff auf Ihre Umgebung, ohne dass sie jemals ein Passwort eingeben müssen. Durch die Rückgewinnung offengelegter Identitätsdaten und gestohlener Sitzungen direkt aus dem Darknet liefert SpyCloud frühzeitige, verwertbare Erkenntnisse und automatisierte Abhilfemaßnahmen, die Einfallstore schließen, bevor sie ausgenutzt werden können.
Sehen Sie sich wiedergewonnene Sitzungs-Cookies, Identitätsdaten und Anmeldedaten aus Malware-Protokollen, Phishing-Kits, Combolisten und Datenlecks an, die mit Ihren Mitarbeitern und Auftragnehmern in Verbindung stehen
Machen Sie kompromittierte Sitzungen für Ihre gesamte Belegschaft sofort ungültig und setzen Sie offengelegte Anmeldedaten zurück – so schließen Sie das Zeitfenster für eine Umgehung der Authentifizierung
Leiten Sie Frühwarninformationen an Ihr IAM-, SSO- oder SIEM-System weiter, um adaptive Richtlinien – Risikobewertung, bedingter Zugriff und automatisierte Korrekturmaßnahmen – auszulösen, sobald eine Sicherheitslücke erkannt wird
Erfahren Sie, wie das Continuous- workforce threat protection -Verfahren von SpyCloud funktioniert
Direkte Integration in Ihre Identitäts- und Response-Lösungen
SpyCloud wurde speziell für schnell agierende Sicherheitsteams entwickelt und lässt sich in Ihre bestehenden Arbeitsabläufe integrieren, um Identitätsrisiken zu erkennen und darauf zu reagieren, bevor sie zu Vorfällen oder Ereignissen führen.
Leiten Sie Sicherheitsvorfall-Signale an Ihr IAM/IdP weiter, um gestohlene Sitzungen zu widerrufen und eine verstärkte Authentifizierung durchzusetzen, sobald Sicherheitsvorfälle erkannt werden.
Leiten Sie Signale zur Gefährdung von Mitarbeiteridentitäten an Ihr SIEM weiter, um Warnmeldungen auszulösen, Untersuchungen durchzuführen und Korrelationen mit anderen Identitätssicherheitsdaten herzustellen
Automatisieren Sie in Ihrem SOAR-System die Abhilfemaßnahmen und die Reaktion auf Vorfälle mithilfe der Daten von SpyCloud zur Identitätsgefährdung
SpyCloud dringt tiefer in das Dark Web und die Cyber-Unterwelt vor als andere Tools und findet gestohlene Identitätsdaten schneller und in größerer Zahl. Wir erzielen mehr Treffer als mit dem anderen System, da die Daten von SpyCloud aktueller und vollständiger sind.
ANDERE PRODUKTE ENTDECKEN
Schützen Sie Ihre gesamte Belegschaft vor Identitätsbedrohungen
Erkennen Sie Sicherheitslücken in Ihrer gesamten Belegschaft und schließen Sie den Angriffspfad automatisch.
Identity Guardians
Entziehen Sie gestohlene Sitzungen automatisch in Active Directory, Okta Workforce oder Entra ID – und verhindern Sie so eine Umgehung der Authentifizierung
Endpoint Threat Protection
Erkennen Sie Infektionen mit Infostealer-Malware in Ihrer gesamten Belegschaft, um gestohlene Sitzungs-Cookies und Anwendungszugriffe aufzudecken, die Angreifern einen Einstieg ermöglichen
Nächste Schritte
Identitätsbedrohungen, die auf Ihre Mitarbeiter abzielen, haben ihren Ursprung im Untergrund. SpyCloud spürt den Ausgangspunkt auf und unterbindet ihn.
Häufig gestellte Fragen zum Schutz der Zugangsdaten von Mitarbeitern
SpyCloud Workforce Threat Protection überwacht die Anmeldedaten von Mitarbeitern und Auftragnehmern aus vier verschiedenen Datenquellen, die aus kriminellen Infrastrukturen zurückgewonnen wurden. Die Daten zu Datenschutzverletzungen von Drittanbietern umfassen Anmeldedaten aus Datenschutzverletzungen bei Unternehmen, bei denen sich Mitarbeiter mit ihren geschäftlichen E-Mail-Adressen registriert hatten, einschließlich Details zur Quelle der Datenschutzverletzung und Passwörtern im Klartext. Protokolle von Infostealer-Malware umfassen Anmeldedaten, die von infizierten Geräten von Mitarbeitern und Auftragnehmern exfiltriert wurden, sowie Sitzungs-Cookies, Geräte-Fingerabdrücke und Anwendungszugriffsdaten, die im Rahmen derselben Infektion erfasst wurden. Daten aus Phishing-Angriffen umfassen Anmeldedaten, die bei erfolgreichen Phishing-Angriffen auf Mitarbeiterkonten gesammelt wurden und aus den erfassten Ausgaben von Phishing-Kits stammen, bevor diese Anmeldedaten auf kriminellen Märkten weit verbreitet werden. Kombinationslisten umfassen neu zusammengestellte Anmeldedaten-Sätze, die mehrere Datenlecks und Malware-Quellen zu neuen, angreifbereiten Listen zusammenfassen. SpyCloud erfasst und verarbeitet kontinuierlich mehr als 25 Milliarden gestohlene Identitätsdaten pro Monat, wobei neue Daten in der Regel innerhalb weniger Tage nach ihrem Erscheinen auf kriminellen Märkten veröffentlicht werden – lange bevor sie Datenleck-Benachrichtigungsdienste oder öffentliche Indizes erreichen. Der praktische Unterschied besteht darin, dass SpyCloud-Kunden Datenlecks innerhalb von Stunden bis Tagen erkennen, anstatt erst nach Wochen oder Monaten, wie es bei den üblichen Zeitabläufen für die Offenlegung von Datenlecks der Fall ist.
Herkömmliche Dienste zur Überwachung des Dark Webs und zur Benachrichtigung bei Datenschutzverletzungen identifizieren offengelegte Zugangsdaten, indem sie indexierbare Bereiche von Dark-Web-Foren und -Marktplätzen scannen oder Benachrichtigungen erhalten, wenn eine Datenschutzverletzung öffentlich bekannt wird. Beide Ansätze stützen sich auf Daten, die bereits öffentlich oder halböffentlich verfügbar sind – was bedeutet, dass sie bereits Wochen oder Monate vor der Entdeckung durch den Überwachungsdienst auf kriminellen Märkten aufgetaucht sind. SpyCloud dringt direkt in kriminelle Communities ein und gewinnt gestohlene Identitätsdaten direkt an der Quelle zurück, bevor sie in das breitere kriminelle Ökosystem gelangen. Dazu gehören Protokolle von Infostealer-Malware, die über private kriminelle Kanäle verbreitet und von Dark-Web-Scannern selten indexiert werden, sowie die Ergebnisse von Phishing-Kits, die erfasst werden, bevor Anmeldedaten aus einer Phishing-Kampagne zusammengefasst und weiterverkauft werden. Der von SpyCloud zurückgewonnene Datensatz umfasst mittlerweile 65,7 Milliarden eindeutige Identitätsdatensätze. Über die Aktualität und den Umfang der Daten hinaus erweitern die „ IDLink “-Analysen von SpyCloud die Überwachung auf die persönlichen Identitätsspuren von Mitarbeitern – und decken so Sicherheitslücken auf, die mit persönlichen E-Mail-Adressen und privaten Konten zusammenhängen, deren Passwortmuster mit denen von Unternehmenskonten übereinstimmen. Dadurch werden pro Benutzer 14-mal mehr Klartext-Passwörter ermittelt als bei einer reinen Überwachung auf exakte Übereinstimmungen mit der Unternehmensdomain allein. So wird der Angriffspfad durch die Wiederverwendung von Passwörtern aufgedeckt, den Dienste zur Meldung von Datenschutzverletzungen strukturell nicht erkennen können.
Workforce Threat Protection ist eine Intelligence- und Erkennungsschicht und kein Ersatz für IAM-Tools. Okta und Azure AD verwalten den Identitätslebenszyklus, die Zugriffsrichtlinien und die Authentifizierung. Sie stützen sich auf interne Signale – Anmeldevorgänge, Zugriffsanfragen und Richtlinienverstöße innerhalb der Unternehmensumgebung. Sie haben keinen Einblick in das Geschehen auf kriminellen Märkten, auf denen Zugangsdaten von Mitarbeitern außerhalb der Unternehmensgrenzen gehandelt werden. „ Workforce Threat Protection “ schließt diese Lücke, indem es kriminelle Quellen kontinuierlich auf Sicherheitslücken im Zusammenhang mit Mitarbeiteridentitäten überwacht und umsetzbare Warnmeldungen zu solchen Sicherheitslücken liefert. Diese Warnmeldungen fließen dann direkt in die IAM-Workflows ein: „ Workforce Threat Protection “ lässt sich in Okta, Entra ID und Active Directory integrieren, um bei Bestätigung einer Übereinstimmung automatisierte Abhilfemaßnahmen auszulösen. Für Unternehmen, die „ Identity Guardians “ nutzen, besteht die automatisierte Reaktion in einer erzwungenen Passwortzurücksetzung oder einem Sitzungsabbruch, die innerhalb weniger Minuten nach der Erkennung ausgeführt werden. Für Unternehmen, die SIEM oder SOAR einsetzen, bereichern die Daten zu Sicherheitslücken die Warnungswarteschlangen und speisen automatisierte Playbooks. Die Beziehung ist komplementär: IAM-Tools verwalten die Authentifizierungsebene, während „ Workforce Threat Protection “ den kriminellen Untergrund daraufhin überwacht, was Angreifer bereits über diese Ebene wissen.
Workforce Threat Protection Sowohl Endpoint Threat Protection als auch Endpoint Threat Protection nutzen die von SpyCloud zurückgewonnenen Darknet-Daten, befassen sich jedoch mit unterschiedlichen Aspekten des Problems der Identitätsgefährdung. Workforce Threat Protection überwacht die Anmeldedaten von Mitarbeitern und Auftragnehmern innerhalb der Unternehmensdomäne im Hinblick auf Datenlecks, Malware und Phishing-Daten und deckt die Gefährdung auf Anmeldedatenebene auf: Welche Mitarbeiter haben kompromittierte Passwörter, aus welcher Quelle stammen diese und wie aktuell ist die Gefährdung? Die Lösung beantwortet die Frage, wer gefährdet ist, und löst Maßnahmen zur Wiederherstellung der Anmeldedatenhygiene aus. befasst sich speziell mit den Auswirkungen von Infostealer-Infektionen auf Geräteebene. Wenn ein Gerät infiziert ist, entwendet ein Infostealer nicht nur Anmeldedaten, sondern auch Sitzungs-Cookies, Daten aus der automatischen Ausfüllfunktion des Browsers, personenbezogene Daten (PII), Geräte-Fingerabdrücke sowie das vollständige Verzeichnis aller Anwendungen, auf die von diesem Gerät aus zugegriffen wurde. Endpoint Threat Protection zeigt die Anzahl der Cookies, den Umfang der Anwendungsgefährdung und die personenbezogenen Daten (PII) jedes infizierten Geräts an – also den gesamten Ausbreitungsradius der Infektion und nicht nur den Teil, der die Anmeldedaten betrifft. Die meisten Sicherheitsprogramme profitieren von beidem. „ Workforce Threat Protection “ sorgt für eine kontinuierliche Anmelde-Hygiene in der gesamten Belegschaft. „ Endpoint Threat Protection “ übernimmt die eingehendere Untersuchung und Reaktion, wenn eine spezifische Infostealer-Infektion bestätigt wird und der volle Umfang der exfiltrierten Daten ermittelt werden muss, bevor die Behebung abgeschlossen ist.
Die Datenverarbeitungs-Pipeline von SpyCloud ist darauf ausgelegt, die Zeitspanne zwischen dem Auftauchen gestohlener Anmeldedaten in kriminellen Quellen und dem Zeitpunkt, zu dem Sicherheitsteams darauf reagieren können, so kurz wie möglich zu halten. Daten zu Sicherheitsverletzungen und Phishing-Angriffen werden in der Regel innerhalb weniger Tage nach ihrer Rückgewinnung aus kriminellen Quellen auf der SpyCloud-Plattform veröffentlicht. Protokolle von Infostealer-Malware, die über eher private kriminelle Kanäle zirkulieren, werden innerhalb von Stunden bis Tagen nach ihrer Rückgewinnung durch SpyCloud verarbeitet. In der Praxis bedeutet dies, dass Sicherheitsteams von der Offenlegung von Mitarbeiterzugangsdaten in demselben Zeitrahmen erfahren, in dem kriminelle Akteure diese Daten erlangen und testen – oft noch bevor die Daten bei einem gezielten Angriff missbraucht wurden. Ein Finanzdienstleistungsunternehmen, das „ Workforce Threat Protection “ einsetzt, berichtete, dass es in Spitzenzeiten zwischen 3.000 und 11.000 direkte Übereinstimmungen von Zugangsdaten pro Stunde entdeckt habe. Jede dieser Übereinstimmungen steht für ein Konto, das zu einer Kontoübernahme hätte führen können, bevor „ Workforce Threat Protection “ die Sicherheitslücke aufdeckte. Die Alternative – das Warten auf eine Benachrichtigung über einen Datenverstoß, die erst Wochen oder Monate nach dem Zugriff der Kriminellen auf die Daten eintrifft – lässt ein langes Zeitfenster offen, in dem Angreifer mit Zugriff auf dieselben Daten Anmeldedaten an Unternehmensportalen testen können, ohne entdeckt zu werden.