

ANWENDUNGSFALL: AUTOMATISIERTE ATO-PRÄVENTION
Schützen Sie Mitarbeiter und Verbraucher vor
KONTOÜBERNAHME
Um Angriffe zur Kontoübernahme zu verhindern, ist eine schnelle Erkennung und Behebung von offengelegten Identitätsdaten erforderlich, die über gestohlene Anmeldedaten hinausgehen. Der ganzheitliche Ansatz von SpyCloud deckt Offenlegungen im Dark Web auf, die weit über das hinausgehen, was Ihre derzeitigen Tools erkennen, und beseitigt ATO-Bedrohungen automatisch – so können Sie Kriminellen, die es auf Ihre Mitarbeiter und Kunden abgesehen haben, endlich einen Schritt voraus sein.
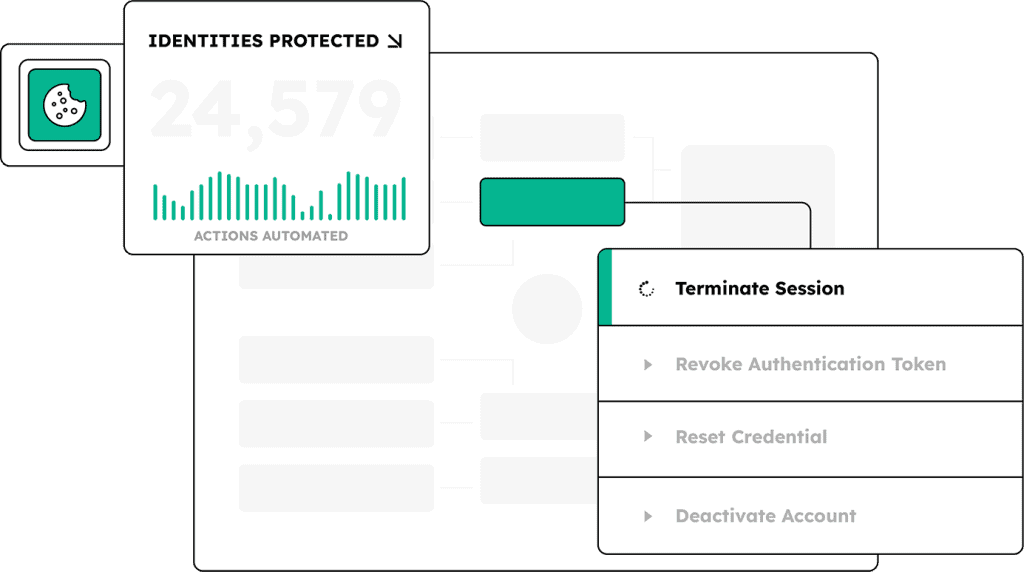
Der SpyCloud-Ansatz
Anmeldedaten sind nur ein Teil des Ganzen. Identitätsdaten sind dynamisch, miteinander vernetzt und werden oft auf eine Weise missbraucht, die von den meisten Tools nicht erkannt wird.
SpyCloud bietet einen ganzheitlichen Blick auf Identitätsrisiken in privaten, geschäftlichen und übergreifenden Bereichen – mit verwertbaren Daten, die mit echten Nutzern und realen Bedrohungsvektoren verknüpft sind – und einer Automatisierung, die das Problem löst, anstatt Sie lediglich darüber zu informieren.
Konten als eigenständige Sicherheitsperimeter zu betrachten und davon auszugehen, dass das Löschen der Geräte das Problem löst.
Identitäten werden als miteinander verknüpfte Datenpunkte betrachtet, die Kriminelle ausnutzen, um sich uneingeschränkten Zugriff zu verschaffen.
Die berufliche, private, aktuelle und frühere Exposition der Nutzer ist für Ihr Unternehmen von Bedeutung.
Sie brauchen keine weiteren Feeds – Sie brauchen die richtigen Identitätsdaten, die Aufschluss über das aktuelle Ausmaß der Bedrohungen für Ihre Nutzer geben.
Automatisierung der Behebung gestohlener Identitätsdaten (Cookies, Passwörter), damit Sie Angriffe tatsächlich verhindern, bevor sie stattfinden.
Beugen Sie Kontoübernahmen vor – für jede Identität, die Sie verwalten
Überwachen Sie Anmeldedaten und Authentifizierungselemente, die mit Mitarbeitern und Nutzern verknüpft sind, im Zusammenhang mit Datenlecks, Malware-Infektionen und erfolgreichen Phishing-Angriffen
Starten Sie Workflows, die Tokens widerrufen, Passwörter zurücksetzen und eine erweiterte Authentifizierung auslösen, bevor es zu einer Kompromittierung kommen kann
WEITERE PRODUKTE ENTDECKEN
Verhindern Sie Kontoübernahmen mit Schutz vor Identitätsbedrohungen
Verhindern Sie, dass offengelegte Identitätsdaten für den Zugriff auf Mitarbeiterkonten genutzt werden
Automatisieren Sie die Fehlerbehebung innerhalb weniger Minuten nach der Erkennung in Active Directory, Entra ID und Okta Workforce
ENTDECKEN SIE, WER SPYCLOUD NUTZT
Verteidiger
– wir helfen
SICHERHEITSMASSNAHMEN
Identitäten von Mitarbeitern, deren Daten offengelegt wurden, automatisch erkennen und in Ihrem bevorzugten Tool darauf reagieren
Betrugsprävention
Verhindern Sie ATO und Session-Hijacking auf Verbraucherplattformen, bevor es zu Betrugsfällen kommt
Integrationen









Nächste Schritte
Entdecken Sie Identitätsdiebstähle im Dark Web, bevor sich Angreifer einloggen
Häufig gestellte Fragen zur Verhinderung von Kontoübernahmen
Die Überwachung von Anmeldedaten deckt zwar offengelegte Passwörter auf, doch moderne ATO-Angriffe nutzen auch gestohlene Sitzungs-Cookies, Aktualisierungstoken und Daten von Infostealer-Malware aus. SpyCloud hat im Jahr 2025 8,6 Milliarden gestohlene Sitzungs-Cookies wiedererlangt und 13,2 Millionen neue Infostealer-Infektionen mit durchschnittlich jeweils 50 Anmeldedaten nachverfolgt. Eine wirksame ATO-Prävention erfordert Transparenz über Anmeldedaten, Sitzungs-Cookies und Infostealer-Protokolle hinweg – nicht nur über Daten zu Sicherheitsverletzungen.
Bei der alarmbasierten ATO werden Sicherheitsteams benachrichtigt, und es erfolgt eine manuelle Einstufung, was Stunden oder Tage in Anspruch nimmt. Die automatisierte ATO-Behebung löst innerhalb von Minuten nach der Erkennung direkt in Active Directory, Okta oder Entra ID Workflows aus. SpyCloud-Kunden mit Identity Guardians beheben exponierte Identitäten innerhalb von weniger als 5 Minuten nach ihrer Entdeckung.
Infostealer-Malware infiziert häufig private Geräte und Geräte von Auftragnehmern, die nicht unter den Schutzbereich von EDR-Lösungen fallen. Im Jahr 2025 traten 40 % der Infostealer-Infektionen auf Geräten auf, auf denen EDR- oder Antiviren-Software installiert war. Die Malware exfiltriert alle im Browser gespeicherten Daten aus allen Anwendungen. Unternehmen, die keinen Einblick in die Infostealer-Protokolle auf kriminellen Märkten haben, können das gesamte ATO-Risiko, das von einer einzigen Infektion ausgeht, nicht vollständig ausschließen.
MFA und passwortlose Authentifizierung verringern das Risiko von ATO-Angriffen auf Basis von Anmeldedaten, beseitigen es jedoch nicht vollständig. Beide kommen bei der Anmeldung zum Einsatz. Nach einer erfolgreichen Authentifizierung gibt das System Sitzungs-Cookies und Aktualisierungstoken aus, die von Infostealer-Malware abgefangen oder durch AitM-Phishing gestohlen werden können. Im Jahr 2025 stiegen die Phishing-Angriffe im Vergleich zum Vorjahr um 400 %, und SpyCloud erfasste 28,6 Millionen durch Phishing erbeutete Identitätsdatensätze, darunter Sitzungs-Cookies und Authentifizierungstoken.
Native IdP-Tools arbeiten mit internen Authentifizierungssignalen und können keine Anmeldedaten erkennen, die von privaten Geräten, nicht verwalteten Endgeräten oder Anwendungen von Drittanbietern gestohlen wurden. SpyCloud gewinnt Identitätsdatensätze aus kriminellen Quellen zurück, darunter Protokolle von Infostealern, Ausgaben von Phishing-Kits und Daten aus Sicherheitsverletzungen. SpyCloud IDLink deckt pro Benutzer 12- bis 14-mal mehr gefährdete Datensätze auf als herkömmliche Überwachungsmethoden.