IDLinkTM
Verschaffen Sie sich einen umfassenden Überblick über Ihre Risiken
mit IDLink™ Analytics
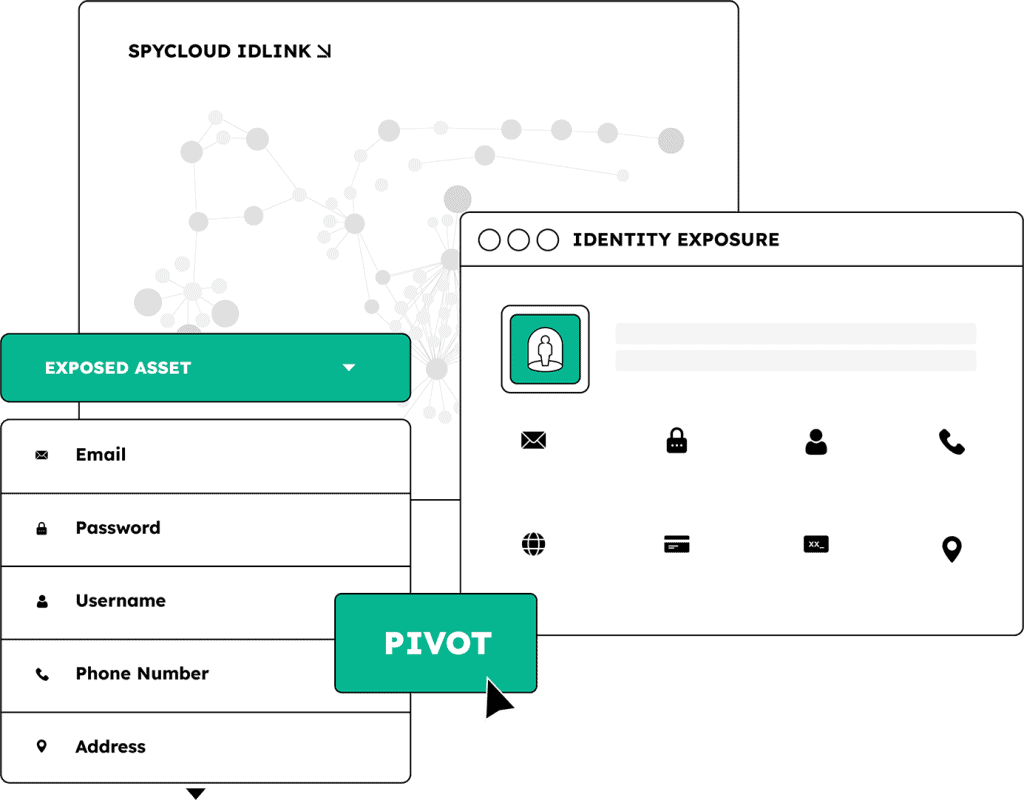
SpyCloud IDLink verbindet automatisch die einzelnen Fragmente offengelegter Identitätsdaten miteinander.
Ganz gleich, ob Sie es als eigenständige API oder als in unsere Produkte integrierte Funktion nutzen – „ IDLink “ wandelt wiedergewonnene Daten in verwertbare Identitätsinformationen um und bietet einen noch wirksameren Schutz vor identitätsbasierten Bedrohungen.
Identitäten in ihrer Gesamtheit betrachten – nicht nur in Ausschnitten
IDLink automatisiert die Identitätsauflösung, indem es offengelegte Daten über vergangene, gegenwärtige, private und berufliche Identitäten hinweg miteinander verknüpft. Das System analysiert Signale wie gemeinsame Benutzernamen, E-Mail-Adressen, Passwörter und mehr, um ein ganzheitliches Identitätsbild zu erstellen, das unterschiedliche Datensätze über einen längeren Zeitraum hinweg und aus mehr als 120.000 Quellen von Datenschutzverletzungen miteinander verknüpft – und so sonst unsichtbare Sicherheitslücken aufdeckt, auf die Sie reagieren können.
IDLink ermöglicht einen ganzheitlichen Identitätsabgleich zur umfassenden ATO-Prävention für Mitarbeiter und Verbraucher
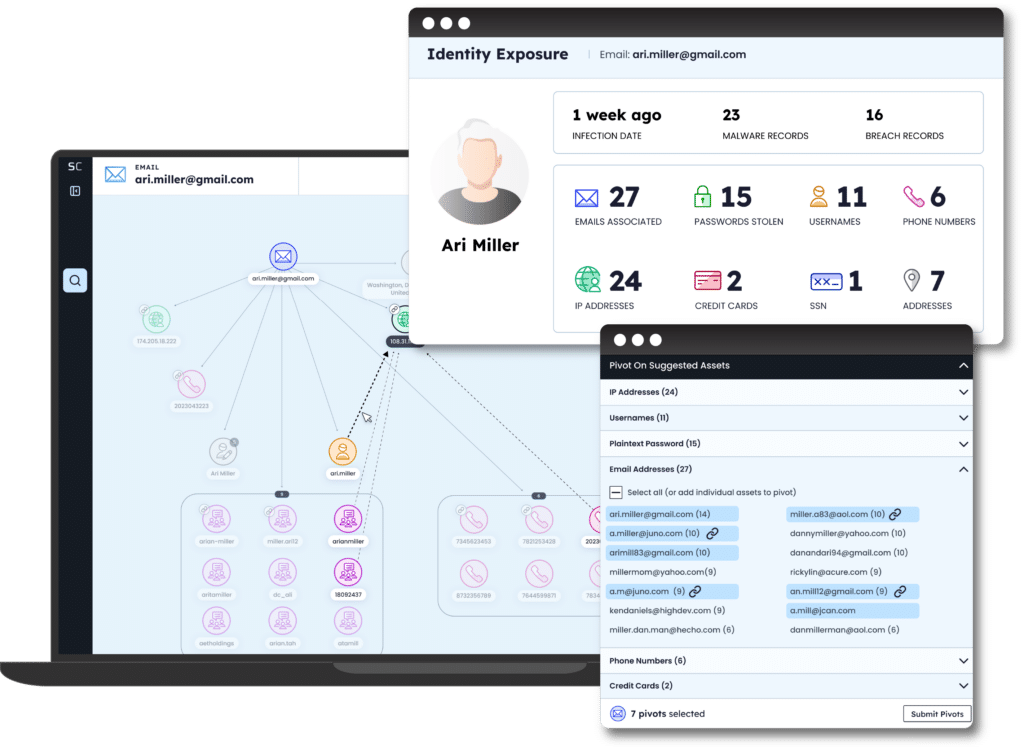
Gestützt auf das weltweit größte Repository für aus dem Darknet zurückgewonnene Daten und ausgestattet mit fortschrittlichen Analysemethoden verschafft Ihnen SpyCloud einen umfassenden Einblick in die Identität Ihrer Nutzer und ermöglicht es Analysten, verborgene Identitätsdaten aufzudecken und miteinander zu verknüpfen. Mit SpyCloud können Sie umfassende Identitätsrisikobewertungen ( cybercrime investigations ) erstellen und Ihr Unternehmen vor identitätsbasierten Angriffen schützen, die auf Darknet-Aktivitäten Ihrer Mitarbeiter, Kunden und Lieferanten zurückzuführen sind.
Eingehendere Untersuchungen auf Basis der Analysen von „ IDLink “
Durch den Einsatz von SpyCloud Investigations in Verbindung mit IDLink konnten wir die Produktivität um 400 % steigern und es den Tier-1-Analysten ermöglichen, Recherchen durchzuführen, die ihnen sonst nicht möglich gewesen wären.
– CTI-Leiter, führendes globales IT-Dienstleistungsunternehmen
Typische Ergebnisse bei „ IDLink “-Analysen im Vergleich zu Suchanfragen mit exakter Übereinstimmung
Durch die Analyse sich überschneidender Attribute aus Daten zu Sicherheitsverletzungen, Malware und Phishing-Angriffen erstellt „ IDLink “ ein umfassendes, kontextbezogenes Bild der Benutzeridentitäten und deckt dabei Risiken auf, die anderen Tools entgehen.
8X
Weitere Identitätsdatensätze
2X
Weitere Malware-Einträge
14X
Weitere Passwörter im Klartext
5X
“
SOC EFFIZIENZ
„SpyCloud Investigations mit ‚ IDLink ‘ hat unsere Ermittlungszeit drastisch verkürzt und die bisherige Arbeitszeit von zwei Stunden im SOC auf nur wenige Minuten reduziert.“
SOC-Manager, globale Fluggesellschaft
ZEITVORTEILE DURCH CTI
„Bei Ermittlungen kommt es auf jede Minute an, und manchmal gerät man dabei auf Umwege. IDLink spart mir bei jeder Ermittlung mindestens 10 Minuten.“
SOC EFFIZIENZ
„SpyCloud Investigations mit ‚ IDLink ‘ hat unsere Ermittlungszeit drastisch verkürzt und die bisherige Arbeitszeit von zwei Stunden im SOC auf nur wenige Minuten reduziert.“
SOC-Manager, globale Fluggesellschaft
WEITERE PRODUKTE ENTDECKEN
Holen Sie mehr heraus aus IDLink
IDLink ermöglicht es Ihnen, das tatsächliche Risiko, das eine einzelne gefährdete Identität für Ihr Unternehmen darstellt, zu visualisieren und entsprechende Maßnahmen zu ergreifen.
Cybercrime Investigations
Active Directory Guardian
Nächste Schritte
Sind Sie bereit, den Schritt von fragmentierten Identitätsansichten hin zu ganzheitlicher Identitätsintelligenz zu machen?
Sehen Sie sich noch heute eine Demo an.
IDLink Häufig gestellte Fragen zu Analytics
Bei der Exact-Match-Überwachung wird geprüft, ob eine bestimmte geschäftliche E-Mail-Adresse oder ein bestimmter Benutzername in einem Datenleck, einem Malware-Protokoll oder einem Phishing-Datensatz auftaucht. Dabei werden Ergebnisse für genau diesen einen Identifikator zurückgegeben, und die Überprüfung endet an dieser Stelle. Das Problem besteht darin, dass die meisten Mitarbeiter in ihrem digitalen Alltag mehrere E-Mail-Adressen, private Konten und Benutzernamen verwenden und Passwörter häufig für verschiedene Konten wiederverwenden. Wenn ein privates Konto gehackt wird und die gestohlenen Anmeldedaten ein Passwort enthalten, das mit dem aktuellen Unternehmenspasswort des Mitarbeiters übereinstimmt, liefert ein Exact-Match-Scan der Unternehmens-E-Mail keine Ergebnisse – da die Arbeitsadresse bei dem Datenleck nicht offengelegt wurde. Das Risiko besteht zwar, ist aber für Exact-Match-Tools unsichtbar. SpyCloud IDLink behebt dieses Problem, indem es automatisch Querverweise über alle mit einer Person verbundenen Identitätsmerkmale durchführt: geschäftliche E-Mail-Adressen, private E-Mail-Adressen, Backup-E-Mail-Adressen, Benutzernamen, gemeinsam genutzte Passwörter, personenbezogene Daten (PII), Geräte-Fingerabdrücke und mehr als ein Dutzend weiterer Asset-Typen. Es erstellt einen vernetzten Identitätsgraphen, der geschäftliche und private Sicherheitsrisiken miteinander verknüpft, und liefert dann nur die Ergebnisse, die für das Unternehmensrisiko relevant sind. Im Vergleich zu Abfragen mit exakter Übereinstimmung findet „ IDLink “ durchschnittlich achtmal mehr Identitätsdatensätze pro Benutzer, 14-mal mehr Passwörter im Klartext, fünfmal mehr E-Mail-Adressen und doppelt so viele Malware-Einträge.
Die Wiederverwendung von Passwörtern zwischen privaten und beruflichen Konten ist einer der häufigsten und am schwersten zu erkennenden Einstiegspunkte für ATO-Angriffe. Ein Mitarbeiter, der dasselbe Passwort für sein privates Gmail-Konto und seinen Okta-SSO-Login verwendet, birgt ein Risiko, das kein Überwachungstool des Unternehmens durch eine Erkennung exakter Übereinstimmungen aufdecken kann – da bei dem Gmail-Datenleck die berufliche E-Mail-Adresse nicht offengelegt wird. „ IDLink “ schließt diese Lücke, indem es die berufliche Identität des Mitarbeiters mit seinem gesamten persönlichen Identitätsprofil abgleicht. Wenn die Daten von SpyCloud einen Datenpanne-Eintrag enthalten, der eine offengelegte persönliche E-Mail-Adresse mit einem bestimmten Passwort anzeigt, und „ IDLink “ feststellt, dass diese persönliche E-Mail-Adresse zu einem Mitarbeiter gehört, dessen aktuelles Passwort für das Arbeitskonto mit dem offengelegten Passwort übereinstimmt, kennzeichnet es die Gefährdung und löst Abhilfemaßnahmen über Active Directory, Okta oder Entra ID aus. Dadurch kann „ Identity Guardians “ mit aktivierter Funktion „ IDLink “ pro Benutzer 14-mal mehr Klartext-Passwörter finden als bei einer Exact-Match-Überprüfung. Bei einer Überwachung mit exakter Übereinstimmung bliebe das Konto des Mitarbeiters auf unbestimmte Zeit anfällig, da die Offenlegung niemals die Unternehmensdomäne betrifft.
IDLink umfasst mehr als 200 Arten von Identitätsdaten, die aus dem Darknet-Datensatz von SpyCloud gewonnen wurden, darunter aktuelle und historische E-Mail-Adressen, E-Mail-Adressen für Backups und Wiederherstellungen, Benutzernamen bei verschiedenen Diensten, Passwörter im Klartext und als Hash, Telefonnummern, physische Adressen, Geräte-Fingerabdrücke, IP-Adressen, Metadaten zur Quelle von Datenlecks sowie Telemetriedaten zu Malware-Infektionen. Wenn „ IDLink “ eine Abfrage zu einer Unternehmensmitarbeiter- oder Verbraucheridentität durchführt, durchsucht es im Hintergrund automatisch alle verfügbaren Verbindungen zwischen Identitätsdaten und erstellt so einen Identitätsgraphen, der Datensätze aus Datenpannen, Protokollen von Infostealer-Malware und Phishing-Erfassungen über die gesamte digitale Historie dieser Person hinweg verknüpft. Entscheidend ist, dass „ IDLink “ nicht alle gefundenen Ergebnisse zurückgibt. Es wendet Relevanzfilter an, um Identitätsdaten zu entfernen, die nicht zum Zielrisiko des Unternehmens in Zusammenhang stehen, wodurch die Ergebnisse umsetzbar bleiben und nicht durch irrelevante Informationen überladen werden. Das Ergebnis ist eine kuratierte Sammlung von Sicherheitsrisiken, die mit der Identität des jeweiligen Benutzers verknüpft sind – und kein roher Datensatz aller Datensätze, die mit benachbarten Datenpunkten in Verbindung stehen. Diese Präzision ermöglicht es SOC-Teams, mit „ IDLink “Untersuchungen in großem Maßstab durchzuführen; ein Kunde berichtete nach der Einführung von einer Steigerung der Analystenproduktivität um 400 %.
Bei der „ cybercrime investigations “ gibt ein einzelner Datenpunkt – eine E-Mail-Adresse, ein Benutzername, eine IP-Adresse – selten Aufschluss darüber, wer hinter einem Angriff steckt. Manuelle OSINT-Recherchen über mehrere Quellen hinweg, um verbundene Identitäten, alternative Identitäten und Infrastrukturen zu finden, nehmen Tage an Analystenzeit in Anspruch und führen häufig in eine Sackgasse, wenn die Daten nicht in indexierten öffentlichen Quellen zu finden sind. „ IDLink “ automatisiert die Korrelationsebene. Ausgehend von einem einzigen Suchkriterium durchsucht „ IDLink “ automatisch den gesamten Darknet-Datensatz von SpyCloud, um verbundene Benutzernamen, alternative E-Mail-Adressen, für mehrere Konten verwendete gemeinsame Passwörter, Geräte-Fingerabdrücke und Infrastrukturverbindungen aufzudecken, die die Zielidentität mit umfassenderen kriminellen Aktivitäten verknüpfen. Da die Daten von SpyCloud aus wiedergewonnenen Infostealer-Protokollen, den Ergebnissen von Phishing-Kits und Daten aus Sicherheitsverletzungen stammen – und nicht aus der Indizierung des Surface-Webs –, deckt das Tool Verbindungen auf, die mit herkömmlichen OSINT-Tools nicht erreichbar sind. IDLink liefert pro Untersuchung achtmal mehr Identitätsdatensätze als herkömmliche OSINT-Methoden, und ein Kunde berichtete, dass er eine zweiwöchige Untersuchung auf vier Sekunden verkürzen konnte. Für Analysten, die sich mit der Zuordnung von Ransomware-Angriffen, der Untersuchung von Insider-Bedrohungen oder der Kartierung von Betrugskampagnen befassen, verwandelt „ IDLink “ eine OSINT-Sackgasse in eine konkrete Spur, indem es die kontoübergreifenden Verbindungen aufdeckt, die Angreifer nutzen, um unentdeckt zu bleiben.
IDLink ist in die gesamte SpyCloud-Produktsuite integriert und steht zudem als eigenständige API für Teams zur Verfügung, die eine ganzheitliche Identitätskorrelation direkt in ihre eigenen Tools und Arbeitsabläufe integrieren möchten. Im Unternehmenskontext bildet „ IDLink “ die Grundlage für die erweiterten Scan-Funktionen in „ Identity Guardians “ und ermöglicht es „Active Directory Guardian“, „Okta Workforce Guardian“ und „Entra ID Guardian“, die Wiederverwendung von Passwörtern zwischen privaten und Unternehmenskonten zu erkennen, anstatt lediglich exakte Übereinstimmungen bei Unternehmenszugangsdaten zu melden. Im Untersuchungskontext läuft „ IDLink “ automatisch innerhalb des „ Cybercrime Investigations “-Moduls und durchsucht im Hintergrund alle Identitätsdaten, sobald ein Analyst einen Selektor übermittelt. Für verbraucherorientierte Anwendungen ermöglicht die „Consumer IDLink “-API Betrugs- und Produktteams, mehrere Identitätsartefakte gemeinsam zu übermitteln und korrelierte Risikoindikatoren für die Erkennung synthetischer Identitäten, die Überprüfung der Erstellung risikoreicher Konten sowie die Entscheidungsfindung bei Transaktionsrisiken zu erhalten. Teams, die „ IDLink “ als eigenständige API einsetzen, können diese programmgesteuert zusammen mit anderen Datenquellen abfragen und die Ergebnisse in SIEM-Plattformen, benutzerdefinierte Untersuchungsworkflows oder Entscheidungsengines zur Betrugsbekämpfung einspeisen. Allen Einsatzszenarien ist eines gemeinsam: „ IDLink “ ersetzt eindimensionale Identitätsprüfungen durch eine vernetzte Sicht auf die gesamte Expositionshistorie einer Person über ihren beruflichen und privaten Identitätsbereich hinweg.