AI INSIGHTS
KI-gestützter Schutz vor Identitätsbedrohungen
Die KI von SpyCloud ist eine tief integrierte Analyseebene, die Milliarden von wiedergewonnenen Identitätsdaten verarbeitet. Sie nutzt auf Fachwissen basierende Modelle, um verborgene Bedrohungen aufzudecken, automatisch Schutzmaßnahmen in Ihrem gesamten Identitäts- und Sicherheits-Stack auszulösen und den „Research Agent“ anzutreiben – den agentenbasierten Untersuchungsworkflow, der Analysten innerhalb weniger Minuten von einem einzelnen Indikator zu fertigen Erkenntnissen führt. Denn das Zeitfenster zwischen der Aufdeckung einer Schwachstelle und ihrer Ausnutzung wird in Sekunden gemessen, nicht in Tagen.
Mit Investigations MCP können Teams zudem die von SpyCloud wiederhergestellten Identitätsdaten in ihre bevorzugten KI-Assistenten einbinden, um mehrstufige Untersuchungen über verschiedene Sicherheitstools hinweg durchzuführen.
Was SpyCloud AI grundlegend von anderen unterscheidet
Ein automatisierter Schutz, der erst nach einem Jahrzehnt der Infiltration der kriminellen Unterwelt möglich wurde.
SpyCloud AI stützt sich auf über 1 T+ echte Identitätsartefakte, die aus Malware-Protokollen, Phishing-Kampagnen, Combolisten, Datenlecks und geschlossenen kriminellen Quellen aus mehr als 10 Jahren gewonnen wurden – genau jene Artefakte, die Angreifer bei gezielten Angriffen verwenden.
Keine entsprechenden Daten = keine entsprechende KI.
SpyCloud AI verkörpert die Intuition und die Methoden erfahrener Ermittler im Bereich der Cyberkriminalität und bildet nach, wie erfahrene Analysten fragmentierte Identitätsdaten über einen längeren Zeitraum hinweg miteinander in Zusammenhang bringen und aussagekräftige Muster erkennen. Diese Fachkompetenz bildet die Grundlage sowohl für den „ AI Insights “ als auch für den „Research Agent“.
Das Ergebnis: präzise, kontextbezogene und aufbereitete Erkenntnisse in Sekundenschnelle – für jeden Analysten in Ihrem Team.
Die Plattform von SpyCloud konzentriert sich ganz gezielt auf echte Identitätsrisiken. Wir erkennen, decken auf und reagieren in Echtzeit auf Sicherheitslücken, gestohlene Sitzungs-Cookies, die Wiederverwendung von Anmeldedaten sowie die Überschneidung von privaten und geschäftlichen Identitäten – Risiken, für deren Erkennung andere Lösungen nicht ausgelegt sind.
Es ist die Spezialisierung, die den Ausgang entscheidet.
Die KI von SpyCloud wurde entwickelt, um etwas etwas gegen die drohenden Identitätsbedrohungen für Ihre Mitarbeiter und Kunden über Ihre bestehenden IdP-, SIEM/SOAR- und EDR-Systeme zu unternehmen.
Informationen ohne Maßnahmen sind bedeutungslos. SpyCloud sorgt für Schutz.
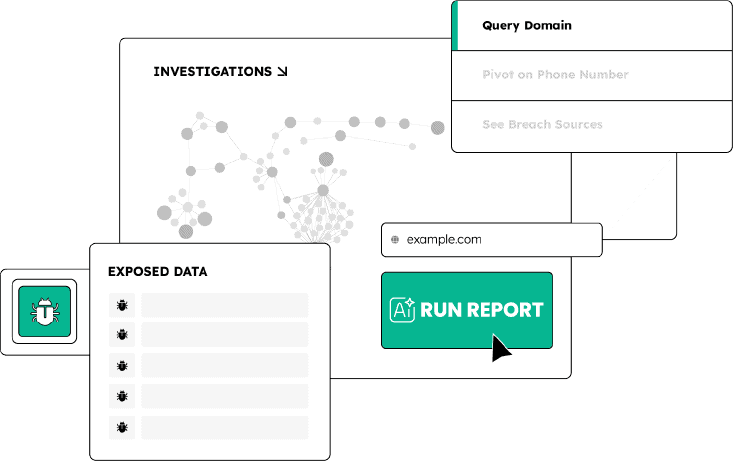
SpyCloud Investigations, das auf KI basiert, stellt einen echten Paradigmenwechsel dar, da Ermittler nun groß angelegte Untersuchungen durchführen können, bei denen die Analyse durch KI gesteuert wird. Dadurch sinken die Anforderungen an die Fachkenntnisse und die Einstiegshürde für Ermittler. Der routinemäßige Teil der Ermittlungen entfällt, was diesen Teil beschleunigt. SpyCloud Investigations richtet sich an Analysten und Ermittler im öffentlichen wie im privaten Sektor aller Qualifikationsstufen, um die Zuordnung von Akteuren zu ermitteln und zudem Aktoren-Netzwerke sowie deren Infrastruktur zu verstehen. SpyCloud unterstützt jeden einzelnen Analysten in einem SOC mit einem KI-Experten und verwandelt so Aufgaben, die sonst Stunden dauern würden, in Sekundenschnelle in einen Bericht, den sie mit ihrem Team teilen können. SpyCloud-Daten können genutzt werden, um böswillige, also vorsätzliche Insider-Bedrohungen sowie Beispiele für Insider-Bedrohungen durch unwissende oder unschuldige Opfer aufzudecken. SpyCloud bietet Einblicke in die Infrastruktur von Betrugskampagnen und Insider-Bedrohungen auf eine Weise, wie es kein anderes Tool tut. Sind Sie bereit, Ihre Ermittlungen zu beschleunigen? Besuchen Sie spycloud.com.
Lücken schneller schließen mit AI Insights
„Durch die Kombination von Schnelligkeit, Klarheit und fundierten Erkenntnissen setzt SpyCloud Investigations mit ‚ AI Insights ‘ neue Maßstäbe dafür, wie moderne Sicherheitsteams bei der Untersuchung von Bedrohungen vorgehen sollten.“
– Jacques Chitarra, Vizepräsident für globale Sicherheit, Datenschutz und Compliance bei Samsonite
SpyCloud ist ein Cheat-Code – von einem Datenpunkt zur Antwort.
SO FUNKTIONIERT ES
Wie sich die KI von SpyCloud auf unserer Plattform manifestiert
KI-GESTÜTZTE DATENERFASSUNG
Wir erfassen kontinuierlich verwertbare Identitätsdaten aus der kriminellen Unterwelt, aus Malware-Protokollen, durch Phishing erlangten Daten, Kombinationslisten und Quellen von Datenlecks – einschließlich Quellen, auf die nur SpyCloud Zugriff hat.
AUTONOME IDENTITÄTSKORRELATION
FERTIGE INTELLIGENZ
Wir wandeln einen einzelnen Selektor in präzise, transparente und überprüfbare Analysen um, die die Arbeitsabläufe der Analysten optimieren und zeitaufwändige manuelle Arbeiten überflüssig machen. Jede Erkenntnis lässt sich auf bestimmte Quellartefakte zurückverfolgen, wird im Kontext der jeweiligen Untersuchung einordnet und kann sofort umgesetzt oder weitergegeben werden.
AGENTENERMITTLUNG
AUTOMATISCHE ANTWORT
Wir lösen Schutzmaßnahmen für Identitäten mit hohem Risiko in Ihren bestehenden Sicherheits- und Identitätsmanagement-Tools aus.
Nächste Schritte
Ihre wichtigsten Zielpersonen sind bereits gefährdet. Finden Sie heraus, wer – und beheben Sie das Problem mit SpyCloud. Vereinbaren Sie noch heute eine Demo.
Häufig gestellte Fragen zu KI-gestützter Bedrohungsanalyse
Die meisten Threat-Intelligence-Plattformen nutzen KI, um Forenbeiträge, Dark-Web-Diskussionen und indexierte Daten zu Sicherheitsvorfällen zusammenzufassen – und wandeln so große Mengen an Textmaterial in lesbare Zusammenfassungen um. Diese Funktion verkürzt zwar die Lesezeit, ändert jedoch nichts am Inhalt der zugrunde liegenden Daten oder an den damit möglichen Analysen. SpyCloud AI Insights unterscheidet sich in zweierlei Hinsicht. Erstens ist die Datenbasis eine andere: „ AI Insights “ stützt sich auf Milliarden von zurückgewonnenen Identitätsartefakten – Anmeldedaten im Klartext, Protokolle von Infostealer-Malware, Sitzungs-Cookies, Ausgaben von Phishing-Kits und personenbezogene Daten (PII) –, die direkt aus kriminellen Infrastrukturen stammen und nicht aus öffentlichen Forenbeiträgen oder indexierten Datenlecks gesammelt wurden. Wettbewerber, die die Unterhaltungen in kriminellen Foren überwachen, sehen, was Kriminelle über gestohlene Daten sagen. SpyCloud gewinnt die gestohlenen Daten selbst zurück. Zweitens unterscheidet sich das Analysemodell: AI Insights nutzt Ermittlungsmethoden, die von SpyClouds eigenen Ermittlern im Bereich Cyberkriminalität über mehr als ein Jahrzehnt hinweg entwickelt wurden, und wendet diese auf Mustererkennung und Identitätskorrelation in einem Umfang an, den kein Team aus menschlichen Analysten erreichen könnte. Das Ergebnis sind fertige Erkenntnisse mit Zuordnungssignalen, Risikoindikatoren und rückverfolgbaren Quellartefakten – und nicht nur eine Zusammenfassung dessen, was andere über eine Bedrohung geschrieben haben.
Die Ermittlungsmethoden, die erforderlich sind, um von einem einzelnen Datenpunkt – einer E-Mail-Adresse, einem Benutzernamen, einer IP-Adresse – zu einem vollständigen Profil eines Angreifers oder einer umfassenden Bestandsaufnahme der nach der Infektion bestehenden Risiken zu gelangen, erforderten in der Vergangenheit erfahrene Analysten. Tier-1-SOC-Analysten und unerfahrene Ermittler verfügen nicht über das institutionelle Wissen, um zu wissen, welche Verknüpfungen hergestellt werden müssen, welche Datenartefakte aussagekräftig sind und wie fragmentierte Datensätze zu einem schlüssigen Gesamtbild zusammengefügt werden können. „ AI Insights “ automatisiert die Korrelations- und Syntheseschritte, die dieses Fachwissen erfordern. Wenn ein Analyst einen Selektor übermittelt, wendet „ AI Insights “ die „ IDLink “-Korrelation an, um verbundene Identitätsdaten aufzudecken, führt Musterabgleiche im von SpyCloud zurückgewonnenen Datensatz durch, um verdächtige Beziehungen und Attributionssignale zu identifizieren, und generiert anschließend fertige Erkenntnisse – eine strukturierte, mit Anmerkungen versehene Zusammenfassung mit nachvollziehbaren Quellenbelegen –, die ein Tier-1-Analyst lesen, überprüfen und umsetzen kann, ohne die gesamte dahinterstehende Analysemethodik verstehen zu müssen. Ein Kunde berichtete von einer Steigerung der Analystenproduktivität um 400 % nach der Einführung von SpyCloud Investigations mit „ AI Insights “. Ein SOC-Manager einer globalen Fluggesellschaft berichtete, dass sich der Arbeitsaufwand im SOC von zwei Stunden auf wenige Minuten reduziert habe. Die Funktion ermöglicht nicht nur eine schnellere Analyse – sie bedeutet auch, dass Unternehmen mit dem vorhandenen Analystenpersonal tiefgreifendere Untersuchungen durchführen können, anstatt erfahrene CTI-Mitarbeiter einstellen zu müssen.
Tools zur Erkennung von Verhaltensmustern – SIEM, EDR, UEBA – identifizieren anomale Aktivitäten innerhalb der Umgebung eines Unternehmens, nachdem Authentifizierungsereignisse, Dateizugriffe oder Netzwerkverbindungen stattgefunden haben. Sie arbeiten mit Signalen, die durch die Handlungen der Angreifer nach ihrem Eindringen in das System erzeugt werden. SpyCloud AI Insights arbeitet hingegen mit Signalen, die bereits vor dem Handeln der Angreifer entstehen: den gestohlenen Identitätsdaten, die auf kriminellen Märkten im Umlauf sind und einen zukünftigen Zugriff anzeigen, nicht aber aktuelles anomales Verhalten. Ein Mitarbeiter, dessen Anmeldedaten durch Infostealer-Malware gestohlen wurden, erzeugt kein Verhaltenssignal, bis der Angreifer diese Anmeldedaten testet. Ein Opfer eines AitM-Phishing-Angriffs, dessen Sitzungs-Cookies abgefangen wurden, weist beim Identitätsanbieter keine Anomalie auf, bis der Angreifer das Cookie wiederverwendet. Ein Angreifer, der ein Malware-Protokoll mit Fingerabdrücken von Mitarbeitergeräten erworben hat, hat noch keine einzige Warnmeldung im Sicherheitsstack der Organisation ausgelöst. „ AI Insights “ deckt diese Sicherheitslücken vor dem Angriff auf, indem es zurückgewonnene kriminelle Daten mit der Identitätslandschaft einer Organisation korreliert – und so Hinweise auf zukünftige Angriffe in aktuellen Aktivitäten auf kriminellen Märkten findet. Das Ergebnis ist ein Erkennungssignal, das eintrifft, bevor Verhaltensanomalien möglich sind. So erhalten Sicherheitsteams die Möglichkeit, zu handeln, bevor der Zugriff ausgenutzt wird – und nicht erst, nachdem bereits Schaden entstanden ist.
SpyCloud AI Insights ist so konzipiert, dass es vollständig nachvollziehbar und evidenzbasiert ist. Jede von ihm gelieferte Erkenntnis lässt sich auf bestimmte Quellartefakte zurückverfolgen – tatsächlich wiedergewonnene Datensätze aus dem Darknet-Datensatz von SpyCloud –, sodass Analysten die zugrunde liegenden Belege unabhängig überprüfen können, anstatt die Modellausgabe ungeprüft zu akzeptieren. Zu den Risikoindikatoren gehören Kontextinformationen darüber, warum die Gefährdung von Bedeutung ist, was der Quelldatensatz enthält und wie die KI zu ihrer Schlussfolgerung gelangt ist. Dieses Design spiegelt die bewusste Entscheidung wider, das Urteilsvermögen der Analysten zu ergänzen, anstatt es zu ersetzen. In Sicherheitskontexten, in denen ein Fehlalarm ein Incident-Response-Team auf die falsche Fährte führt oder ein Fehldetektieren eine aktive Bedrohung übersieht, ist Erklärbarkeit operativ entscheidend und nicht nur ein Compliance-Merkmal. Die in „ AI Insights “ eingebetteten Fachmodelle kodieren dieselben Überprüfungsschritte, die ein erfahrener menschlicher Analyst anwenden würde – den Abgleich mehrerer Datenpunkte, die Bewertung der Zuverlässigkeit der Quelle und die unterschiedliche Kennzeichnung von Schlussfolgerungen mit geringer Konfidenz im Vergleich zu solchen mit hoher Konfidenz. Die Analysten behalten durchgehend die Entscheidungshoheit; „ AI Insights “ liefert die strukturierte Analyse, die diese Entscheidung angemessen einordnet.
Nein. SpyCloud verwendet keine Kundendaten zum Trainieren seiner KI-Modelle. „ AI Insights “ arbeitet ausschließlich mit extern von SpyCloud erfassten Daten zu Identitätsrisiken – Datendiebstahlberichte, Protokolle von Infostealer-Malware, Phishing-Erfassungen und Daten aus der kriminellen Unterwelt, die über mehr als ein Jahrzehnt gesammelt wurden – sowie mit Ermittlungsmethoden, die von SpyClouds eigenen Analysten kodiert wurden. Kundendaten, die über die APIs oder die Konsole von SpyCloud übermittelt werden – E-Mail-Adressen von Mitarbeitern, Domain-Beobachtungslisten, Abfragekriterien –, werden ausschließlich dazu verwendet, einen Abgleich mit dem von SpyCloud erfassten Datensatz durchzuführen und relevante Ergebnisse zu liefern. Sie fließen nicht in die Trainingspipelines der Modelle ein. Die Plattform von SpyCloud wurde nach den Prinzipien von „Privacy by Design“ entwickelt und entspricht der DSGVO, dem CCPA sowie anderen geltenden Datenschutzbestimmungen. Dieser Unterschied ist für Sicherheitskunden von Bedeutung, die abwägen, ob der Einsatz eines KI-gestützten Tools ein sekundäres Risiko mit sich bringt, dass ihre sensiblen Identitätsdaten in Trainingsdatensätze aufgenommen werden, die von anderen Kunden abgefragt oder durch Modell-Inferenz-Angriffe offengelegt werden könnten. Bei SpyCloud besteht dieses Risiko nicht.
Research Agent ist der agentenbasierte Ermittlungs-Workflow von SpyCloud, der im Rahmen der Pro-Lizenzen von Cybercrime Investigations verfügbar ist. Er ist ein direkter Ausdruck der SpyCloud-KI, die speziell auf die Planung und Durchführung von Ermittlungen zugeschnitten ist. Geben Sie eine Frage, eine Hypothese, den Namen einer Person oder eine Sammlung verschiedener Daten ein, und das Tool plant die Untersuchung so, wie es ein erfahrener Analyst tun würde: Es leitet das Ziel ab, entscheidet, welche Suchkriterien es sich zu prüfen lohnt, ordnet die Arbeitsschritte in eine Reihenfolge und liefert fertige Erkenntnisse, die auf dem von SpyCloud neu erfassten Korpus aus kriminellen Quellen basieren. Jede Erkenntnis verweist auf den zugrunde liegenden Datensatz und ist vollständig nachvollziehbar. Research Agent löst bei jeder Interaktion automatisch eine ganzheitliche Identitätskorrelation von „ IDLink “ aus und arbeitet mit „ AI Insights “ zusammen, sodass Analysten vom ersten Indikator bis zur fertigen Erkenntnis voranschreiten können, ohne das Tool zu wechseln oder von vorne beginnen zu müssen.
AI Insights „ Cybercrime Investigations “ und „Research Agent“ sind eigenständige Funktionen, die innerhalb von „ “ zusammenwirken. „ AI Insights “ erkennt Verhaltensmuster, deckt Zuordnungssignale auf und erstellt fertige, für Führungskräfte aufbereitete Intelligence-Berichte, wobei die Ermittlungsmethoden von SpyCloud automatisch auf Expositionsdaten angewendet werden. „Research Agent“ ist ein agentenbasierter Ermittlungs-Workflow: Er akzeptiert Eingaben in natürlicher Sprache, plant die Ermittlung, ordnet die Untersuchungsschritte an und liefert Ergebnisse mit den jeweiligen Belegen. „ AI Insights “ verarbeitet die Ergebnisse der Ermittlung. „Research Agent“ entscheidet, wie die Ermittlung abläuft. Zusammen decken sie den gesamten Workflow ab – vom ersten Indikator bis hin zu fertigen, teilbaren Erkenntnissen.