

PLATTFORM
Unternehmensschutz
vor identitätsbasierten Angriffen
Jeder mit Ihrem Unternehmen verbundene Nutzer – von Mitarbeitern über Auftragnehmer bis hin zu Dritten – stellt einen Angriffspunkt für Cyberkriminelle dar. SpyCloud Enterprise Protection schließt Lücken bei der Identitätssicherheit, bevor Angreifer diese bei ATO-, Session-Hijacking- und Ransomware-Angriffen ausnutzen können.
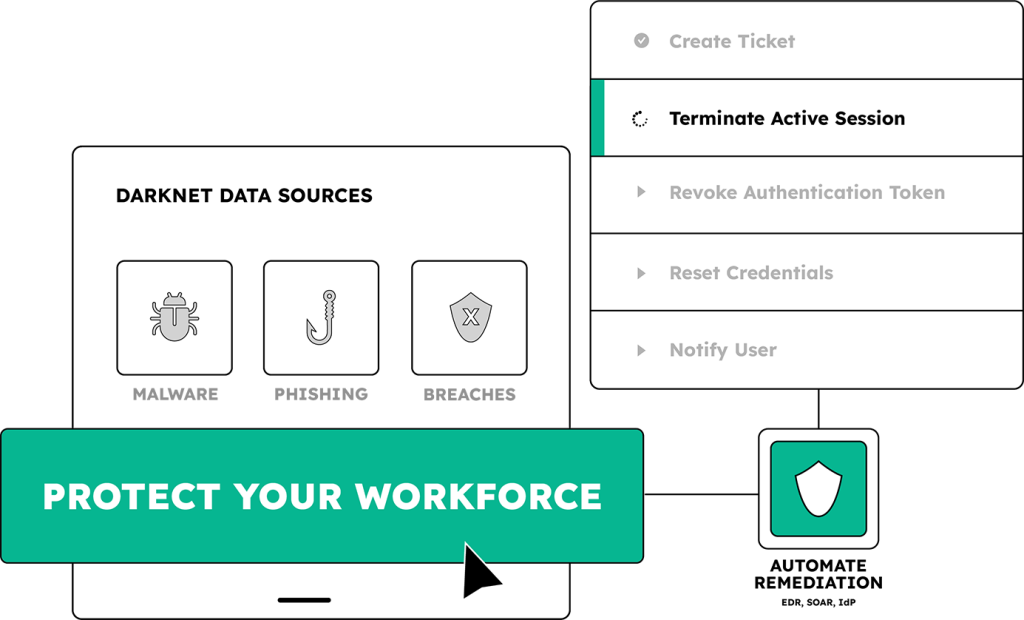
Automatisierter Schutz vor Identitätsbedrohungen für überlastete Sicherheitsbeauftragte
Überwachen Sie kontinuierlich Identitätsrisiken, die durch Datenlecks, Malware-Infektionen und Phishing-Kampagnen entstehen – unter Verwendung der branchenweit umfassendsten wiedergewonnenen Daten – und ergreifen Sie Maßnahmen, bevor Angreifer zuschlagen.
Erhalten Sie frühzeitig Warnungen vor Risiken, die sich aus der gesamten Expositionshistorie Ihrer Mitarbeiter ergeben – einschließlich Infektionen privater Geräte und der Wiederverwendung von Zugangsdaten –, die den Zugriff auf Ihre kritischen Geschäftssysteme gefährden könnten.
Verwandeln Sie risikoreiche Schwachstellen in sofortige Abhilfemaßnahmen und verkürzen Sie so die Zeit für Erkennung, Untersuchung und Reaktion von Wochen auf Minuten.
PRODUKTE ENTDECKEN
SpyCloud-Produkte für den Unternehmensschutz
Erkennen Sie Identitätsbedrohungen nicht nur – beseitigen Sie sie. SpyCloud deckt exponierte Identitätsdaten in Ihrer gesamten Belegschaft auf und automatisiert die Behebung, um Kriminelle daran zu hindern, diese auszunutzen.
Gezielte und automatisierte Kontoübernahmen verhindern
Verhindern Sie Session-Hijacking durch kompromittierte Authentifizierungs-Cookies
Ergreifen Sie Maßnahmen in Bezug auf Geräte, Benutzer und Anwendungen, die Malware ausgesetzt sind und zu Ransomware führen können
Schützen Sie die digitalen Identitäten von Führungskräften vor gezielten Kontoübernahmen
Überwachung von Sicherheitsrisiken in der Lieferkette aufgrund von Offenlegungen im Dark Web
Wir müssen Datenschutzverletzungen nicht mehr manuell bearbeiten – was angesichts des ständigen Stroms neuer Vorfälle sehr zeitaufwendig war. Mit SpyCloud können wir den gesamten Prozess automatisieren.
ENTDECKEN SIE, WER SPYCLOUD NUTZT
Verteidiger
– wir helfen
SpyCloud ist der zuverlässige Partner für Sicherheits- und Identitätsteams, die die Identitäten ihrer Mitarbeiter schützen müssen, um den Zugriff auf Unternehmensressourcen zu sichern.
Sicherheitsmaßnahmen
Beschleunigen Sie die Erkennung und Behebung von Identitätsbedrohungen mithilfe von SpyCloud in Verbindung mit Ihren SIEM-, SOAR- und EDR-Tools
Identität
Identifizieren Sie offengelegte Anmeldedaten und die Wiederverwendung von Passwörtern – und beheben Sie Sicherheitslücken innerhalb von 5 Minuten nach ihrer Entdeckung
Integrationen
SpyCloud lässt sich in Ihre bestehenden Sicherheitstools und Arbeitsabläufe integrieren, sodass Sie die Reaktion auf Vorfälle beschleunigen und versteckte Einfallstore schließen können. Fügen Sie SpyCloud ganz einfach als Plug-and-Play-Option für den Schutz vor Identitätsbedrohungen bei führenden Sicherheitsanbietern hinzu: IdPs, EDRs, SOARs, SIEMs und TIPs.









Nächste Schritte
Beginnen Sie mit SpyCloud innerhalb weniger Minuten mit der Behebung von Sicherheitslücken bei exponierten Identitäten
Häufig gestellte Fragen zum Schutz vor Bedrohungen in Unternehmen
Herkömmliche IAM-Tools verwalten den Zugriff auf der Grundlage dessen, was Identitätsanbieter zum Zeitpunkt der Authentifizierung sehen können – sie stützen sich auf interne Signale von registrierten Geräten und Konten. EDR-Tools schützen verwaltete Endpunkte, haben jedoch keinen Einblick in Anmeldedaten oder Sitzungsartefakte, die von privaten Geräten, Computern von Auftragnehmern oder nicht verwalteten Laptops gestohlen wurden, die über einen Browser auf Unternehmensanwendungen zugreifen. ITDR-Tools erkennen anomales Identitätsverhalten erst, nachdem es innerhalb der Umgebung aufgetreten ist. Keines dieser Tools hat Einblick in die kriminelle Unterwelt – dort, wo gestohlene Anmeldedaten, Sitzungs-Cookies und Protokolle von Infostealer-Malware zirkulieren, bevor Angreifer sie nutzen. SpyCloud Enterprise Protection schließt diese Lücke in der Sichtbarkeit vor dem Angriff. Indem gestohlene Identitätsdaten direkt aus kriminellen Quellen – Datenlecks, Protokolle von Infostealer-Malware, Phishing-Erfassungen und Kombolisten – zurückgewonnen und über den beruflichen und privaten Identitäts-Fußabdruck eines Mitarbeiters hinweg korreliert werden, deckt SpyCloud Sicherheitslücken auf, die IAM-, EDR- und ITDR-Tools aufgrund ihrer Architektur nicht erkennen können. Wird eine Übereinstimmung gefunden, löst SpyCloud innerhalb von Minuten automatisierte Abhilfemaßnahmen aus – das Zurücksetzen von Anmeldedaten, das Ungültigmachen von Sitzungs-Cookies und das Schließen infizierter Gerätezugangspunkte –, noch bevor Angreifer diese Daten ausnutzen können.
Angreifer beschränken sich nicht nur auf Unternehmenskonten. Wenn ein Mitarbeiter dasselbe Passwort sowohl für sein privates E-Mail-Konto als auch für seinen SSO-Zugang im Unternehmen verwendet, verschafft ein Hackerangriff auf das private Konto den Angreifern Zugangsdaten, die auch innerhalb der Unternehmensumgebung funktionieren – und die Sicherheitsmaßnahmen des Unternehmens haben keinen Einblick in diesen privaten Sicherheitsverstoß. Infostealer-Malware verschärft dieses Problem noch weiter: Sie infiziert häufig private Laptops, Heimcomputer und Geräte von Auftragnehmern, die Mitarbeiter nutzen, um über einen Browser auf Unternehmensanwendungen zuzugreifen. Eine einzige Malware-Infektion auf einem privaten Gerät kann durchschnittlich 26 Unternehmensanwendungen gefährden, darunter SSO-Plattformen, Sicherheitstools und Ticketingsysteme – von denen keine in einem verwalteten Endpunktinventar auftaucht. Im Jahr 2025 ereigneten sich 40 % der von SpyCloud erfassten Infostealer-Infektionen auf Geräten, auf denen EDR- oder Antiviren-Tools installiert waren, was bedeutet, dass selbst verwaltete Geräte nicht vollständig geschützt sind. Die IDLink-Analysen von SpyCloud verknüpfen berufliche und private Identitätsspuren und decken Schwachstellen überall im digitalen Leben eines Mitarbeiters auf, die ein Risiko für den Unternehmenszugang darstellen – einschließlich Anmeldedaten und Sitzungsartefakte, die von kontozentrierten Tools niemals erkannt werden.
Ransomware-Angriffe beginnen selten mit einer Verschlüsselung – sie beginnen mit gestohlenen Identitätsdaten. Die häufigste Ransomware-Kill-Chain durchläuft drei Phasen: Eine Infektion mit Infostealer-Malware entwendet Anmeldedaten und Sitzungsartefakte von einem Gerät eines Mitarbeiters oder Auftragnehmers; Angreifer nutzen diese Artefakte für den ersten Zugriff auf Unternehmensanwendungen; darauf folgt die laterale Bewegung, ermöglicht durch die bei derselben Infektion erfassten Geräte-Fingerabdrücke, Cookie-Daten und Anwendungsanmeldedaten. Fast jedes dritte Unternehmen, das Opfer eines Ransomware-Angriffs wurde, hatte zuvor bereits eine Infostealer-Infektion in seinen Aufzeichnungen verzeichnet. Im Jahr 2025 gaben 85 % der Unternehmen an, im vergangenen Jahr von Ransomware betroffen gewesen zu sein, wobei 35 % der Angriffspunkte auf Phishing zurückgeführt wurden – ein Anstieg gegenüber 25 % im Vorjahr. SpyCloud Enterprise Protection überwacht alle drei Phasen dieser Kill-Chain gleichzeitig: Die Offenlegung von Anmeldedaten bei Datenlecks, Phishing und Malware-Protokollen wird für eine frühzeitige Behebung aufgedeckt; Infektionsdaten auf Geräteebene identifizieren das gesamte Ausmaß der Kompromittierung nach der Infektion, bevor diese eine laterale Bewegung ermöglicht; und die Überwachung der Anbieteridentitäten erkennt kompromittierte Partner-Anmeldedaten, bevor sie zu Hintertür-Einstiegspunkten werden. Die Unterbrechung einer dieser Phasen verringert das Ransomware-Risiko; SpyCloud überwacht alle drei von einer einzigen Plattform aus.
Bei herkömmlichen Sicherheitstools beschränkt sich die Identität auf ein einziges Unternehmenskonto – eine E-Mail-Adresse, einen Verzeichniseintrag, einen Satz von Berechtigungen. Eine ganzheitliche Sichtweise auf Identitäten berücksichtigt, dass jeder Mitarbeiter einen digitalen Fußabdruck hinterlässt, der weit über sein Unternehmenskonto hinausgeht: private E-Mail-Adressen, die zur Registrierung bei Diensten verwendet werden und deren Passwort mit den Arbeitskonten übereinstimmt; private Geräte, die auf Unternehmensanwendungen zugreifen; frühere Arbeitgeber, deren Datenpannen Anmeldedaten betreffen, die im aktuellen Unternehmen wiederverwendet werden; sowie Backup-Konten, die mit derselben Person verknüpft sind. Angreifer zielen auf die gesamte, ganzheitliche Identität ab. Wenn bei einem Datenleck eine private Gmail-Adresse offengelegt wird, die ein Mitarbeiter zur Registrierung bei einem SaaS-Tool mit seinem Arbeitspasswort verwendet hat, können Angreifer diese Anmeldedaten nutzen, um auf Unternehmenssysteme zuzugreifen – und das Sicherheitsteam des Unternehmens hat keinerlei Hinweis darauf, dass dies geschehen ist. Die IDLink-Analysen von SpyCloud korrelieren automatisch die berufliche Identität eines Mitarbeiters mit seinem umfassenderen persönlichen Identitäts-Fußabdruck und decken so diese kontoübergreifenden Sicherheitsrisiken auf, die von kontozentrierten Tools übersehen werden. Aus diesem Grund findet SpyClouds IDLink im Durchschnitt achtmal mehr Identitätsdatensätze pro Nutzer und 14-mal mehr Klartext-Passwörter im Vergleich zur Überwachung durch native Identitätsanbieter – denn es betrachtet die gesamte Identität und nicht nur das Unternehmenskonto.
Das Identitätsrisiko in der Lieferkette ist die Schwachstelle, die von den meisten Sicherheitsprogrammen in Unternehmen unberücksichtigt bleibt. Anbieter, Managed-Service-Provider und Technologiepartner verfügen alle über privilegierten Zugriff auf Unternehmenssysteme – und ihre eigenen Mitarbeiterzugangsdaten, Sitzungs-Cookies und Geräteinfektionen kursieren auf kriminellen Märkten genauso wie die jeder anderen Organisation. Die Beteiligung von Drittanbietern an Sicherheitsvorfällen hat sich im Jahresvergleich verdoppelt, von 15 % auf 30 % aller Vorfälle. Wenn die Anmeldedaten von Mitarbeitern eines Ihrer fünf wichtigsten Lieferanten aktiv auf kriminellen Märkten gehandelt werden, stellt die kompromittierte Identität dieses Lieferanten einen vertrauenswürdigen Zugangspunkt zu Ihrer Umgebung dar – und eine auf Fragebögen basierende Lieferantenrisikobewertung wird dies nicht aufdecken. SpyCloud Enterprise Protection erweitert die Überwachung von Identitätsbedrohungen auf die kritischsten Lieferantenbeziehungen eines Unternehmens und verfolgt kontinuierlich den Identitätsbedrohungsindex jedes Lieferanten anhand von vier Bedrohungssignalen: Datenlecks, Malware-Infektionen, Phishing-Kampagnen und Kombilisten. Sicherheitsteams erkennen, welche Lieferantenidentitäten kompromittiert sind, was gestohlen wurde und wann – wobei 12-Monats-Trends zur Gefährdung aufzeigen, ob sich die Sicherheitshygiene der Lieferanten im Laufe der Zeit verbessert oder verschlechtert. Dies ersetzt das Rätselraten anhand von Fragebögen durch eine kontinuierliche, evidenzbasierte Transparenz in der Lieferkette.