

PLATAFORMA
Protección empresarial
frente a los ataques basados en la identidad
Cada usuario conectado a tu empresa —desde empleados hasta contratistas y terceros— representa un punto de acceso para los ciberdelincuentes. SpyCloud Enterprise Protection subsana las brechas de exposición de la identidad antes de que los atacantes puedan aprovecharlas en ataques de suplantación de identidad (ATO), secuestro de sesión y ataques de ransomware.
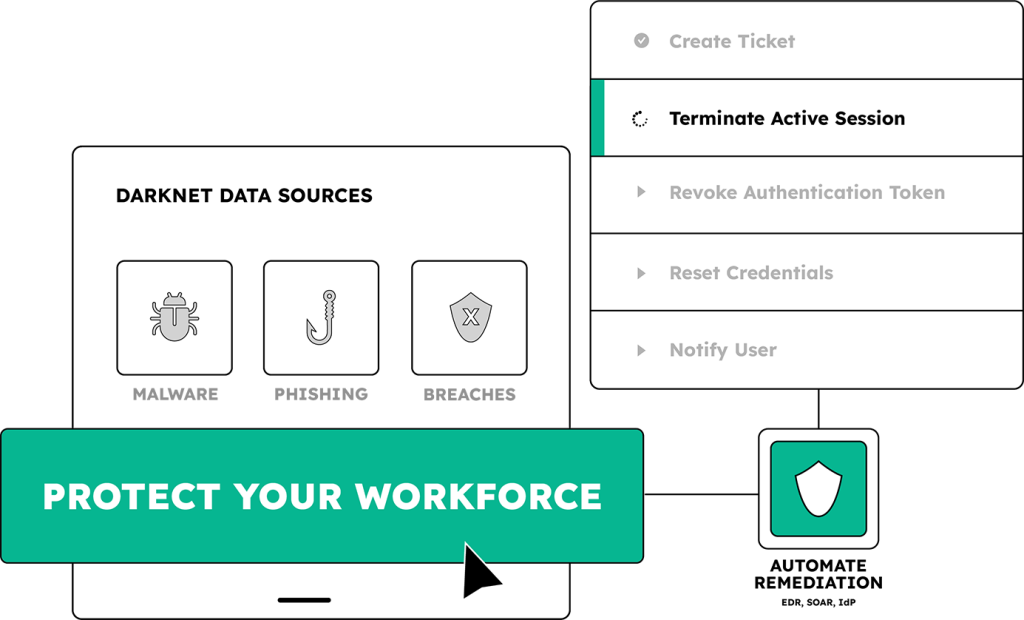
Protección automatizada contra amenazas a la identidad corporativa para equipos de seguridad sobrecargados de trabajo
Supervisa de forma continua las filtraciones de identidad derivadas de violaciones de datos, infecciones por malware y campañas de phishing —utilizando los datos recuperados más completos del sector — y toma medidas antes de que los delincuentes actúen.
Recibe alertas tempranas sobre los riesgos derivados del historial de exposición global de los empleados —incluidas las infecciones en dispositivos personales y la reutilización de credenciales— que podrían comprometer el acceso a tus sistemas empresariales críticos.
Convierte las exposiciones de alto riesgo en medidas correctivas inmediatas, reduciendo el tiempo de detección, investigación y respuesta de semanas a minutos.
EXPLORA NUESTROS PRODUCTOS
Productos de protección empresarial de SpyCloud
No te limites a detectar las amenazas a la identidad: desmantélalas. SpyCloud detecta los datos de identidad expuestos de toda tu plantilla y automatiza las medidas correctivas para impedir que los delincuentes se aprovechen de ellos.
Detén el secuestro de cuentas dirigido y automatizado
Evitar el secuestro de sesión provocado por cookies de autenticación comprometidas
Toma medidas respecto a los dispositivos, usuarios y aplicaciones expuestos a malware que puedan dar lugar a un ataque de ransomware
Proteger las identidades digitales de los ejecutivos frente a la apropiación selectiva de cuentas
Supervisar los riesgos de seguridad de la cadena de suministro derivados de filtraciones en la dark web
Ya no tenemos que gestionar manualmente las incidencias de seguridad, lo cual nos llevaba mucho tiempo debido al flujo constante de nuevas incidencias. SpyCloud nos permite automatizar todo el proceso.
DESCUBRE QUIÉN UTILIZA SPYCLOUD
Defenders
: te ayudamos
SpyCloud es el socio de confianza de los equipos de seguridad e identidad que deben proteger las identidades de los empleados para garantizar la seguridad del acceso a la empresa.
Operaciones de seguridad
Acelera la detección y la corrección de amenazas a la identidad utilizando SpyCloud junto con tus herramientas SIEM, SOAR y EDR
Identidad
Identifica las credenciales expuestas y la reutilización de contraseñas, y soluciona los casos de exposición en un plazo de 5 minutos desde su detección.
Integraciones
SpyCloud se integra con tus herramientas de seguridad y flujos de trabajo actuales para que puedas acelerar la respuesta ante incidentes y bloquear los puntos de entrada ocultos. Incorpora fácilmente SpyCloud como una opción «plug-and-play» para la protección contra amenazas de identidad con los principales proveedores de seguridad: IdP, EDR, SOAR, SIEM y TIP.









Próximos pasos
Empieza a proteger las identidades expuestas en cuestión de minutos con SpyCloud
Preguntas frecuentes sobre la protección contra amenazas para empresas
Las herramientas tradicionales de IAM gestionan el acceso basándose en lo que los proveedores de identidad pueden ver en el momento de la autenticación: operan a partir de señales internas procedentes de dispositivos inscritos y cuentas registradas. Las herramientas EDR protegen los terminales gestionados, pero no tienen visibilidad sobre las credenciales o los artefactos de sesión sustraídos de dispositivos personales, equipos de contratistas o portátiles no gestionados que acceden a aplicaciones corporativas a través de un navegador. Las herramientas ITDR detectan comportamientos anómalos relacionados con la identidad una vez que se producen dentro del entorno. Ninguna de estas herramientas tiene visibilidad del submundo delictivo, donde circulan las credenciales robadas, las cookies de sesión y los registros de malware de robo de información antes de que los atacantes los utilicen. SpyCloud Enterprise Protection cubre esa brecha de visibilidad previa al ataque. Al recuperar los datos de identidad robados directamente de fuentes delictivas —fugas de datos, registros de programas de robo de información, capturas de phishing y listas combinadas— y correlacionarlos con la huella de identidad laboral y personal de un empleado, SpyCloud pone de manifiesto las vulnerabilidades que las herramientas de IAM, EDR e ITDR son arquitectónicamente incapaces de detectar. Cuando se encuentra una coincidencia, SpyCloud activa medidas correctivas automatizadas —restablecimiento de credenciales, invalidación de cookies de sesión y cierre de los puntos de entrada de los dispositivos infectados— en cuestión de minutos, antes de que los atacantes puedan actuar sobre esos mismos datos.
Los atacantes no limitan sus objetivos a las cuentas corporativas. Cuando un empleado reutiliza una contraseña tanto en su cuenta de correo electrónico personal como en su inicio de sesión corporativo mediante SSO, una filtración de esa cuenta personal proporciona a los atacantes unas credenciales que funcionan dentro del entorno corporativo —y las herramientas de seguridad corporativas carecen de visibilidad sobre esa filtración personal—. El malware de robo de información agrava aún más esta situación: con frecuencia infecta ordenadores portátiles personales, equipos domésticos y dispositivos de contratistas que los empleados utilizan para acceder a aplicaciones corporativas a través de un navegador. Una sola infección de malware en un dispositivo personal puede dejar expuestas una media de 26 aplicaciones empresariales, incluidas plataformas de SSO, herramientas de seguridad y sistemas de gestión de incidencias, ninguna de las cuales aparece en el inventario de terminales gestionados. En 2025, el 40 % de las infecciones por malware de robo de información registradas por SpyCloud se produjeron en dispositivos con herramientas EDR o antivirus instaladas, lo que significa que ni siquiera los dispositivos gestionados están totalmente protegidos. Los análisis IDLink de SpyCloud conectan las huellas de identidad laborales y personales, sacando a la luz las vulnerabilidades en cualquier ámbito de la vida digital de un empleado que supongan un riesgo para el acceso corporativo —incluidas las credenciales y los artefactos de sesión que las herramientas centradas en las cuentas nunca detectan—.
Los ataques de ransomware rara vez comienzan con el cifrado: empiezan con el robo de datos de identidad. La cadena de ataque más habitual del ransomware consta de tres fases: una infección por malware de robo de información extrae credenciales y datos de sesión del dispositivo de un empleado o colaborador; los atacantes utilizan esos datos para obtener acceso inicial a las aplicaciones corporativas; a continuación se produce el movimiento lateral, facilitado por las huellas digitales de los dispositivos, los datos de cookies y las credenciales de las aplicaciones capturadas durante la misma infección. Casi una de cada tres empresas que sufrió un ataque de ransomware tenía constancia de una infección previa por un programa de robo de información. En 2025, el 85 % de las organizaciones informó de haber sufrido un ataque de ransomware en el último año, y el 35 % de los puntos de entrada se atribuyeron al phishing, lo que supone un aumento con respecto al 25 % del año anterior. SpyCloud Enterprise Protection supervisa simultáneamente las tres etapas de esta cadena de ataque: se detectan las exposiciones de credenciales en las brechas de seguridad, el phishing y los registros de malware para permitir una corrección temprana; la inteligencia de infección a nivel de dispositivo identifica el alcance total del compromiso tras la infección antes de que permita el movimiento lateral; y la supervisión de la identidad de los proveedores detecta las credenciales comprometidas de los socios antes de que se conviertan en puntos de entrada encubiertos. Interrumpir cualquiera de estas etapas reduce el riesgo de ransomware; SpyCloud supervisa las tres desde una única plataforma.
En las herramientas de seguridad tradicionales, la identidad se limita a una única cuenta corporativa: una dirección de correo electrónico, una entrada en el directorio y un conjunto de permisos. Una visión holística de la identidad reconoce que cada empleado tiene una huella digital que va mucho más allá de su cuenta corporativa: direcciones de correo electrónico personales utilizadas para registrarse en servicios que comparten contraseña con las cuentas de trabajo, dispositivos personales que acceden a aplicaciones corporativas, antiguos empleadores cuyos datos filtrados contienen credenciales reutilizadas en la organización actual y cuentas de respaldo vinculadas a la misma persona. Los atacantes actúan contra la identidad integral en su totalidad. Cuando una filtración expone una dirección personal de Gmail que un empleado utilizó para registrarse en una herramienta SaaS con su contraseña del trabajo, los atacantes pueden utilizar esa credencial para acceder a los sistemas corporativos —y el equipo de seguridad de la empresa no tiene indicios de que esto haya ocurrido—. El análisis IDLink de SpyCloud correlaciona automáticamente la identidad laboral de un empleado con su huella de identidad personal más amplia, sacando a la luz estos riesgos de exposición entre cuentas que las herramientas centradas en las cuentas pasan por alto. Por eso IDLink de SpyCloud detecta, de media, ocho veces más registros de identidad por usuario y catorce veces más contraseñas en texto plano en comparación con la supervisión nativa de los proveedores de identidad, ya que analiza la identidad en su totalidad, no solo la cuenta corporativa.
El riesgo de identidad en la cadena de suministro es la vía de exposición que la mayoría de los programas de seguridad empresarial dejan desprotegida. Los proveedores, los proveedores de servicios gestionados y los socios tecnológicos tienen acceso privilegiado a los sistemas corporativos, y las credenciales de sus propios empleados, las cookies de sesión y las infecciones de sus dispositivos circulan en los mercados delictivos al igual que las de cualquier otra organización. La participación de terceros en las filtraciones se ha duplicado de un año a otro, pasando del 15 % al 30 % de los incidentes. Si las credenciales de los empleados de uno de tus cinco principales proveedores se comercializan activamente en los mercados del crimen, la identidad comprometida de ese proveedor se convierte en un punto de acceso de confianza a tu entorno —y una evaluación de riesgos de proveedores basada en cuestionarios no lo detectará—. SpyCloud Enterprise Protection amplía la supervisión de amenazas a la identidad a las relaciones con los proveedores más críticos de una organización, realizando un seguimiento continuo del Índice de Amenazas a la Identidad de cada proveedor a través de cuatro señales de amenaza: filtraciones, infecciones por malware, campañas de phishing y listas combinadas. Los equipos de seguridad pueden ver qué identidades de proveedores están comprometidas, qué se ha robado y cuándo, con tendencias de exposición de 12 meses que muestran si la higiene de seguridad del proveedor está mejorando o empeorando con el tiempo. Esto sustituye las conjeturas basadas en cuestionarios por una visibilidad continua y basada en pruebas de la cadena de suministro.