

PRODUKT: VIP GUARDIAN
VIPs vor identitätsbasierten Angriffen schützen
Ohne in ihre Privatsphäre einzudringen
SpyCloud VIP Guardian erweitert den Schutz vor der Übernahme von Mitarbeiterkonten auf die persönlichen Konten wichtiger Führungskräfte und bietet so eine zusätzliche Schutzebene, ohne deren Privatsphäre zu verletzen – dadurch erhalten VIPs Einblick in ihre offengelegten Zugangsdaten und werden in die Lage versetzt, ihre digitalen Identitäten zu schützen.
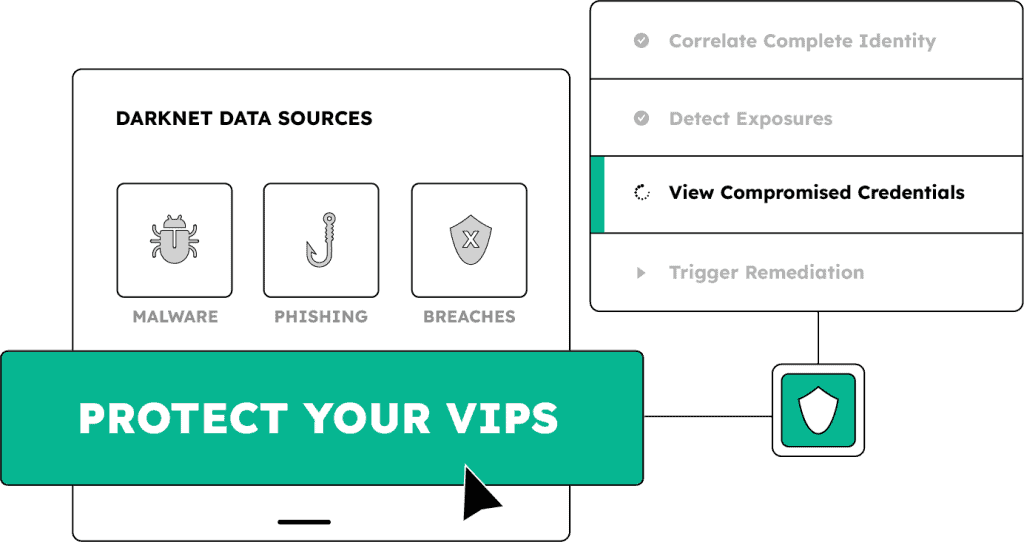
Identitätsüberwachung mit Schwerpunkt auf Datenschutz für besonders wichtige Nutzer
VIP Guardian überwacht kontinuierlich Identitätsrisiken im Zusammenhang mit den persönlichen Konten von Führungskräften – einschließlich Zugangsdaten, die bei Datenlecks, Malware-Infektionen oder erfolgreichen Phishing-Angriffen kompromittiert wurden – und liefert die entsprechenden Informationen direkt an die betroffenen Personen, nicht an Ihr SOC.
Nutzen Sie die von SpyCloud zurückgewonnenen Darknet-Daten, um Sicherheitslücken über mehrere E-Mail-Adressen hinweg für jeden VIP nachzuverfolgen, einschließlich persönlicher, älterer und mit Familienmitgliedern verknüpfter E-Mail-Adressen, die oft nicht überprüft werden.
Reduzieren Sie den Einsatz des Helpdesks, indem Sie VIPs einen geführten Zugriff auf das Dashboard gewähren, damit diese je nach Art der Sicherheitslücke sichere und angemessene Abhilfemaßnahmen ergreifen können.
Aktivieren Sie die SSO-basierte Registrierung und datenschutzkonforme Transparenz – damit Ihr Team die notwendigen Informationen erhält und Ihre VIPs die Verantwortung übernehmen können, ohne Reibungsverluste oder Übergriffe
ANDERE PRODUKTE ENTDECKEN
Schützen Sie mehr als nur Ihre VIPs
Erweitern Sie den Schutz vor Identitätsbedrohungen auf Ihre gesamte Belegschaft – durch frühzeitige Erkennung von Sicherheitsrisiken und automatisierte Behebung.
Schutz der Mitarbeiter vor Bedrohungen
Endgeräte-Sicherheitsschutz
Nächste Schritte
Schützen Sie Ihre wichtigsten Mitarbeiter – bevor sie zu Ihrem größten Risiko werden.
Fordern Sie noch heute eine Demo an.
Häufig gestellte Fragen zum Identitätsschutz für Führungskräfte
Führungskräfte und Vorstandsmitglieder verfügen über eine Kombination von Eigenschaften, die sie zu vorrangigen Zielen für Angreifer machen. Sie haben privilegierten Zugriff auf Finanzsysteme, Genehmigungsbefugnisse für Überweisungen, Zugang zu sensiblen strategischen Informationen und genießen das Vertrauen der Organisation, das erforderlich ist, um Maßnahmen zu genehmigen, zu denen Mitarbeiter auf unterer Ebene nicht befugt sind. Ihre privaten Konten werden häufig zur Kommunikation über geschäftliche Angelegenheiten genutzt, und Angreifer, die ein privates E-Mail-Konto kompromittieren, können diese Kommunikation überwachen, geschäftsbezogene Korrespondenz abfangen und „Business E-Mail Compromise“-Angriffe durchführen, die weitaus überzeugender sind als generisches Phishing. Private Konten weisen zudem tendenziell eine schlechtere Passwort-Hygiene auf als Unternehmenskonten – Führungskräfte halten sich bei privaten E-Mail-, Social-Media- und Finanzkonten seltener an die Passwortrichtlinien des Unternehmens. Ein kompromittiertes privates Konto, dessen Passwort eine Variante eines Unternehmenspassworts ist oder das zum Zurücksetzen eines Unternehmenskontos verwendet wird, kann als direkter Einstiegspunkt in die Unternehmensumgebung dienen. SpyCloud VIP Guardian begegnet diesem Problem, indem es die privaten Konten von Führungskräften anhand derselben Daten zu wiedergewonnenen Sicherheitslücken, Malware und Phishing überwacht, die SpyCloud auch zum Schutz der Unternehmensmitarbeiter nutzt, und so Schwachstellen in privaten und beruflichen Identitätsprofilen aufdeckt, bevor Angreifer diese ausnutzen können.
VIP Guardian basiert auf einer Architektur mit geteilter Sichtbarkeit, die speziell entwickelt wurde, um die Datenschutzbedenken auszuräumen, die die Umsetzung von Schutzprogrammen für Führungskräfte erschweren. Die Führungskraft registriert sich über eine SSO-basierte Einladung und fügt anschließend ihre persönlichen E-Mail-Adressen zu ihrem eigenen privaten Portal hinzu. Diese persönlichen E-Mail-Adressen sind nur für die Führungskraft selbst sichtbar, nicht jedoch für den Arbeitgeber oder das Sicherheitsteam. Wenn SpyCloud feststellt, dass eines dieser persönlichen Konten in einem Dateneinbruchprotokoll, einem Infostealer-Malware-Protokoll oder einem Phishing-Datensatz aufgetaucht ist, werden die Details der Gefährdung der Führungskraft über ihr privates Portal und per E-Mail-Benachrichtigung übermittelt. Das Sicherheitsteam erhält ein Risikosignal, das darauf hinweist, dass bei der Führungskraft eine aktive Gefährdung vorliegt, die Aufmerksamkeit erfordert, sieht jedoch nicht, welche persönliche E-Mail-Adresse betroffen ist oder was die spezifischen Daten des Dateneinbruchs enthalten. Diese Architektur ermöglicht es dem Sicherheitsteam, nachzuverfolgen, ob Führungskräfte ausstehende Sicherheitslücken behoben haben, und die Wirksamkeit des VIP-Schutzprogramms zu messen, ohne dabei Überwachungsmöglichkeiten über das persönliche digitale Leben der Führungskräfte zu erlangen. Die Führungskraft behält die Kontrolle über ihre persönlichen Daten; das Sicherheitsteam erhält das Schutzsignal, ohne dabei die Privatsphäre zu verletzen – ein Problem, das in der Vergangenheit dazu geführt hat, dass Überwachungsprogramme für Führungskräfte eine politische und personalbezogene Herausforderung bei der Umsetzung darstellten.
VIP Guardian überwacht bis zu zehn persönliche E-Mail-Adressen pro Führungskraft, darunter aktuelle persönliche Konten, alte Konten von früheren Arbeitgebern, Ersatzadressen und E-Mail-Adressen von Familienmitgliedern. Der Umfang ist von Bedeutung, da Angreifer ihre Ziele unter den Führungskräften häufig recherchieren, bevor sie BEC- oder Spearphishing-Kampagnen starten, und diese Recherchen oft persönliche Konten zutage fördern, die Führungskräfte seit Jahren nutzen. Eine Gmail-Adresse, die eine Führungskraft im Jahr 2015 genutzt hat, könnte bereits mehrfach kompromittiert worden sein und dennoch Passwortmuster mit aktuellen Konten aufweisen. SpyCloud führt die Überwachung anhand seines gesamten wiederhergestellten Datensatzes durch, der Aufzeichnungen zu Datenlecks aus über zehn Jahren, Protokolle von Infostealer-Malware sowie Phishing-Fälle umfasst. Neue Sicherheitslücken werden aufgedeckt, sobald sie auf kriminellen Märkten auftauchen. Historische Sicherheitslücken, die bereits im Datenbestand von SpyCloud enthalten sind, sind ab dem Zeitpunkt der Registrierung der Führungskraft einsehbar und bieten ihr sofort Einblick in kumulierte Risiken, die ihr vor der Registrierung möglicherweise nicht bewusst waren. Die Abdeckung umfasst alle drei primären Quellen für Sicherheitslücken: Datenlecks bei Drittanbietern, bei denen sich die Führungskraft mit einer privaten E-Mail-Adresse registriert hat, Infektionen mit Infostealer-Malware, durch die im Browser gespeicherte Anmeldedaten von einem privaten oder familiären Gerät abgezogen wurden, sowie erfolgreiche Phishing-Angriffe, bei denen Anmeldedaten für private Konten erbeutet wurden.
Der Zusammenhang zwischen einem kompromittierten privaten Konto und den Auswirkungen auf das Unternehmen lässt sich über mehrere dokumentierte Angriffspfade nachvollziehen. Im häufigsten Fall nutzt der Angreifer die private E-Mail-Adresse, um den Zugriff auf Unternehmensdienste zurückzusetzen, die die Führungskraft als Wiederherstellungsoption mit ihrer privaten E-Mail-Adresse verknüpft hat. Im BEC-Szenario überwacht der Angreifer den privaten Posteingang, um sich über laufende Geschäftsabschlüsse zu informieren, und gibt sich anschließend als Führungskraft oder als Vertragspartner aus, um Zahlungen umzuleiten oder Verträge abzufangen. Wenn das Passwort des privaten Kontos dem Passwort eines Unternehmenskontos ähnelt oder mit diesem identisch ist, wird ein „Credential Stuffing“-Angriff auf das Unternehmens-Login-Portal möglich. In all diesen Fällen ist der Zeitraum zwischen der Kompromittierung der privaten Zugangsdaten und deren Nutzung durch den Angreifer die einzige Möglichkeit zum Eingreifen. Wenn VIP Guardian eine Gefährdung eines persönlichen Kontos aufdeckt, erhält die Führungskraft in ihrem Portal konkrete Anweisungen zu den Abhilfemaßnahmen für diese Art der Gefährdung: Ändern des kompromittierten Passworts in allen Konten, in denen es wiederverwendet wurde, Aktivieren der Zwei-Faktor-Authentifizierung für das betroffene Konto und Überprüfen der Wiederherstellungsoptionen für alle verknüpften Unternehmensdienste. Das Sicherheitsteam erhält die Meldung, dass eine Abhilfemaßnahme mit hoher Priorität im Gange ist, ohne dass es sich um die Details des persönlichen Kontos der Führungskraft kümmern muss.
Digitale Risikoschutzdienste für Führungskräfte, wie sie beispielsweise von 360 Privacy, Chainalysis oder ähnlichen Anbietern angeboten werden, bieten einen umfassenderen Schutz für Führungskräfte: Löschung persönlicher Daten von Datenbroker-Websites, Überwachung sozialer Medien, Unterdrückung der physischen Adresse und in einigen Fällen Managed Services mit menschlichen Analysten. SpyCloud VIP Guardian besetzt eine spezifische, ergänzende Nische: die Überwachung der Offenlegung von Anmeldedaten im Darknet für persönliche Konten von Führungskräften, basierend auf dem von SpyCloud zurückgewonnenen Identitätsdatensatz. Es wurde speziell entwickelt, um zu erkennen, wenn Anmeldedaten von Führungskräften gestohlen wurden und auf kriminellen Märkten im Umlauf sind, und um diese Information auf eine datenschutzkonforme Weise zu übermitteln, die sich in die unternehmensinterne SpyCloud-Implementierung integrieren lässt. Die Fallstudie zu 360 Privacy auf der Website von SpyCloud veranschaulicht diese natürliche Kombination: 360 Privacy nutzt die von SpyCloud zurückgewonnenen Darknet-Daten als Informationsgrundlage für seinen Schutzdienst für Führungskräfte, da die Daten von SpyCloud früher aus kriminellen Quellen eintreffen, als dies durch eine Überwachung der öffentlichen Ebene erkennbar wäre. Unternehmen, die eine selbstverwaltete, unternehmensweit integrierte Überwachung von Zugangsdaten für ihre Führungskräfte wünschen, sollten VIP Guardian direkt einsetzen. Unternehmen, die ein vollständig verwaltetes Schutzprogramm für Führungskräfte wünschen – einschließlich physischer Privatsphäre, Social-Media-Überwachung und Analystenunterstützung neben der Überwachung von Zugangsdaten –, sollten prüfen, ob ein Managed Service, der SpyCloud-Daten als Informationsgrundlage nutzt, ihren Programmanforderungen entspricht.