

PLATAFORMA
Relaciona más rápidamente los casos de ciberdelincuencia con
SpyCloud Investigaciones
Impulsa tus investigaciones con inteligencia sobre identidades
Acelera tus investigaciones sobre delitos cibernéticos y amenazas a la identidad
Aprovecha la mayor base de datos del mundo sobre identidades recuperadas para obtener información detallada sobre los riesgos a los que están expuestos los empleados, los consumidores y la cadena de suministro, y para obtener la visión más completa posible del riesgo.
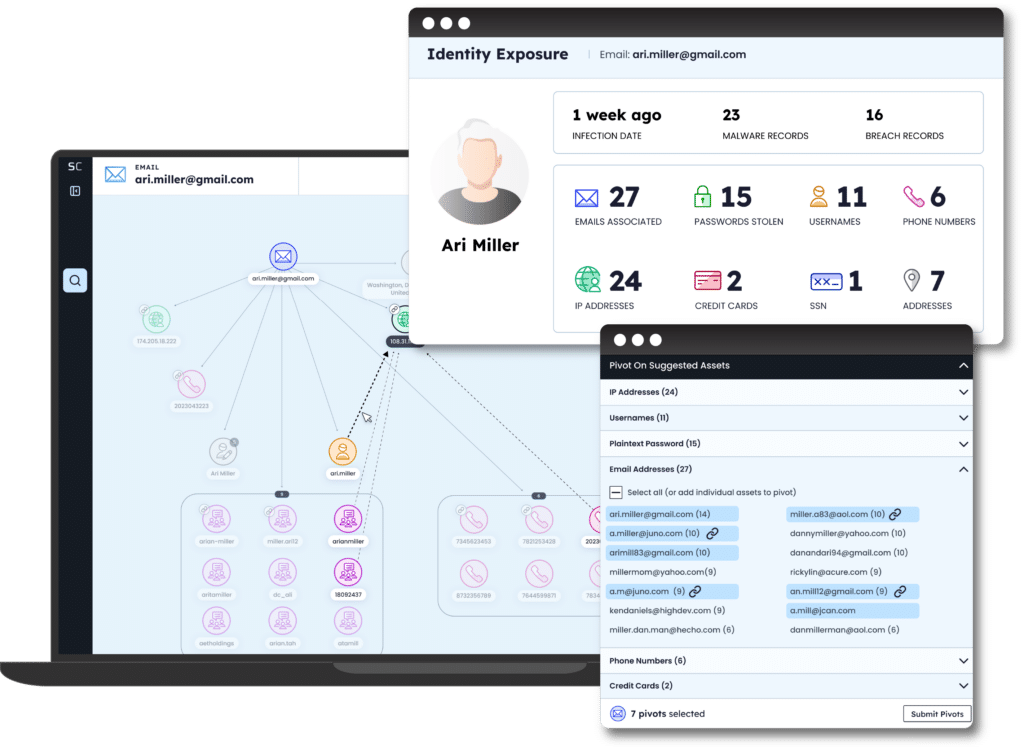
Convierte una simple selección en una investigación dinámica y contextualizada con la correlación automatizada de datos de identidad entre filtraciones, infecciones por malware y datos obtenidos mediante phishing, lo que permite descubrir ocho veces más registros de identidad en cuestión de segundos.
Convierte las exposiciones de alto riesgo en información procesada gracias a AI Insights, apoyándote en los métodos de SpyCloud para transformar las exposiciones en resúmenes que reducen el tiempo de detección, investigación y respuesta de horas a minutos.
EXPLORA NUESTROS PRODUCTOS
Productos de SpyCloud Investigations
Pasa de un simple dato a información clara y útil, proporcionada a través de flujos de trabajo preparados para analistas o una API flexible.
Utiliza la API SpyCloud IDLink para realizar análisis automatizados de identidad, basados en una década de experiencia en el sector, con el fin de detectar riesgos y tomar medidas al respecto con el mínimo esfuerzo.
DESCUBRE QUIÉN UTILIZA SPYCLOUD
Investigadores y analistas a los que ayudamos
SpyCloud ayuda a los equipos de seguridad y lucha contra el fraude a llevar a cabo investigaciones sobre delitos cibernéticos gracias a información útil procedente de la dark web. Aumenta el impacto de tu equipo con un acceso intuitivo a datos de identidad enriquecidos procedentes de la dark web y de malware.
Equipos de inteligencia sobre amenazas cibernéticas
Desanonimizar, elaborar perfiles y comprender a los autores de las amenazas, así como identificar campañas delictivas, mediante la correlación de indicadores procedentes de más de 120 000 fuentes de filtraciones.
Equipos SOC
Analizar los riesgos derivados de equipos infectados, vulnerabilidades en la cadena de suministro y posibles amenazas internas dentro de la red
Próximos pasos
Convierte días de trabajo de investigación en minutos con SpyCloud Investigations
Preguntas frecuentes sobre la investigación de delitos informáticos
Las búsquedas OSINT estándar arrojan resultados unidimensionales: una dirección de correo electrónico se corresponde con un conjunto de registros procedentes de una única fuente. SpyCloud Cybercrime Investigations utiliza el análisis de identidad IDLink para realizar automáticamente un análisis cruzado de todos los elementos que conforman una identidad digital: direcciones de correo electrónico, correos electrónicos de respaldo, nombres de usuario, números de teléfono, contraseñas compartidas, información de identificación personal (PII), huellas digitales de dispositivos y más de una docena de tipos de activos adicionales, correlacionándolos simultáneamente con registros de filtraciones, registros de malware de robo de información y datos de campañas de phishing. Cuando un analista introduce un único selector, IDLink ejecuta todos los análisis cruzados en segundo plano y devuelve únicamente resultados nuevos y de alta relevancia, eliminando los artefactos de identidad ajenos al ámbito de análisis que ralentizan el proceso. El resultado es un gráfico de identidad holístico —no una lista de registros— que pone de manifiesto conexiones con identidades alternativas, infraestructuras delictivas y cómplices que las búsquedas en una única fuente pasan por alto por completo. Los análisis de IDLink de SpyCloud revelan ocho veces más registros de identidad por investigación que los métodos OSINT estándar.
Cuando las plataformas comerciales de inteligencia sobre amenazas o los agregadores de filtraciones sacan a la luz conjuntos de datos sobre actividades delictivas, las contraseñas suelen presentarse como valores hash —SHA-1, MD5 o bcrypt— que deben descifrarse antes de poder utilizarlas para la atribución o el análisis de patrones. El descifrado a gran escala requiere tiempo e infraestructura de los que carecen la mayoría de los equipos de investigación, y muchos hash nunca llegan a descifrarse. SpyCloud recupera datos de identidad directamente de fuentes delictivas y descifra las contraseñas a texto plano como parte del proceso de ingesta. Más del 80 % de las credenciales expuestas en el conjunto de datos recuperado por SpyCloud contienen contraseñas en texto plano, lo que permite un análisis inmediato de patrones: identificar contraseñas compartidas entre perfiles, correlacionar la reutilización de contraseñas con perfiles conocidos de actores maliciosos o rastrear el comportamiento de un actor a través de múltiples cuentas y campañas sin tener que esperar a que se descifre un hash. En evaluaciones comparativas frente a Flashpoint, Recorded Future y SOCRadar, la profundidad de las credenciales en texto plano de SpyCloud se cita sistemáticamente como la capacidad que decide el resultado de la evaluación.
Durante la respuesta activa a incidentes, los plazos de atribución se miden en horas, no en semanas. El flujo de trabajo típico de DFIR —navegar manualmente por fuentes de OSINT, correlacionar bases de datos de credenciales, comprobar agregadores de registros de malware y elaborar un perfil del actor malicioso— suele requerir días de trabajo por parte de los analistas. SpyCloud Cybercrime Investigations reduce ese plazo mediante la automatización de la capa de correlación. IDLink ejecuta automáticamente búsquedas de identidades en segundo plano desde el momento en que se envía un único selector, e AI Insights transforma los datos brutos de exposición en inteligencia procesada —resúmenes analíticos con señales de atribución, indicadores de patrones de comportamiento y vínculos de infraestructura— sin que el analista tenga que revisar e interpretar manualmente cada registro. Los clientes de SpyCloud han informado de que han reducido las investigaciones del SOC, que antes duraban varias horas, a unos pocos minutos; un cliente de CAB mencionó haber reducido una investigación de dos semanas a cuatro segundos. Para los equipos de DFIR que operan bajo la presión de la respuesta a las brechas de seguridad, la diferencia operativa entre el enriquecimiento basado en alertas y el pivote de identidades automatizado radica en si la atribución se produce antes o después de que se cierre el incidente.
Tanto un empleado malintencionado como un empleado cuyas credenciales se hayan visto comprometidas por un malware de robo de información pueden presentar señales superficiales similares: accesos inusuales, coincidencias de credenciales en mercados delictivos o cuentas marcadas en un proveedor de identidad (IdP). La diferencia radica en la profundidad y el tipo de datos de identidad disponibles. SpyCloud Cybercrime Investigations correlaciona la identidad laboral de un empleado con su huella de identidad personal —incluidas las filtraciones vinculadas a direcciones de correo electrónico personales, dispositivos personales y cuentas no corporativas que aparecen en los mismos registros de malware o de programas de robo de información—. Un empleado cuya información se ha visto comprometida, pero que es inocente, suele presentar un gráfico de identidad coherente con la exposición de credenciales procedente de malware y sin conexión alguna con la infraestructura delictiva. Un empleado malintencionado o un trabajador informático remoto de la RPDC que se haga pasar por un empleado legítimo muestra patrones diferentes: rastros de identidad que se conectan con foros delictivos, solicitudes de empleo fraudulentas que reutilizan identidades conocidas o referencias cruzadas con infraestructuras adversarias conocidas. La plataforma de identidad holística de SpyCloud, impulsada por IA, está diseñada específicamente para distinguir estos patrones a escala de investigación, lo que la convierte en la herramienta principal para las investigaciones de amenazas internas que requieren distinguir la afiliación delictiva de la condición de víctima.
SpyCloud Cybercrime Investigations está disponible tanto como módulo para analistas sin necesidad de programar como API programática, lo que permite su integración en los flujos de trabajo de investigación existentes sin necesidad de sustituirlos. La API de Investigaciones proporciona acceso directo y consultable al conjunto de datos de la darknet recuperados por SpyCloud —admite consultas sobre direcciones de correo electrónico, nombres de usuario, direcciones IP, dominios y otros selectores— y se integra de forma nativa con Maltego para el análisis visual de vínculos, con Splunk para el enriquecimiento integrado en SIEM y con Jupyter Notebook para flujos de trabajo analíticos personalizados. Los analistas que ya utilizan Maltego pueden instalar la transformación de SpyCloud para Maltego y acceder directamente al gráfico de identidades de SpyCloud desde el punto medio de la investigación, sin necesidad de cambiar de herramienta ni exportar datos. La API también admite la correlación con fuentes externas, como VirusTotal y Whois, lo que permite el enriquecimiento a partir de múltiples fuentes en una única sesión de investigación. Para los equipos que prefieren un flujo de trabajo basado en una interfaz de usuario sin necesidad de programar, el módulo «Investigations» ofrece las mismas capacidades de pivote de IDLink y de «AI Insights» a través de una interfaz diseñada para analistas de todos los niveles de experiencia.