PLATTFORM
Verbinden Sie die Zusammenhänge bei Cyberkriminalität schneller mit
SpyCloud-Ermittlungen
SpyCloud Investigations ist der ultimative Kraftmultiplikator für Ermittlungen im Bereich Cyberkriminalität und Identitätsbedrohungen. Dank Identitätsinformationen aus dem Dark Web können Analysten und Ermittler verborgene Risiken aufdecken, neue Ermittlungsansätze erschließen und Zusammenhänge erkennen, um schnell reagieren zu können, bevor Cyberbedrohungen eskalieren. SpyCloud Investigations MCP bietet einen agentengesteuerten Ansatz für die Arbeit mit SpyCloud-Daten.
Nutzen Sie Identitätsdaten als Grundlage für Ihre Ermittlungen
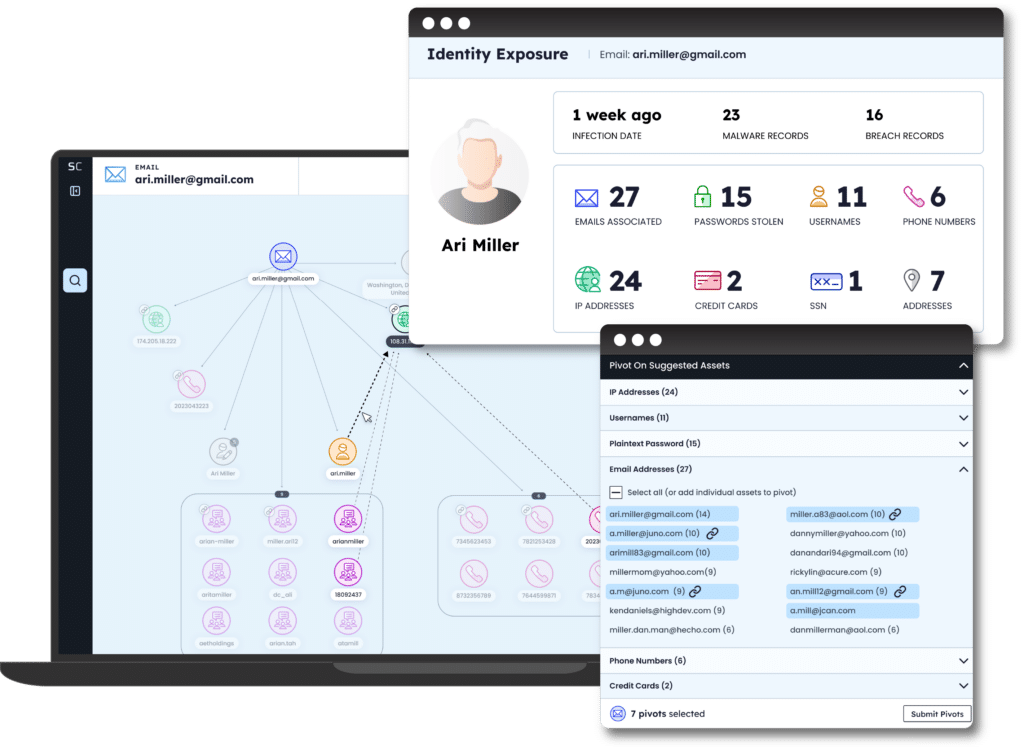
Beschleunigen Sie Ihre Ermittlungen im Bereich Cyberkriminalität und Identitätsbetrug
Nutzen Sie die weltweit größte Sammlung wiedergewonnener Identitätsdaten, um umfassende Einblicke in die Risiken im Zusammenhang mit Mitarbeitern, Verbrauchern und der Lieferkette zu erhalten – und sich so ein möglichst vollständiges Bild der Risikosituation zu verschaffen.
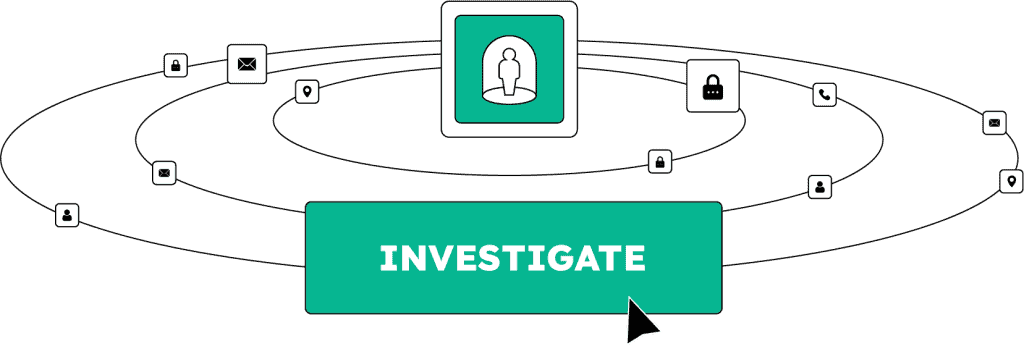
Verwandeln Sie eine einzelne Auswahl in eine dynamische, kontextbezogene Analyse mit automatisierter Korrelation von Identitätsdaten über Datenlecks, Malware-Infektionen und durch Phishing erlangte Daten hinweg – und decken Sie so innerhalb von Sekunden achtmal mehr Identitätsdatensätze auf.
Verwandeln Sie risikoreiche Sicherheitslücken in verwertbare Erkenntnisse mit AI Insightsund nutzen Sie dabei die SpyCloud-Methoden, um diese Risiken in Zusammenfassungen umzuwandeln, die die Erkennungs-, Ermittlungs- und Reaktionszeiten von Stunden auf Minuten verkürzen.
PRODUKTE ENTDECKEN
SpyCloud Investigations – Produkte
Verwandeln Sie einzelne Datenpunkte in klare, umsetzbare Erkenntnisse – bereitgestellt über analytikerfreundliche Workflows oder eine flexible API.
Nutzen Sie die SpyCloud- IDLink -API für automatisierte Identitätsanalysen, die auf einem Jahrzehnt an Fachwissen basieren, um Risiken mit geringem Aufwand aufzudecken und darauf zu reagieren.
ENTDECKEN SIE, WER SPYCLOUD NUTZT
Ermittler und Analysten, denen wir helfen
SpyCloud unterstützt Sicherheits- und Betrugsbekämpfungsteams bei der Durchführung von „ cybercrime investigations “ mit verwertbaren Erkenntnissen aus dem Dark Web. Steigern Sie die Effektivität Ihres Teams durch intuitiven Zugriff auf angereicherte Identitätsdaten aus dem Darknet und aus Malware-Quellen.
Teams für Cyber-Bedrohungsinformationen
Entanonymisieren, profilieren und analysieren Sie Angreifer und identifizieren Sie kriminelle Kampagnen, indem Sie Indikatoren aus Hunderttausenden von Quellen zu Datenlecks miteinander in Beziehung setzen.
SOC-Teams
Analyse der Risiken durch infizierte Hosts, Sicherheitslücken in der Lieferkette und potenzielle Insider-Bedrohungen innerhalb des Netzwerks
Nächste Schritte
Mit SpyCloud Investigations lassen sich tagelange Ermittlungsarbeit auf wenige Minuten verkürzen
Häufig gestellte Fragen zur Ermittlung bei Cyberkriminalität
Standardmäßige OSINT-Abfragen liefern eindimensionale Ergebnisse – eine E-Mail-Adresse wird einem Datensatz aus einer einzigen Quelle zugeordnet. SpyCloud Cybercrime Investigations nutzt die Identitätsanalyse von „ IDLink “, um automatisch alle Artefakte zu verknüpfen, aus denen sich eine digitale Identität zusammensetzt: E-Mail-Adressen, Backup-E-Mails, Benutzernamen, Telefonnummern, gemeinsam genutzte Passwörter, personenbezogene Daten (PII), Geräte-Fingerabdrücke und mehr als ein Dutzend weiterer Asset-Typen – und korreliert diese gleichzeitig mit Datendiebstahl-Datensätzen, Protokollen von Infostealer-Malware und Daten aus Phishing-Kampagnen. Wenn ein Analyst einen einzelnen Suchbegriff eingibt, führt „ IDLink “ alle Abfragen im Hintergrund durch und liefert ausschließlich neue, hochrelevante Ergebnisse, wobei nicht zum Untersuchungsbereich gehörende Identitätsmerkmale, die die Analyse verlangsamen, herausgefiltert werden. Das Ergebnis ist ein ganzheitlicher Identitätsgraph – keine bloße Liste von Datensätzen –, der Verbindungen zu alternativen Identitäten, krimineller Infrastruktur und Mitverschwörern aufdeckt, die bei Abfragen aus einer einzigen Quelle völlig übersehen werden. Die „ IDLink “-Analysen von SpyCloud liefern pro Untersuchung achtmal mehr Identitätsdatensätze als herkömmliche OSINT-Methoden.
Wenn kriminelle Datensätze von kommerziellen Threat-Intelligence-Plattformen oder Aggregatoren für Datenlecks aufgedeckt werden, werden Passwörter in der Regel als Hash-Werte – SHA-1, MD5 oder bcrypt – bereitgestellt, die erst geknackt werden müssen, bevor sie für die Zuordnung oder Musteranalyse verwendet werden können. Das Knacken in großem Maßstab erfordert Zeit und Infrastruktur, über die die meisten Ermittlungsteams nicht verfügen, und viele Hashes lassen sich überhaupt nicht knacken. SpyCloud gewinnt Identitätsdaten direkt aus kriminellen Quellen zurück und knackt Passwörter im Rahmen des Erfassungsprozesses in Klartext. Mehr als 80 % der offengelegten Anmeldedaten im von SpyCloud zurückgewonnenen Datensatz enthalten Passwörter im Klartext, was eine sofortige Musteranalyse ermöglicht – beispielsweise die Identifizierung gemeinsam genutzter Passwörter bei verschiedenen Personen, die Korrelation der Passwortwiederverwendung mit bekannten Profilen von Bedrohungsakteuren oder die Verfolgung des Verhaltens eines Akteurs über mehrere Konten und Kampagnen hinweg, ohne auf das Knacken eines Hashs warten zu müssen. In Vergleichstests gegen Flashpoint, Recorded Future und SOCRadar wird die Tiefe der Klartext-Anmeldedaten von SpyCloud durchweg als die Funktion genannt, die den Test entscheidet.
Bei der aktiven Reaktion auf Sicherheitsvorfälle werden Zeiträume für die Zuordnung in Stunden und nicht in Wochen gemessen. Der typische DFIR-Workflow – das manuelle Durchsuchen von OSINT-Quellen, das Abgleichen von Anmeldedaten-Datenbanken, das Überprüfen von Malware-Protokoll-Aggregatoren und das Erstellen eines Profils des Angreifers – nimmt bei Analysten in der Regel mehrere Tage in Anspruch. SpyCloud- Cybercrime Investigations en verkürzen diesen Zeitaufwand durch die Automatisierung der Korrelationsebene. „ IDLink “ führt Identitätsabgleiche automatisch im Hintergrund durch, sobald ein einzelner Selektor übermittelt wird, und „ AI Insights “ wandelt die Rohdaten zu fertigen Erkenntnissen um – analytische Zusammenfassungen mit Zuordnungssignalen, Indikatoren für Verhaltensmuster und Infrastrukturverknüpfungen –, ohne dass der Analyst jeden Datensatz manuell überprüfen und interpretieren muss. SpyCloud-Kunden berichten, dass sie mehrstündige SOC-Untersuchungen auf wenige Minuten verkürzt haben; ein CAB-Kunde gab an, eine zweiwöchige Untersuchung auf vier Sekunden verkürzt zu haben. Für DFIR-Teams, die unter dem Druck der Reaktion auf Sicherheitsvorfälle arbeiten, besteht der operative Unterschied zwischen alarmbasierter Anreicherung und automatisiertem Identitäts-Pivoting darin, ob die Zuordnung vor oder nach dem Abschluss des Vorfalls erfolgt.
Sowohl ein böswilliger Insider als auch ein Mitarbeiter, dessen Anmeldedaten durch Infostealer-Malware kompromittiert wurden, können ähnliche äußere Anzeichen aufweisen: ungewöhnliche Zugriffe, Übereinstimmungen von Anmeldedaten auf kriminellen Märkten oder markierte Konten bei einem Identitätsanbieter (IdP). Der Unterschied liegt in der Tiefe und Art der verfügbaren Identitätsdaten. SpyCloud „ Cybercrime Investigations “ gleicht die berufliche Identität eines Mitarbeiters mit dessen persönlichem Identitäts-Fußabdruck ab – einschließlich offengelegter Daten im Zusammenhang mit privaten E-Mail-Adressen, privaten Geräten und nicht-unternehmensbezogenen Konten, die in denselben Malware-Protokollen oder Infostealer-Datensätzen auftauchen. Ein kompromittierter, aber unschuldiger Mitarbeiter weist in der Regel ein konsistentes Identitätsprofil auf, das auf durch Malware offengelegte Anmeldedaten hinweist, jedoch keine Verbindung zu krimineller Infrastruktur aufweist. Ein böswilliger Insider oder ein aus Nordkorea stammender Remote-IT-Mitarbeiter, der sich als legitimer Mitarbeiter ausgibt, zeigt andere Muster – Identitätsartefakte, die mit kriminellen Foren in Verbindung stehen, betrügerische Bewerbungen, bei denen bekannte Identitäten wiederverwendet werden, oder Querverweise auf bekannte feindliche Infrastrukturen. Die KI-gestützte, ganzheitliche Identitätsplattform von SpyCloud wurde speziell entwickelt, um diese Muster im Rahmen von Ermittlungen zu unterscheiden, und ist damit das wichtigste Werkzeug für Untersuchungen zu Insider-Bedrohungen, bei denen zwischen krimineller Zugehörigkeit und Opferstatus unterschieden werden muss.
SpyCloud Cybercrime Investigations ist sowohl als No-Code-Analysemodul als auch als programmatische API verfügbar und lässt sich somit in bestehende Ermittlungsworkflows integrieren, ohne diese zu ersetzen. Die Investigations-API bietet direkten, abfragbaren Zugriff auf den von SpyCloud zurückgewonnenen Darknet-Datensatz – mit Unterstützung für Abfragen nach E-Mail-Adressen, Benutzernamen, IP-Adressen, Domains und anderen Selektoren – und lässt sich nativ in Maltego für visuelle Verknüpfungsanalysen, in Splunk für SIEM-integrierte Anreicherung sowie in Jupyter Notebook für benutzerdefinierte Analyse-Workflows integrieren. Analysten, die bereits Maltego nutzen, können die Maltego-Transformation von SpyCloud installieren, um mitten in einer Untersuchung direkt in den Identitätsgraphen von SpyCloud zu wechseln, ohne das Tool zu wechseln oder Daten zu exportieren. Die API unterstützt zudem die Korrelation mit externen Quellen wie VirusTotal und Whois und ermöglicht so die Anreicherung aus mehreren Quellen innerhalb einer einzigen Untersuchungssitzung. Für Teams, die einen UI-basierten Workflow ohne Programmieraufwand bevorzugen, bietet das „Investigations Module“ dieselben Funktionen zur „ IDLink “-Pivotierung und „ AI Insights “-Analyse über eine Oberfläche, die für Analysten aller Erfahrungsstufen konzipiert ist.